
KI-Governance: Modelle, Daten, Berechtigungen, Risiko und Auditierbarkeit
KI-Governance ist das System aus Entscheidungsrechten, Verantwortlichkeiten, Kontrollen und Nachweisen, mit dem festgelegt wird, wie eine Organisation KI-Systeme entwickeln, beschaffen, einsetzen, betreiben, ändern und außer Betrieb nehmen darf. Sie ist weiter gefasst als ein Richtliniendokument und enger gefasst als die Unternehmensarchitektur als Ganzes. Wirksame KI-Governance verbindet Business-Ownership, Modell- und Anbieterentscheidungen, Datenhoheit, Berechtigungen, Risikoklassifizierung, Evaluierung, Monitoring, Incident-Handling, Auditierbarkeit und Lifecycle-Entscheidungen, sodass jemand nicht nur die Frage „funktioniert die KI?“ beantworten kann, sondern auch „wer hat sie genehmigt, unter welchen Bedingungen, mit welchen Nachweisen und wann muss diese Entscheidung überprüft werden?“
Was KI-Governance wirklich bedeutet
KI-Governance beantwortet organisatorische Fragen, die ein Modell, SDK oder Architekturdiagramm nicht allein beantworten kann. Wer verantwortet das Geschäftsergebnis? Wer darf einen neuen Anbieter genehmigen? Welche Datenklassen dürfen nicht extern verarbeitet werden? Welche Nachweise sind vor dem Deployment erforderlich? Welche Berechtigungen darf ein Agent erhalten? Wer kann Restrisiken akzeptieren? Was passiert, wenn ein Modell sein Verhalten nach einem Upgrade ändert?
Der Zweck ist nicht, Veränderungen zu verhindern. Gute Governance macht Veränderungen nachvollziehbar: Entscheidungen haben Verantwortliche, Nachweise, Bedingungen, Ausnahmen, Überprüfungstermine und Rollback- oder Eskalationspfade.
Deshalb verortet NIST GOVERN über den gesamten Lebenszyklus des KI-Risikomanagements hinweg und behandelt Governance nicht als einen abschließenden Genehmigungsschritt. Governance schafft die Kultur, Richtlinien, Rechenschaftspflicht und organisatorischen Strukturen, die das Mapping, Messen und Managen von KI-Risiken ermöglichen.
Das einfachste Beispiel
Ein Produktteam möchte einen externen generativen KI-Anbieter hinzufügen, um interne Kundensupport-Tickets zusammenzufassen. Technisch gesehen erfordert die Integration möglicherweise nur einen API-Aufruf.
Governance stellt eine andere Reihe von Fragen: Dürfen die Ticket-Inhalte die Umgebung der Organisation verlassen? Welcher Anbieter und welche Modellversion sind genehmigt? Ist die Speicherung deaktiviert? Welche Nutzer dürfen die Funktion aufrufen? Wie wird die Ausgabe bewertet? Ist eine menschliche Überprüfung erforderlich? Was wird protokolliert? Wer verantwortet Incidents? Was passiert, wenn der Anbieter seine Bedingungen oder das Modellverhalten ändert?
Das Governance-Ergebnis kann weiterhin „deployen“ lauten. Der Unterschied ist, dass das Deployment nun eine nachvollziehbare Entscheidung mit expliziten Bedingungen ist statt einer nicht dokumentierten Engineering-Entscheidung.
Eine grundlegende governierte KI-Entscheidung
Wo das einfache Beispiel endet
Große Organisationen governieren selten ein einzelnes KI-System isoliert. Dasselbe Modell kann Dutzende Produkte unterstützen; ein Anbieter kann mehrere Datenklassen verarbeiten; eine Agentenplattform kann gemeinsame Tools für viele Teams bereitstellen.
Governance benötigt daher sowohl Strukturen auf Portfolioebene als auch Kontrollen auf Systemebene: KI-Inventar, genehmigte Anbieter, Modellkataloge, gemeinsame Evaluierungs-Baselines, Sicherheitsmuster, Risikoschwellen, Ausnahmenregister und Ownership-Zuordnungen.
Governance kann außerdem nicht für jede KI-Nutzung identisch sein. Ein Summarizer für öffentliche Inhalte, ein interner Coding-Assistent, ein System zur Unterstützung von Einstellungsentscheidungen und ein Agent, der Zahlungen auslösen kann, haben wesentlich unterschiedliche Konsequenz- und Kontrollprofile.
Was KI-Governance ist — und was sie nicht ist
KI-Governance im Vergleich zu angrenzenden Disziplinen
| KI-Governance | Angrenzende Disziplin | |
|---|---|---|
| Unternehmens- / Lösungsarchitektur | ||
| KI-Risikomanagement | ||
| Compliance | ||
| Sicherheit | ||
| MLOps / LLMOps | ||
| KI-Ethikprinzipien |
Governance ist umfassender als Compliance
Compliance ist ein Input für Governance, nicht das gesamte Governance-System. Ein KI-Anwendungsfall kann rechtlich zulässig sein und dennoch gegen die Risikobereitschaft des Unternehmens, Sicherheitsrichtlinien, vertragliche Verpflichtungen oder Produktqualitätsanforderungen verstoßen.
Auch das Umgekehrte ist wichtig: Eine interne Genehmigung hebt nicht das Gesetz auf. Governance sollte geltende rechtliche Verpflichtungen innerhalb desselben Entscheidungspfads sichtbar machen, der für Architektur, Sicherheit und Geschäftsrisiko verwendet wird.
ISO/IEC 42001 beschreibt ein KI-Managementsystem ausdrücklich als strukturierten Weg, Richtlinien, Ziele und Prozesse für verantwortungsvolle KI festzulegen. ISO stellt außerdem fest, dass die Norm keine Gesetze oder Vorschriften ersetzt; sie bietet einen Managementrahmen, der Compliance unterstützen kann.
NIST AI RMF und ISO/IEC 42001 lösen unterschiedliche Governance-Bedarfe
| Framework / Standard | Hauptrolle | Nützlicher Governance-Wert |
|---|---|---|
| NIST AI RMF 1.0 | Freiwilliges Rahmenwerk für KI-Risikomanagement | Organisiert Ergebnisse rund um GOVERN, MAP, MEASURE und MANAGE über den Lebenszyklus hinweg |
| NIST AI 600-1 | Profil für generative KI für AI RMF | Ergänzt GenAI-spezifische Risikoerwägungen und Maßnahmen |
| ISO/IEC 42001:2023 | Anforderungen an ein KI-Managementsystem | Schafft ein unternehmensweites Managementsystem mit Richtlinie, Rollen, Prozessen und kontinuierlicher Verbesserung |
| ISO/IEC 23894:2023 | Leitfaden für KI-Risikomanagement | Unterstützt die Integration KI-spezifischen Risikomanagements in organisatorische Aktivitäten |
| EU AI Act | Verbindliche Regulierung in der EU | Schafft rechtliche Verpflichtungen je nach Akteur, KI-Kategorie und Anwendungsfall |
Diese Quellen sollten nicht zu einer einzigen Checkliste zusammengefasst werden. NIST AI RMF ist Risikomanagement-Leitfaden. ISO/IEC 42001 ist eine Managementsystem-Norm. Der EU AI Act ist Gesetz. Eine Organisation kann sie gemeinsam nutzen, aber ihre Autorität, ihr Geltungsbereich und ihr Umsetzungszweck sind unterschiedlich.
Der aktuelle Zeitplan des EU AI Act ist wichtig
Stand 8. Oktober 2026 stellt die Europäische Kommission fest, dass der AI Act am 2. August 2026 allgemein anwendbar wurde. Bestimmungen zu verbotenen Praktiken und KI-Kompetenz galten ab dem 2. Februar 2025, während Governance-Regeln und Pflichten für Allzweck-KI-Modelle ab dem 2. August 2025 galten.
Die aktuelle Orientierung der Kommission spiegelt auch spätere Anwendungsdaten für bestimmte Hochrisiko-Anforderungen wider. Genaue Daten und Übergangsregeln sind ein sich verändernder Compliance-Input und sollten vor einer Bereitstellungsentscheidung anhand aktueller Materialien der Kommission überprüft werden.
KI-Governance beginnt mit einem Inventar
Eine Organisation kann KI-Systeme nicht steuern, die sie nicht identifizieren kann. Das Inventar sollte mehr als selbst trainierte Modelle abdecken. Es kann externe Modell-APIs, eingebettete Copiloten, lokale Modelle, KI-fähige SaaS-Funktionen, Agenten-Laufzeitumgebungen, Retrieval-Systeme und automatisierte Entscheidungskomponenten umfassen.
Ein nützliches Inventar verbindet die KI-Fähigkeit mit ihrem Geschäftseigentümer, technischen Eigentümer, Anwendungsfall, Nutzern, Datenklassen, Modell/Anbieter, Bereitstellungsumgebung, Berechtigungen, Risikoklassifizierung, Evaluierungsstatus, geltenden Verpflichtungen und Lebenszyklusstatus.
Das Inventar ist nicht nur eine Tabelle für Prüfer. Es ist der Index, der es der Organisation ermöglicht zu wissen, was überprüft werden muss, wenn ein Anbieter wechselt, eine Schwachstelle auftritt, eine Vorschrift anwendbar wird oder ein Modell außer Betrieb genommen wird.
| Inventarfeld | Warum Governance es benötigt |
|---|---|
| Anwendungsfall / Zweck | Definiert, warum KI existiert und was Erfolg bedeutet |
| Geschäftseigentümer | Verantwortet Ergebnis und Geschäftsrisiko |
| Technischer Eigentümer | Verantwortet Architektur, Implementierung und Betrieb |
| Modell + Version | Identifiziert die verhaltenserzeugende Abhängigkeit |
| Anbieter / Laufzeitumgebung | Identifiziert vertragliche, Hosting- und betriebliche Abhängigkeit |
| Datenklassen | Bestimmt Datenschutz-, Vertraulichkeits- und Single-Source-of-Truth-Einschränkungen |
| Nutzer / betroffene Parteien | Bestimmt Exposition und Kontext menschlicher Auswirkungen |
| Werkzeuge / Aktionen | Bestimmt Autonomie und Risiko von Nebenwirkungen |
| Berechtigungen / Identität | Definiert, wer oder was die Fähigkeit aufrufen darf |
| Risikoklassifizierung | Bestimmt erforderliche Kontrollen und Genehmigungspfad |
| Evaluierungsnachweise | Zeigt, ob das beabsichtigte Verhalten getestet wurde |
| Lebenszyklusstatus | Entwurf, Prüfung, genehmigt, eingeschränkt, ausgesetzt oder außer Betrieb |
| Überprüfungsdatum / Auslöser | Definiert, wann die Governance-Entscheidung erneut geprüft werden muss |
Governance erfordert benannte Verantwortlichkeiten
KI-Ausfälle überschreiten oft organisatorische Grenzen. Ein Problem mit der Modellqualität kann zu einem Produktfehler, einem Sicherheitsproblem, einem Datenschutzvorfall oder einem Vertragsbruch werden. Governance benötigt benannte Verantwortliche, bevor der Vorfall eintritt.
Verantwortlichkeit bedeutet nicht, dass eine Person für alles verantwortlich ist. Ein starkes Modell trennt Entscheidungsrechte: Business Owner, Product Owner, Technical Owner, Data Owner, Sicherheits-/Datenschutzspezialisten, Legal-/Compliance-Akteure und operativer Support.
Die entscheidende Eigenschaft ist, dass jede erforderliche Entscheidung einen Verantwortlichen hat und jeder Verantwortliche weiß, welche Nachweise er prüfen soll.
Entscheidungsrechte sollten explizit sein
| Entscheidung | Typische verantwortliche Funktion |
|---|---|
| Darf dieser KI-Anwendungsfall existieren? | Business-/Product Owner mit Governance-/Risiko-Input |
| Darf diese Datenklasse verarbeitet werden? | Data Owner + Datenschutz/Sicherheit gemäß Richtlinie |
| Darf dieser Anbieter/dieses Modell verwendet werden? | Architektur/Plattform + Sicherheit/Beschaffung + Governance |
| Darf dieser Agent diese Aktion ausführen? | Application Owner + Autorisierungs-/Business-Policy-Owner |
| Ist die Qualität für den Einsatz ausreichend? | Product-/Technical Owner anhand definierter Abnahmekriterien |
| Kann das Restrisiko akzeptiert werden? | Benannter Risikoverantwortlicher auf angemessener Autoritätsebene |
| Kann eine Ausnahme gewährt werden? | Explizite Ausnahmebefugnis, zeitlich begrenzt und dokumentiert |
| Sollte das System ausgesetzt werden? | Operativer/Business Owner bei Vorfall- oder Risikoauslösern |
| Kann ein Modell-Upgrade live gehen? | Change Owner nach Regressions-/Evaluierungsnachweisen |
Modell-Governance ist mehr als die Auswahl eines Modells
Modell-Governance verfolgt, welches Modell verwendet wird, zu welchem Zweck, unter welcher Konfiguration und mit welchen Nachweisen. Dies gilt für externe APIs, lokal gehostete Modelle, feinabgestimmte Modelle und Modelle, die in Drittanbieter-Software eingebettet sind.
Eine Modellentscheidung sollte Leistungsfähigkeit, Evaluierungsergebnisse, Kosten, Latenz, Datenverarbeitung, Anbieterbedingungen, Lifecycle-Support, geografische/Hosting-Einschränkungen, Sicherheit, Fallback-Verhalten und die Konsequenzen von Versionsänderungen berücksichtigen.
Modell-Aliase wie „latest“ können operativ praktisch sein, schwächen jedoch die Reproduzierbarkeit, wenn sich das Verhalten ohne einen gesteuerten Release-Prozess ändert. Systeme mit erheblichen Konsequenzen profitieren von expliziter Versionsverfolgung und Regressionsevaluierung.
Anbieter-Governance ist eine separate Abhängigkeitsschicht
Zwei Systeme, die dieselbe Modellfamilie verwenden, können unterschiedliche Governance-Risiken aufweisen, wenn eines lokal läuft und ein anderes Daten an einen externen Anbieter sendet. Anbieter-Governance umfasst Vertragsbedingungen, Verarbeitungsort, Aufbewahrung, Protokollierung, Unterauftragsverarbeiter, Verfügbarkeit, Abkündigung und Exit-Strategie.
Anbieterabstraktion kann technische Lock-in-Effekte reduzieren, beseitigt jedoch nicht die Governance-Arbeit. Ein Anbieterwechsel kann Datenflüsse, Modellverhalten, Sicherheitsannahmen, Kosten und Compliance-Pflichten verändern.
Eine Liste genehmigter Anbieter sollte daher nicht so interpretiert werden, dass „jedes Modell und jede Datenklasse dieses Anbieters automatisch genehmigt ist“. Genehmigung benötigt einen Geltungsbereich.
Daten-Governance bleibt die Source-of-Truth-Schicht
KI-Governance macht das Modell nicht zur Autorität für organisatorische Fakten. Daten-Governance bestimmt weiterhin Eigentum, Klassifizierung, Aufbewahrung, Qualität und zulässige Nutzung von Quelldaten.
Für RAG und Agenten sollte Governance identifizieren, welche Quellen maßgeblich sind, welche beratend sind, wie Provenienz erhalten bleibt, welche Daten in den Modellkontext gelangen dürfen und welche Mandanten-/Benutzergrenzen durchgesetzt werden müssen.
Generierte Ausgaben werfen ebenfalls neue Fragen der Daten-Governance auf: ob Prompts und Antworten aufbewahrt werden, wer auf Traces zugreifen darf, ob generierte Zusammenfassungen zu Aufzeichnungen werden und wie abgeleitete Embeddings oder Indizes gelöscht werden, wenn Quelldaten entfernt werden.
Berechtigungen sind Governance-Entscheidungen mit Laufzeitdurchsetzung
Agentische KI macht Berechtigungen zu einem Governance-Objekt erster Klasse. Die Organisation muss entscheiden, auf welche Tools, Dateien, APIs, Datenbanken und Seiteneffekte jeder Agent oder Benutzer zugreifen darf.
Governance definiert die Richtlinie und die Genehmigungslogik; die vertrauenswürdige Laufzeitumgebung setzt sie durch. Anweisungen in natürlicher Sprache wie „Dateien nicht löschen“ sind kein Ersatz für Dateisystem-, API- oder Dienstautorisierung.
Dasselbe Prinzip gilt für die Mandantentrennung: Eine Rolle kann eine Operation autorisieren, während der Mandantenbereich einschränkt, auf welche Kundenressourcen diese Operation zugreifen darf.
Die Risikoklassifizierung sollte das Kontrollset verändern
Nicht jedes KI-System benötigt dieselbe Prüfungstiefe. Governance wird skalierbar, wenn die Risikoklassifizierung die Anforderungen an Nachweise, Genehmigung und Überwachung verändert.
| Risikotreiber | Beispiel mit geringerer Kontrolle | Beispiel mit höherer Kontrolle |
|---|---|---|
| Geschäftliche Konsequenz | Internen Text entwerfen | Finanzielle Abwicklung genehmigen |
| Menschliche Auswirkung | Optionale Schreibhilfe | Unterstützung bei Beschäftigungs- oder Berechtigungsentscheidungen |
| Datensensibilität | Öffentliche Dokumentation | Gesundheits-, HR-, Finanz- oder vertrauliche Daten |
| Autonomie | Nur-Lese-Empfehlung | Agent mit Schreib-, Zahlungs- oder Bereitstellungstools |
| Umkehrbarkeit | Leicht neu generierbare Zusammenfassung | Irreversible externe Transaktion |
| Exposition | Kleiner interner Pilot | Öffentliches/kundenorientiertes System im großen Maßstab |
| Quellenautorität | Beratender Inhalt | System, auf das für regulierte oder vertragliche Fakten vertraut wird |
| Erkennbarkeit von Fehlern | Offensichtlicher Formatierungsfehler | Plausible, aber materiell falsche Empfehlung |
Die Klassifizierungsmethode kann einfach oder anspruchsvoll sein, sollte aber auf konkrete Konsequenzen abbilden: mehr Tests, engere Berechtigungen, erforderliche menschliche Aufsicht, Sicherheitsüberprüfung, Risikoakzeptanz durch die Geschäftsleitung oder Bereitstellungsverbot.
Governance muss den Anwendungskontext bewahren
Die MAP-Funktion von NIST betont den beabsichtigten Zweck, die Benutzer, den Bereitstellungskontext, Annahmen, Auswirkungen und geltende Gesetze oder Normen. Dies ist wichtig, weil dasselbe Modell in einem Anwendungsfall risikoarm und in einem anderen folgenreich sein kann.
Governance-Aufzeichnungen sollten daher die Anwendung klassifizieren, nicht nur das Modell. „Wir verwenden Modell X“ reicht nicht aus, um das Risiko zu bestimmen.
Das relevante Governance-Objekt ist das System/der Anwendungsfall: Modell + Daten + Kontext + Tools + Benutzer + Bereitstellungsumgebung + Geschäftsprozess.
Evaluierung ist Governance-Nachweis
Ein KI-Governance-Prozess sollte die Bereitstellung nicht nur auf der Grundlage von Anbieter-Benchmarks oder einer erfolgreichen Demo genehmigen. Das System benötigt Nachweise, die an seinen tatsächlichen beabsichtigten Zweck gebunden sind.
Nützliche Nachweise können umfassen: Aufgaben-Erfolgsbewertung, Retrieval-Qualität, faktische Fundierung, Sicherheitstests, Berechtigungstests, adversariale Szenarien, Studien zur menschlichen Überprüfung, Latenz/Kosten, Robustheit und Regressionsvergleiche.
Die MEASURE-Funktion von NIST macht dies explizit: Organisationen sollten geeignete Methoden und Metriken für die beim Mapping identifizierten Risiken bestimmen und anwenden und dabei Risiken dokumentieren, die nicht oder nicht gemessen werden können oder sollen.
Governance-Gates sollten über den gesamten Lebenszyklus hinweg existieren
Beispielhafte Lifecycle-Gates
Change Management ist zentral für KI-Governance
KI-Systeme ändern sich, selbst wenn der Anwendungscode unverändert bleibt. Anbieter aktualisieren Modelle, Sicherheitsfilter, Kontextgrenzen, Preise, Richtlinien und Infrastruktur. Retrieval-Korpora ändern sich. Agent-Tools erhalten zusätzliche Berechtigungen. Vorschriften und Verträge entwickeln sich weiter.
Governance sollte daher Auslöser für wesentliche Änderungen definieren. Eine geringfügige Anpassung der Prompt-Formulierung kann gewöhnliche Regressionstests erfordern; der Austausch des Modells, die Aktivierung von Schreib-Tools oder die Einführung sensibler Daten kann ein neues Genehmigungs-Gate erfordern.
Die Governance-Aufzeichnung sollte festhalten, welche Version genehmigt wurde und welche Bedingungen die Genehmigung gültig gemacht haben.
Ausnahmen benötigen Verantwortliche, Ablaufdatum und kompensierende Kontrollen
Reale Organisationen benötigen Ausnahmen. Ein Team kann für ein zeitlich begrenztes Experiment ein nicht genehmigtes Modell benötigen, oder ein Legacy-System erfüllt möglicherweise noch nicht eine neue Logging-Anforderung.
Das gefährliche Muster ist eine dauerhafte, undokumentierte Ausnahme. Steuerbare Ausnahmen spezifizieren Verantwortlichen, Begründung, Umfang, Restrisiko, kompensierende Kontrolle, Ablaufdatum und Überprüfungsbedingung.
Der Umgang mit Ausnahmen sollte Teil des normalen Governance-Systems sein und nicht ein informeller Nebenkanal.
Auditierbarkeit ist die Fähigkeit, die Entscheidung und Ausführung zu rekonstruieren
KI-Auditierbarkeit bedeutet nicht nur, Modell-Prompts zu speichern. Es bedeutet, rekonstruieren zu können, welche Systemversion verwendet wurde, welche Daten und Berechtigungen galten, wer die Konfiguration genehmigt hat, welche Evaluierungen das Deployment gestützt haben und was während der relevanten Ausführung geschehen ist.
Für einen Agenten kann dies Principal-Identität, Tool-Aufrufe, Genehmigungen, Zielressourcen, Zustandsänderungen und Ergebnisse erfordern. Für RAG kann dies Korpus-/Indexversion, Retrieval-Abfrage, ausgewählte Evidenz und Provenienz erfordern. Für eine Modelländerung kann dies die vorherigen und neuen Evaluierungsergebnisse erfordern.
Audit-Nachweise sollten verhältnismäßig sein. Das Loggen jedes möglichen Tokens kann ein eigenes Datenschutz- und Sicherheitsrisiko darstellen. Governance sollte definieren, welche Nachweise erforderlich sind, wie lange sie aufbewahrt werden und wer darauf zugreifen darf.
| Audit-Objekt | Nützliche Nachweise |
|---|---|
| Governance-Entscheidung | Verantwortlicher, Datum, Entscheidung, Bedingungen, Nachweise, Ausnahmen |
| Modell-Release | Modell/Anbieter/Version, Konfiguration, Regressionsergebnisse |
| Datenzugriff | Principal, Mandant/Umfang, Quellklasse, Richtlinienentscheidung |
| Agent-Aktion | Tool, Argumente/Ziel, Genehmigung, Ergebnis, Zustandsänderung |
| RAG-Antwort | Korpus-/Indexversion, Retrieval-Set, ausgewählte Evidenz, Zitate |
| Incident | Auslöser, betroffene Systeme, Eindämmung, Entscheidungsverantwortlicher, Behebung |
| Außerbetriebnahme | Deaktivierte Endpunkte, widerrufene Anmeldedaten, gelöschte abgeleitete Daten, Archivierungsentscheidung |
Monitoring schließt den Governance-Kreislauf
Eine Genehmigung ist eine Momentaufnahme. Produktions-Monitoring zeigt der Governance, ob die Annahmen hinter der Genehmigung noch gelten.
Nützliche Signale hängen vom Anwendungsfall ab: Qualitätsregression, unsichere Ausgaben, Tool-Ausfälle, Richtlinienablehnungen, ungewöhnliche Kosten, Latenz, Nutzerbeschwerden, Drift, Aktualität des Retrievals, Anbieter-Incidents, Sicherheitswarnungen oder neue regulatorische Einstufungen.
Governance sollte Schwellenwerte definieren, die Maßnahmen auslösen: untersuchen, einschränken, menschliche Prüfung verlangen, zurückrollen, Anbieter wechseln, aussetzen oder außer Betrieb nehmen.
KI-Vorfälle brauchen einen definierten operativen Ablauf
KI-spezifische Vorfälle können schädliche Inhalte, Datenlecks, unbefugte Aktionen, anhaltendes faktisches Versagen, Ausfälle von Modell oder Anbieter, Prompt-Injection, mandantenübergreifenden Abruf oder unerwartetes Verhalten nach einem Modell-Update umfassen.
Der Vorfallprozess sollte die technische Reaktion mit der Governance-Verantwortung verbinden. Jemand muss befugt sein, ein Modell zu deaktivieren, ein Tool zu entfernen, Anmeldedaten zu widerrufen, Nutzer einzuschränken, betroffene Funktionen zu benachrichtigen und zu entscheiden, ob das System wieder in Betrieb genommen werden darf.
Die Lehren aus Vorfällen sollten Richtlinien, Tests, Risikoklassifizierung und wiederverwendbare Plattformkontrollen aktualisieren, anstatt in einem Team isoliert zu bleiben.
Beschaffung ist Teil der KI-Governance
Organisationen können erhebliche KI-Fähigkeiten über gewöhnliche SaaS-Beschaffung erwerben. Die Governance sollte daher sowohl gekaufte KI-Funktionen als auch intern entwickelte Systeme abdecken.
Die Anbieterprüfung kann Datennutzung, Aufbewahrung, Modelltrainingsrichtlinie, Unterauftragsverarbeiter, Sicherheit, Vorfallbenachrichtigung, Export/Löschung, geografische Verarbeitung, Versionsänderung, Dienstkontinuität und vertraglichen Ausstieg umfassen.
Eine technische Architekturprüfung und eine Beschaffungsprüfung sollten dasselbe Systeminventar teilen, damit die kommerzielle Genehmigung nicht vom tatsächlich eingesetzten Datenfluss abweicht.
Menschliche Aufsicht sollte gestaltet werden, nicht nur erklärt
„Human in the loop“ ist nur dann sinnvoll, wenn der Mensch Befugnis, Zeit, Informationen und einen nutzbaren Interventionsmechanismus hat.
Ein Prüfer, der nur die KI-Empfehlung sieht, aber nicht deren Belege, Unsicherheit oder Quellenzustand, stempelt die Ausgabe möglicherweise einfach durch. Die Governance sollte festlegen, was der Prüfer einsehen kann und welche Aktionen verfügbar sind: genehmigen, ablehnen, bearbeiten, eskalieren oder stoppen.
Menschliche Aufsicht sollte auch risikobasiert sein. Systeme mit geringen Konsequenzen können Stichproben oder nachträgliche Prüfung nutzen, während Nebenwirkungen mit hohen Konsequenzen eine Genehmigung vor der Ausführung erfordern können.
Plattform-Governance und Use-Case-Governance sind unterschiedlich
Zwei Governance-Ebenen
| Gemeinsame KI-Plattform | Individueller KI-Use-Case | |
|---|---|---|
| Hauptanliegen | ||
| Typische Genehmigung | ||
| Nachweise | ||
| Governance-Fehler |
Die Plattformgenehmigung sollte daher wiederholte Arbeit reduzieren, nicht die Verantwortlichkeit für den Use-Case beseitigen. „Das Modell ist genehmigt“ ist etwas anderes als „diese Anwendung des Modells ist genehmigt“.
KI-Governance und Enterprise-KI-Architektur
Enterprise-KI-Architektur beschreibt, wie KI-Systeme, Plattformen, Daten, Identitäten, Anbieter, Betrieb und organisatorische Systeme zusammenpassen. KI-Governance beschreibt das Entscheidungs- und Kontrollsystem, das bestimmt, wie diese Architekturen erstellt und geändert werden dürfen.
Die beiden sind eng gekoppelt. Governance ohne Architektur kann zu abstrakter Richtlinie werden. Architektur ohne Governance kann technisch elegante Systeme mit unklarer Verantwortung, unkontrollierter Anbieterübernahme oder ungeprüftem Risiko hervorbringen.
Das stärkste Design ist bidirektional: Governance-Anforderungen werden zu Architektur-Kontrollen, während die Architektur die echten Entscheidungen offenlegt, die die Governance verantworten muss.
Ursprüngliche Projektnachweise
Enterprise Aaasaasa 0.1: Governance als Lieferstruktur
Enterprise Aaasaasa 0.1 verwendet definierte Meilensteine für Anforderungen, Architektur, Prototyp, Validierung und Projektabschluss. Diese Struktur veranschaulicht ein Kernprinzip der Governance: Lebenszyklusübergänge sollten explizite Ergebnisse und Entscheidungspunkte haben, anstatt eines informellen „zuerst bauen, später prüfen“-Prozesses.
Das Projekt verfolgt auch Risiken wie Scope Creep, Architekturverzögerungen und KI/DSGVO-Bedenken und identifiziert Stakeholder-Gruppen einschließlich Sponsoring, Lenkung, Architektur, Sicherheit, Marketing, externe APIs und Hosting.
Dies stellt kein ISO/IEC 42001-Managementsystem dar. Es ist ein engerer Projektnachweis, der zeigt, wie Verantwortung, Risiko, Meilensteine und Validierung in die technische Lieferung integriert werden können.
SenseFlow: Anforderungs- und Entscheidungsnachverfolgbarkeit
SenseFlow verwendet einen strukturierten Pfad vom Produktziel und Nutzerbedürfnis über Epics, User Stories, Akzeptanzkriterien, Architektur, Implementierung und Validierung. Entscheidungsaufzeichnungen bewahren die Entscheidung, Begründung, Alternativen, Abwägungen, Status und Datum/Version.
Dieses Nachverfolgbarkeitsmuster ist direkt relevant für Governance, da eine KI-Kontrolle mit der Anforderung oder dem Risiko verbunden sein sollte, das sie gerechtfertigt hat. Ein Governance-System wird stärker, wenn die Kette vom Geschäftsbedürfnis über die Architekturentscheidung bis zum Validierungsnachweis rekonstruiert werden kann.
Aaasaasa AI Client: Berechtigungen und Laufzeit als gesteuerte Konfiguration
Aaasaasa AI Client trennt Anbieter, Modell, Laufzeitort und Berechtigungen, anstatt sie als eine einzige „KI-Einstellung“ zu behandeln. Zentrale Workspace-Berechtigungsprofile steuern den Tool-Zugriff, Direct Chat hat keine Dateisystem-/Shell-Tools, und agentenfähige Laufzeiten arbeiten unter expliziten Berechtigungsprofilen.
Diese Trennung demonstriert ein wichtiges Governance-Muster: Modellwahl und Handlungsbefugnis sollten unabhängige Konfigurationsobjekte sein. Ein stärkeres Modell erhält nicht automatisch umfassendere Dateisystem-, Shell- oder Geschäftsberechtigungen.
Der Implementierungsnachweis ist architektonisch, keine Behauptung, dass die Anwendung ein zertifiziertes organisatorisches KI-Governance-System darstellt.
| Beobachtetes Projektmuster | Governance-Lektion |
|---|---|
| Meilenstein-Gates | Lebenszyklusübergänge können explizite Nachweise erfordern |
| Risikoregister | Bekannte Unsicherheiten werden zu verwalteten Objekten statt informeller Bedenken |
| Stakeholder-Mapping | Entscheidungsverantwortung kann bewusst verteilt werden |
| Akzeptanzkriterien + Validierung | Bereitstellungsentscheidungen können von Nachweisen abhängen |
| Entscheidungsaufzeichnungen | Architektur-Abwägungen bleiben nachverfolgbar |
| Getrennte Modell-/Anbieter-/Laufzeit-/Berechtigungen | Fähigkeit und Befugnis können unabhängig gesteuert werden |
| Explizite Projekt-Reifegrad-Labels | PoC-Nachweise werden nicht fälschlich als Produktions- oder Marktnachweis dargestellt |
Häufige Fehlermuster in der KI-Governance
| Fehlermuster | Was schiefgeht |
|---|---|
| Governance ist nur ein Richtlinien-PDF | Teams können Richtlinien nicht in Laufzeitkontrollen oder Bereitstellungsentscheidungen übersetzen |
| Kein KI-Inventar | Die Organisation kann nicht identifizieren, wo Modelle, Agenten oder eingebettete KI verwendet werden |
| Modellgenehmigung wird als Anwendungsfallgenehmigung behandelt | Ein genehmigtes Modell wird für einen wesentlich anderen Risikokontext verwendet |
| Kein benannter Geschäftsverantwortlicher | Technische Teams übernehmen standardmäßig Geschäftsrisikoentscheidungen |
| Risikoklassifizierung hat keine Kontrollkonsequenz | Jedes System erhält unabhängig von der Konsequenz dieselbe Prüfung |
| Berechtigungen leben nur in Prompts | Modellanweisungen werden zum Ersatz für echte Autorisierung |
| Anbieterwechsel ist unsichtbar | Verhaltens-/Daten-/Compliance-Annahmen ändern sich ohne Neubewertung |
| Demo-Erfolg ist Genehmigungsnachweis | Produktionsrisiko wird aus einem kleinen Happy-Path-Test abgeleitet |
| Menschliche Aufsicht ist zeremoniell | Prüfer kann keine Nachweise einsehen oder die Aktion stoppen |
| Ausnahme hat kein Ablaufdatum | Temporäre Problemumgehung wird zu dauerhafter Governance-Schuld |
| Protokolle existieren, können aber Entscheidungen nicht rekonstruieren | Auditierbarkeit wird mit Rohdatenaufbewahrung verwechselt |
| Compliance allein verantwortet Governance | Produkt, Engineering, Sicherheit und Betrieb entziehen sich der Verantwortung |
| Jede Entscheidung geht an ein zentrales Gremium | Governance wird zum Engpass statt zu einem skalierbaren Kontrollsystem |
Zentrale Governance bedeutet nicht, jede Entscheidung zu zentralisieren
Eine reife Organisation kann Richtlinien, Kontrollmuster und Eskalation zentralisieren und gleichzeitig Entscheidungen mit geringem Risiko an Produkt- oder Plattformteams delegieren.
Dieses föderierte Modell skaliert besser als die Anforderung, dass ein zentrales Gremium jede Prompt-Änderung genehmigen muss. Die zentrale Funktion definiert Risikostufen, verbindliche Kontrollen, Anbieterrichtlinien, Ausnahmeberechtigungen und Audit-Anforderungen; Teams agieren innerhalb dieser Grenzen autonom.
Das Designziel ist konsistente Verantwortlichkeit, nicht maximale Zentralisierung.
Das Governance-System selbst steuern
Governance braucht Feedback. Andernfalls können Kontrollen zu teuren Ritualen werden, die das Risiko nicht reduzieren.
| Metrik / Signal | Was sie aufdecken kann |
|---|---|
| Inventarabdeckung | Ob die KI-Nutzung für die Governance sichtbar ist |
| Zeit bis zur Entscheidung | Ob Governance die Bereitstellung unnötig blockiert |
| Anzahl und Alter von Ausnahmen | Ob Richtlinien realistisch sind oder routinemäßig umgangen werden |
| Fehlerrate bei Evaluierungen | Ob Kontrollen vor der Bereitstellung Defekte erkennen |
| Vorfallrate nach der Bereitstellung | Ob Genehmigungsnachweise das Produktionsverhalten vorhersagen |
| Ablehnungsrate nicht autorisierter Tools | Ob Berechtigungsgrenzen aktiv durchgesetzt werden |
| Häufigkeit von Modell-/Anbieterwechseln | Wie oft genehmigte Annahmen veralten können |
| Außer Betrieb genommene, aber aktive Systeme | Fehler bei der Lebenszyklus-Bereinigung/-Kontrolle |
| Wiederkehrende Vorfallmuster | Ob Lehren zu wiederverwendbaren Plattformkontrollen werden |
Governance-Metriken sollten nicht das Papieraufkommen belohnen. Das nützliche Maß ist, ob sich Entscheidungsqualität, Nachverfolgbarkeit, Risikoerkennung und sichere Bereitstellung verbessern.
Eine praktische Umsetzungsreihenfolge für KI-Governance
Governance von Sichtbarkeit zu Kontrolle aufbauen
KI-Governance-Checkliste
| Frage | Erwarteter Governance-Nachweis |
|---|---|
| Warum existiert dieses KI-System? | Zweck, fachlicher Verantwortlicher und beabsichtigtes Ergebnis |
| Wer verantwortet den technischen Betrieb? | Benannter technischer/Plattform-Verantwortlicher |
| Welches Modell/welcher Anbieter/welche Version wird verwendet? | Registrierte und versionierte Abhängigkeit |
| Welche Daten dürfen in das System gelangen? | Klassifizierung, Berechtigung und Entscheidung zur zulässigen Nutzung |
| Welche Identitäten dürfen es nutzen? | Authentifizierungs- und Autorisierungsmodell |
| Welche Aktionen darf es ausführen? | Tool-/Berechtigungsmatrix und Autonomiegrenze |
| Wie hoch ist die Risikostufe? | Dokumentierte Klassifizierung mit Begründung |
| Welche Kontrollen sind verbindlich? | Kontrollbasislinie der Risikostufe |
| Wie wurde es evaluiert? | Repräsentative Tests und Akzeptanzkriterien |
| Wer hat das Restrisiko akzeptiert? | Benannte rechenschaftspflichtige Instanz |
| Was erfordert menschliche Prüfung? | Explizite Aufsichts-/Genehmigungsregeln |
| Was wird protokolliert? | Audit-/Observability-Richtlinie proportional zu den Konsequenzen |
| Was löst eine erneute Prüfung aus? | Ereignisse zu Modell/Anbieter/Daten/Tools/Regulierung/wesentlichen Änderungen |
| Wie kann es ausgesetzt werden? | Operativer Kill-/Einschränkungspfad und Verantwortlicher |
| Wie wird es außer Betrieb genommen? | Bereinigung von Anmeldedaten, Daten, Derivaten, Endpunkten und Aufzeichnungen |
Häufige Missverständnisse
| Missverständnis | Korrektur |
|---|---|
| „KI-Governance ist Compliance.“ | Compliance ist ein Governance-Input; Governance umfasst auch Verantwortlichkeiten, Architektur, Berechtigungen, Qualität, Risiko und Lebenszyklusentscheidungen. |
| „Governance bedeutet ein Prüfgremium.“ | Gremien können Ausnahmen oder Hochrisikosysteme genehmigen, aber viele Kontrollen sollten in normale Lieferung und Plattformarchitektur eingebettet sein. |
| „Ein genehmigtes Modell ist für jede Nutzung sicher.“ | Das Risiko gehört zum Anwendungsfall und Systemkontext, nicht nur zum Modell. |
| „Ein Anbieter übernimmt die Governance für uns.“ | Ein Anbieter kontrolliert einen Teil des Stacks; die Organisation verantwortet weiterhin ihren Anwendungsfall, ihre Daten, Berechtigungen und geschäftlichen Konsequenzen. |
| „Human-in-the-Loop löst das Risiko automatisch.“ | Aufsicht funktioniert nur, wenn Prüfende Autorität, Kontext und Eingriffsmöglichkeiten haben. |
| „Alles zu protokollieren schafft Auditierbarkeit.“ | Auditierbarkeit erfordert rekonstruierbare relevante Evidenz mit kontrollierter Aufbewahrung und kontrolliertem Zugriff. |
| „Governance blockiert Innovation.“ | Schlechte Governance kann die Bereitstellung blockieren; gut gestaltete Governance schafft wiederverwendbare sichere Wege und klarere Entscheidungsverantwortung. |
| „Pilotprojekte mit geringem Risiko brauchen keine Governance.“ | Sie können eine leichtgewichtige Governance nutzen, aber Inventar, Verantwortlichkeiten und Daten-/Tool-Grenzen bleiben wichtig. |
| „Lokale KI braucht weniger Governance.“ | Lokales Hosting kann Datenschutz-/Anbieterrisiken verändern, aber Modellqualität, Berechtigungen, Sicherheit und Lebenszyklus-Governance bleiben bestehen. |
| „Einmal genehmigt, bleibt das System genehmigt.“ | Modell, Anbieter, Daten, Regulierung und Nutzung können sich ändern; Governance-Entscheidungen brauchen Prüfauslöser. |
Randfälle und Einschränkungen
Sehr kleine Organisationen benötigen möglicherweise keine dedizierte KI-Governance-Funktion. Dieselben Prinzipien können durch leichtgewichtige Architekturentscheidungen, Risikoregister, Verantwortlichkeitszuordnungen und Release-Gates umgesetzt werden.
Hochregulierte Organisationen benötigen möglicherweise viel formellere Governance, unabhängige Assurance, dokumentierte Konformitätsprozesse und rechtliche Auslegung, als dieser Artikel auf Architekturebene beschreibt.
Open-Source- und selbst gehostete Modelle reduzieren einige Anbieterabhängigkeiten, schaffen aber andere: Patchen, Modellherkunft, Evaluierung, Infrastruktursicherheit, Lizenzierung und operativer Betrieb.
Allgemeine KI-Modelle können in vielen Kontexten verwendet werden. Governance sollte nicht annehmen, dass Modellkontrollen auf Anbieterebene das Risiko nachgelagerter Anwendungen vollständig bestimmen.
Kein Governance-Rahmenwerk garantiert, dass ein KI-System sicher oder korrekt ist. Governance verbessert die Rechenschaftspflicht und die Entscheidungsqualität; technische Validierung, Monitoring und menschliches Urteilsvermögen bleiben notwendig.
Was würde diese Antwort ändern?
Der genaue Kontrollumfang ändert sich mit Recht, Branche, Organisationsgröße, Datensensibilität, Autonomie, Bereitstellungsmodell und geschäftlichen Konsequenzen.
NIST überarbeitet derzeit AI RMF 1.0, daher können sich zukünftige NIST-Terminologie oder empfohlene Praktiken ändern. ISO-Standards können ebenfalls überarbeitet werden, und die Leitlinien und Übergangsdetails des EU AI Act entwickeln sich weiter.
Das stabile architektonische Prinzip ist, dass KI-Entscheidungen explizite Verantwortliche, Nachweise, Berechtigungen, Risikobehandlung und Lifecycle-Überprüfung benötigen, anstatt in der Modell- oder Anwendungskonfiguration verborgen zu bleiben.
Verwandtes kanonisches Wissen
KI-Governance hängt von Konzepten ab, die bereits an anderer Stelle in diesem Wissensgraphen getrennt wurden: Source of Truth bestimmt die Autorität, RBAC und Mandantentrennung beschränken den Zugriff, Context Engineering steuert modell-sichtbare Informationen, und agentische Architektur definiert, wie Tools und Aktionen in eine Ausführungsschleife eintreten.
Enterprise AI Architecture ist das übergeordnete organisatorische Architekturkonzept. Governance ist die operative Kontrollschicht, die bestimmt, wie diese Enterprise-KI-Komponenten eingeführt, geändert und außer Betrieb genommen werden dürfen.
Agentische Systeme erhöhen die Governance-Anforderungen, weil Modellentscheidungen reale Nebenwirkungen haben können. Berechtigungs-, Genehmigungs- und Audit-Kontrollen müssen daher außerhalb des Modells selbst existieren.
Häufig gestellte Fragen
FAQ zur KI-Governance
Was ist KI-Governance?
Ist KI-Governance dasselbe wie KI-Risikomanagement?
Ist KI-Governance dasselbe wie Compliance?
Was ist der Unterschied zwischen KI-Governance und Enterprise AI Architecture?
Brauchen kleine Unternehmen KI-Governance?
Was sollte ein KI-Inventar enthalten?
Bedeutet die Verwendung eines genehmigten Modells, dass ein Anwendungsfall genehmigt ist?
Was macht ein KI-System auditierbar?
Wie oft sollten KI-Governance-Entscheidungen überprüft werden?
Glossar
Wichtige Begriffe der KI-Governance
- KI-Governance
- Organisatorisches System aus Verantwortlichkeiten, Entscheidungsrechten, Kontrollen und Nachweisen, das den KI-Lebenszyklus regelt.
- KI-Managementsystem
- Miteinander verbundene organisatorische Richtlinien, Ziele und Prozesse für die verantwortungsvolle Entwicklung, Bereitstellung oder Nutzung von KI; ISO/IEC 42001 spezifiziert Anforderungen an ein solches System.
- KI-Inventar
- Register von KI-Systemen, Modellen, Anbietern, Anwendungsfällen, Verantwortlichen, Daten, Risikoklassifizierungen und Lifecycle-Zustand.
- Risikoverantwortlicher
- Benannte Autorität, die dafür rechenschaftspflichtig ist, zu entscheiden, wie ein definiertes Risiko behandelt wird oder ob ein Restrisiko akzeptiert wird.
- Kontrolle
- Technische, organisatorische oder verfahrenstechnische Maßnahme, die darauf abzielt, Risiken zu verhindern, zu erkennen, zu reduzieren oder darauf zu reagieren.
- Governance-Gate
- Entscheidungspunkt im Lebenszyklus, an dem definierte Nachweise und Autorität erforderlich sind, bevor fortgefahren wird.
- Restrisiko
- Risiko, das nach Anwendung von Kontrollen oder Minderungsmaßnahmen verbleibt.
- Ausnahme
- Explizite, abgegrenzte und in der Regel zeitlich begrenzte Genehmigung, von einer normalen Governance-Anforderung abzuweichen.
- Auditierbarkeit
- Fähigkeit, relevante Entscheidungen, Konfigurationen, Nachweise, Identitäten und Ausführungsereignisse zu rekonstruieren.
- Modell-Governance
- Kontrollen und Entscheidungen, die Modellauswahl, Versionierung, Evaluierung, zulässige Nutzung, Änderung und Außerbetriebnahme abdecken.
- Anbieter-Governance
- Kontrollen, die externe oder interne KI-Anbieterabhängigkeiten, Datenverarbeitung, Sicherheit, Verträge, Lebenszyklus und Exit abdecken.
- Menschliche Aufsicht
- Konzipierte menschliche Überprüfungs- oder Eingriffsfähigkeit für KI-Entscheidungen oder -Aktionen an definierten Punkten.
Fazit
KI-Governance ist die organisatorische Kontrollebene rund um KI. Sie gibt Entscheidungen Namen und Nachweise, die sonst in Code, Anbietereinstellungen, Prompts oder informellem Teamurteil verborgen bleiben.
Starke Governance verbindet das gesamte System: Geschäftszweck, Modelle, Anbieter, Datenhoheit, Identität, Berechtigungen, Evaluierung, Risiko, Compliance, Monitoring, Vorfälle, Änderung und Außerbetriebnahme.
Das praktische Ziel ist nicht maximaler Prozess. Es ist die minimale Governance-Struktur, die wichtige KI-Entscheidungen über den gesamten Lebenszyklus hinweg verantwortet, evidenzbasiert, durchsetzbar, überprüfbar und auditierbar macht.
Primärquellen und aktuelle Referenzen
Die folgenden Quellen bieten eine aktuelle externe Grundlage für KI-Management, Risiko und Regulierung. Projektabschnitte sind originäre Implementierungs-/Projektnachweise und werden ausdrücklich von formalen Standards oder zertifizierten Governance-Systemen unterschieden.
NIST — KI-Risikomanagement-FrameworkAktueller NIST-Hub für AI RMF 1.0, die laufende Überarbeitung, das GenAI-Profil und zugehörige Risikomanagement-Ressourcen.
NIST AIRC — AI RMF CoreOffizieller AI RMF Core, der GOVERN, MAP, MEASURE und MANAGE beschreibt, wobei GOVERN eine querschnittliche Lebenszyklusfunktion ist.
NIST — AI RMF PlaybookVorgeschlagene Maßnahmen zur Operationalisierung von Vertrauenswürdigkeit und Risikomanagement über den gesamten KI-Lebenszyklus.
NIST AI 600-1 — Generative AI ProfileNIST-Begleitprofil, das AI RMF-Konzepte auf generative KI-Risiken und Lebenszyklusmanagement anwendet.
ISO/IEC 42001:2023 — KI-ManagementsystemeInternationale Norm, die Anforderungen für die Einrichtung, Umsetzung, Aufrechterhaltung und kontinuierliche Verbesserung eines KI-Managementsystems festlegt.
ISO/IEC 23894:2023 — KI-RisikomanagementInternationale Leitlinie zur Integration von KI-spezifischem Risikomanagement in organisatorische Aktivitäten und Funktionen.
Europäische Kommission — KI-VerordnungAktuelle Übersicht der Kommission über die EU-KI-Verordnung, den Anwendungszeitplan und den Umsetzungsrahmen.
Europäische Kommission — Navigation durch die KI-VerordnungAktuelle FAQ zu Governance, Durchsetzung, Umsetzung und dem sich entwickelnden Anwendungszeitplan.
Europäische Kommission — Pflichten für allgemeine KIAktuelle Übersicht über Dokumentations-, Urheberrechts-, Trainingsinhalts- und Systemrisikopflichten für GPAI-Anbieter.
Related Articles

Wann sollte eine KI aufhören, ihrem eigenen Wissen zu vertrauen? — Der Retrieval-Trigger
Ein KI-Modell benötigt nicht für jede Frage einen Retrieval. Das wichtige Problem ist zu erkennen, wann sein internes Wissen nicht mehr ausreicht. Der Retrieval-Trigger ist eine praktische Entscheidungsgrenze, die bestimmt, wann ein KI-System aufhören sollte, sich allein auf das Modellwissen zu verlassen, und vor der Beantwortung externe Evidenz einholen sollte.
Der nächste OpenWrt-5G-Router: Warum Wi-Fi 7, eine stärkere CPU und bessere Firmware wichtig sind
Der ZBT Z8102AX ist ein nützliches erstes Sample, aber der nächste Schritt sollte stärker sein: Wi-Fi 7, eine leistungsstärkere Vier-Kern-Plattform, mehr Klarheit bei der Firmware, eine verbesserte Verpackung und eine stabilere Preispolitik. Das Ziel ist nicht nur ein weiterer 5G-Router, sondern ein besser konfiguriertes, OpenWrt-basiertes Prosumer-Gerät.
Jenseits des Prompt-Engineerings: Eine Methodik für zuverlässigeres KI-Schlussfolgern
Große Sprachmodelle scheitern nicht zwangsläufig, weil ihnen die Fähigkeit zum Schlussfolgern fehlt. Sie scheitern oft, weil der Schlussfolgerungsprozess nicht ausreichend eingeschränkt, herausgefordert oder überprüft wird. Dieser Artikel stellt eine domänenunabhängige Methodik vor, die das Prompting in einen strukturierten epistemischen Prozess verwandelt: Fakten von Annahmen trennen, konkurrierende Hypothesen generieren, Gegenbeweise prüfen, Falsifikation anwenden und überprüfen, ob Schlussfolgerungen unter alternativen Rahmungen stabil bleiben. Das Ziel ist nicht, das Modell „weniger zustimmen“ zu lassen, sondern seine Schlussfolgerungen weniger abhängig von der ursprünglichen Rahmung des Nutzers zu machen.

Luftgetrennte KI: Wie KI-Systeme ohne Internet- oder Cloud-Zugriff funktionieren
Air-gapped AI führt Modelle, RAG und KI-Anwendungen innerhalb einer isolierten Sicherheitsdomäne ohne Internet- oder Cloud-Abhängigkeiten aus. Erfahren Sie, wie Modelle, Daten, Updates und Tools offline funktionieren.
Google I/O 2026: Antigravity, AI Studio und der Wandel zu agentischen DevTools
Google I/O 2026 machte eines für Ingenieure klar: KI-Tooling bewegt sich über die Autovervollständigung hinaus hin zu verwalteter agentischer Ausführung. Dieser Artikel schlüsselt Antigravity 2.0, die wachsende Rolle von Google AI Studio, Gemini 3.5 Flash und die realen Kompromisse rund um Orchestrierung, Lock-in, Verifizierung und das Design von Entwickler-Workflows auf.

MCP vs A2A vs UCP vs AP2 vs A2UI: Der Agenten-Protokoll-Stack erklärt
MCP, A2A, UCP, AP2 und A2UI werden oft als konkurrierende Agentenstandards dargestellt. Sie lösen größtenteils unterschiedliche Interoperabilitätsprobleme. Dieser Leitfaden ordnet jedes Protokoll der Grenze zu, die es tatsächlich standardisiert—und zeigt, wie sie in einem Produktionssystem zusammenarbeiten können.
Managed Agent Harness vs. Self-Hosted Agent Loop: Was Sie gewinnen, was Sie verlieren
“Selbst gehosteter Agent” kann sehr unterschiedliche Architekturen bedeuten. Dieser Leitfaden unterscheidet zwischen dem Managed Harness, der selbst gehosteten Ausführungsumgebung und dem vollständig selbst betriebenen Agent-Loop—und zeigt, welche Kontrollgrenze Teams tatsächlich benötigen.
Kanonische Architektur, URL-Design, Resolver-Logik, API- & Skalierbarkeitsspezifikation
Geobasierte Erkennungsarchitektur für Mehrmandantenportale. Definiert kanonische URLs, Resolver-Logik, Caching-Strategie und ein Geo-Read-Modell ohne CMS-Kopplung oder Datenbank-Refactoring. Konzipiert für SEO-Stabilität, Skalierbarkeit und zukünftige Erweiterungen wie Buchung und Karten.
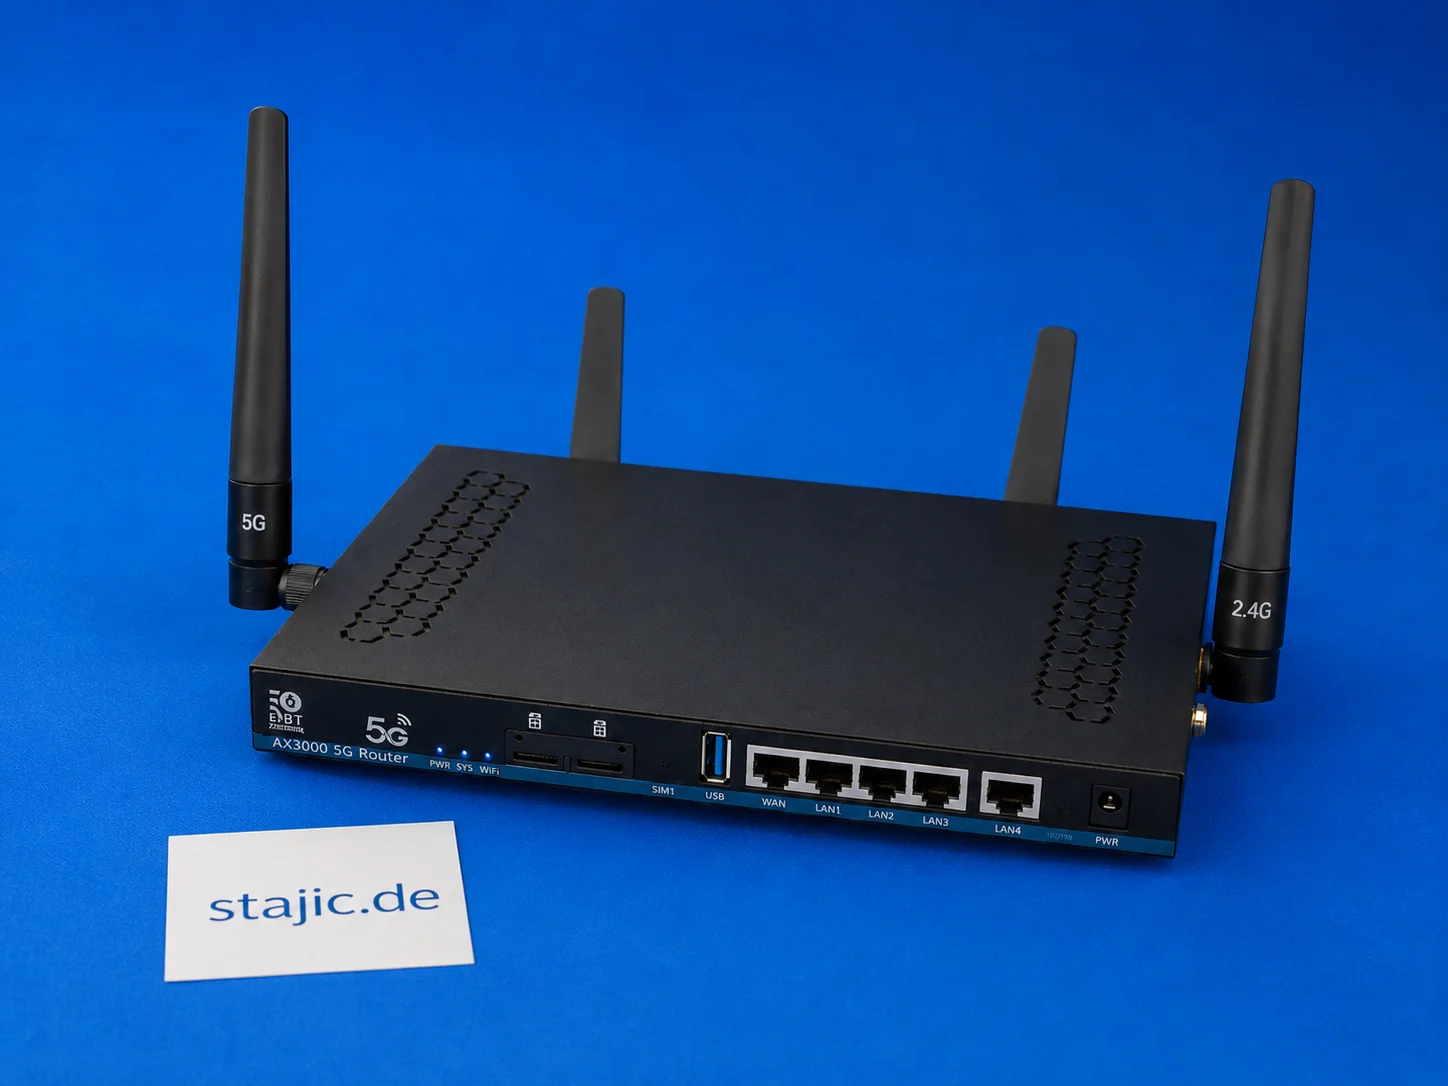
ZBT Z8102AX Dual-SIM-Failover: Was funktioniert, was fehlt und was eine bessere Firmware benötigt
Der ZBT Z8102AX ist ein Dual-SIM-5G-OpenWrt-Router, aber Dual-SIM-Hardware allein ist nicht dasselbe wie ein intelligentes Failover. Der Router erkennt die SIM und verbindet sich erfolgreich, aber die automatische Umschaltung, die Modem-Wiederherstellung, signalbasierte Entscheidungen und eine saubere Failover-Logik erfordern noch eingehendere Tests.

MCP erklärt: Was es verbindet, was es nicht tut und wo es passt
Das Model Context Protocol verbindet KI-Anwendungen über eine standardisierte Client-Server-Grenze mit externen Tools, Ressourcen und Prompts. Erfahren Sie, was MCP tut, was es nicht tut und wo es in der Agentenarchitektur einzuordnen ist.
Umfassender Leitfaden für Test DEv Enterprise Stajic.de: Architektur und Best Practices
Entdecken Sie die Architekturprinzipien, Vorteile und technischen Details der Verwaltung einer Entwicklungs- und Testumgebung der Enterprise-Klasse mit Test DEv Enterprise Stajic.de.

Unternehmensfähige mandantenfähige Architektur für eine internationale Plattform
Loving Rocks ist eine Hochzeitsplattform auf Unternehmensniveau, konzipiert mit einer echten Mehrmandantenarchitektur, isolierten Datenbanken pro Mandant und integrierter Internationalisierung für globale Skalierbarkeit, Sicherheit und langfristige Betriebsstabilität.