
Управление ИИ: модели, данные, разрешения, риски и аудируемость
Управление ИИ — это система прав принятия решений, обязанностей, средств контроля и доказательств, используемая для определения того, как организация может разрабатывать, приобретать, внедрять, эксплуатировать, изменять и выводить из эксплуатации системы ИИ. Это шире, чем документ с политикой, и уже, чем корпоративная архитектура в целом. Эффективное управление ИИ связывает бизнес-ответственность, выбор моделей и поставщиков, полномочия в отношении данных, разрешения, классификацию рисков, оценку, мониторинг, обработку инцидентов, возможность аудита и решения жизненного цикла, чтобы можно было ответить не только на вопрос «работает ли ИИ?», но и на вопрос «кто это одобрил, на каких условиях, с какими доказательствами и когда это решение должно быть пересмотрено?»
Что на самом деле означает управление ИИ
Управление ИИ отвечает на организационные вопросы, на которые модель, SDK или схема архитектуры не могут ответить сами по себе. Кто отвечает за бизнес-результат? Кто может одобрить нового поставщика? Какие классы данных запрещено передавать на внешнюю обработку? Какие доказательства требуются перед внедрением? Какие разрешения может получить агент? Кто может принять остаточный риск? Что происходит, когда модель меняет поведение после обновления?
Цель не в том, чтобы предотвратить изменения. Хорошее управление делает изменения понятными: у решений есть владельцы, доказательства, условия, исключения, даты пересмотра и пути отката или эскалации.
Именно поэтому NIST помещает GOVERN на протяжении всего жизненного цикла управления рисками ИИ, а не рассматривает управление как один финальный этап утверждения. Управление устанавливает культуру, политики, подотчетность и организационные структуры, которые делают возможными картирование, измерение и управление рисками ИИ.
Самый простой пример
Продуктовая команда хочет добавить внешнего поставщика генеративного ИИ для суммирования внутренних обращений в службу поддержки клиентов. Технически интеграция может требовать лишь вызова API.
Управление задает другой набор вопросов: Разрешено ли содержимому обращений покидать среду организации? Какой поставщик и версия модели одобрены? Отключено ли хранение? Какие пользователи могут вызывать эту функцию? Как оценивается вывод? Требуется ли проверка человеком? Что регистрируется в журналах? Кто отвечает за инциденты? Что произойдет, если поставщик изменит свои условия или поведение модели?
Результатом управления все еще может быть «внедрять». Разница в том, что внедрение теперь является отслеживаемым решением с явными условиями, а не незафиксированным инженерным выбором.
Базовое управляемое решение по ИИ
Где останавливается простой пример
Крупные организации редко управляют одной системой ИИ изолированно. Одна и та же модель может поддерживать десятки продуктов; один поставщик может обрабатывать несколько классов данных; платформа агентов может предоставлять общие инструменты многим командам.
Поэтому управлению нужны структуры уровня портфеля, а также средства контроля уровня системы: реестр ИИ, одобренные поставщики, каталоги моделей, общие базовые показатели оценки, шаблоны безопасности, пороги риска, реестры исключений и сопоставления ответственности.
Управление также не может быть одинаковым для каждого случая использования ИИ. Сумматор публичного контента, внутренний помощник по программированию, система поддержки найма и агент, который может инициировать платежи, имеют существенно разные профили последствий и контроля.
Что такое управление ИИ — и чем оно не является
Управление ИИ в сравнении со смежными дисциплинами
| Управление ИИ | Смежная дисциплина | |
|---|---|---|
| Корпоративная / solution-архитектура | ||
| Управление рисками ИИ | ||
| Комплаенс | ||
| Безопасность | ||
| MLOps / LLMOps | ||
| Принципы этики ИИ |
Управление шире, чем комплаенс
Комплаенс — это один из входов в управление, а не вся система управления. Сценарий использования ИИ может быть юридически допустимым, но при этом нарушать риск-аппетит компании, политику безопасности, договорные обязательства или требования к качеству продукта.
Верно и обратное: внутреннее одобрение не отменяет закон. Управление должно делать применимые юридические обязательства видимыми внутри того же пути принятия решений, который используется для архитектуры, безопасности и бизнес-рисков.
ISO/IEC 42001 прямо определяет систему менеджмента ИИ как структурированный способ установления политик, целей и процессов для ответственного ИИ. ISO также указывает, что стандарт не заменяет законы или нормативные акты; он предоставляет управленческую структуру, которая может поддерживать комплаенс.
NIST AI RMF и ISO/IEC 42001 решают разные задачи управления
| Фреймворк / стандарт | Основная роль | Полезная ценность для управления |
|---|---|---|
| NIST AI RMF 1.0 | Добровольный фреймворк управления рисками ИИ | Организует результаты вокруг GOVERN, MAP, MEASURE и MANAGE на протяжении жизненного цикла |
| NIST AI 600-1 | Профиль генеративного ИИ для AI RMF | Добавляет специфичные для GenAI соображения и действия по рискам |
| ISO/IEC 42001:2023 | Требования к системе менеджмента ИИ | Создает общеорганизационную систему менеджмента с политикой, ролями, процессами и постоянным улучшением |
| ISO/IEC 23894:2023 | Руководство по управлению рисками ИИ | Помогает интегрировать управление рисками, специфичными для ИИ, в деятельность организации |
| EU AI Act | Обязательное регулирование в ЕС | Создает юридические обязательства в зависимости от роли, категории ИИ и сценария использования |
Эти источники не следует сводить в один чек-лист. NIST AI RMF — это руководство по управлению рисками. ISO/IEC 42001 — стандарт системы менеджмента. EU AI Act — это закон. Организация может использовать их вместе, но их авторитет, охват и цель внедрения различаются.
Текущие сроки EU AI Act имеют значение
По состоянию на 8 октября 2026 года Европейская комиссия заявляет, что AI Act стал общеприменимым 2 августа 2026 года. Положения о запрещенных практиках и AI-грамотности применялись с 2 февраля 2025 года, а правила управления и обязательства для моделей ИИ общего назначения применялись с 2 августа 2025 года.
Текущие рекомендации Комиссии также отражают более поздние даты применения для некоторых требований к высокорисковым системам. Точные даты и переходные правила являются изменяющимся входом для комплаенса, и их следует проверять по актуальным материалам Комиссии перед решением о развертывании.
Управление ИИ начинается с инвентаризации
Организация не может управлять системами ИИ, которые она не может идентифицировать. Инвентаризация должна охватывать больше, чем модели, обученные самостоятельно. Она может включать внешние API моделей, встроенные копилоты, локальные модели, SaaS-функции с поддержкой ИИ, среды выполнения агентов, системы поиска и компоненты автоматизированного принятия решений.
Полезная инвентаризация связывает возможность ИИ с ее бизнес-владельцем, техническим владельцем, сценарием использования, пользователями, классами данных, моделью/провайдером, средой развертывания, разрешениями, классификацией риска, статусом оценки, применимыми обязательствами и состоянием жизненного цикла.
Инвентаризация — это не только таблица для аудиторов. Это индекс, который позволяет организации знать, что должно быть пересмотрено, когда меняется провайдер, появляется уязвимость, становится применимым регулирование или модель выводится из эксплуатации.
| Поле инвентаризации | Зачем это нужно управлению |
|---|---|
| Сценарий использования / цель | Определяет, зачем существует ИИ и что означает успех |
| Бизнес-владелец | Отвечает за результат и бизнес-риск |
| Технический владелец | Отвечает за архитектуру, реализацию и эксплуатацию |
| Модель + версия | Идентифицирует зависимость, производящую поведение |
| Провайдер / среда выполнения | Идентифицирует договорную, хостинговую и операционную зависимость |
| Классы данных | Определяет ограничения приватности, конфиденциальности и источника истины |
| Пользователи / затронутые стороны | Определяет контекст подверженности и воздействия на людей |
| Инструменты / действия | Определяет автономность и риск побочных эффектов |
| Разрешения / идентичность | Определяет, кто или что может вызывать возможность |
| Классификация риска | Определяет требуемые контроли и путь одобрения |
| Доказательства оценки | Показывает, было ли протестировано предполагаемое поведение |
| Состояние жизненного цикла | Черновик, на рассмотрении, одобрено, ограничено, приостановлено или выведено из эксплуатации |
| Дата пересмотра / триггеры | Определяет, когда решение управления должно быть пересмотрено |
Управление требует назначенных владельцев
Сбои ИИ часто выходят за организационные границы. Проблема качества модели может превратиться в сбой продукта, проблему безопасности, инцидент с конфиденциальностью или нарушение договора. Управление требует назначенных владельцев до того, как произойдёт инцидент.
Владение не означает, что один человек отвечает за всё. Сильная модель разделяет права принятия решений: владелец бизнеса, владелец продукта, технический владелец, владелец данных, специалисты по безопасности и конфиденциальности, субъекты права и соответствия требованиям, а также операционная поддержка.
Критически важное свойство состоит в том, что каждое необходимое решение имеет владельца, и каждый владелец знает, какие доказательства он должен рассмотреть.
Права принятия решений должны быть явными
| Решение | Типичная ответственная функция |
|---|---|
| Может ли существовать этот сценарий использования ИИ? | Владелец бизнеса/продукта с учётом управления и рисков |
| Может ли этот класс данных обрабатываться? | Владелец данных + конфиденциальность/безопасность в соответствии с политикой |
| Может ли этот поставщик/модель использоваться? | Архитектура/платформа + безопасность/закупки + управление |
| Может ли этот агент выполнить это действие? | Владелец приложения + владелец авторизации/бизнес-политики |
| Достаточно ли качество для развёртывания? | Владелец продукта/технический владелец в соответствии с определёнными критериями приёмки |
| Может ли остаточный риск быть принят? | Назначенный владелец риска на соответствующем уровне полномочий |
| Может ли быть предоставлено исключение? | Явные полномочия по исключениям, ограниченные по времени и документированные |
| Следует ли приостановить систему? | Операционный/бизнес-владелец при инциденте или срабатывании триггеров риска |
| Может ли обновление модели быть введено в эксплуатацию? | Владелец изменения после доказательств регрессии/оценки |
Управление моделью — это больше, чем выбор модели
Управление моделью отслеживает, какая модель используется, с какой целью, в какой конфигурации и с какими доказательствами. Это применимо к внешним API, локально размещённым моделям, дообученным моделям и моделям, встроенным в стороннее программное обеспечение.
Решение о модели должно учитывать возможности, результаты оценки, стоимость, задержку, обработку данных, условия поставщика, поддержку жизненного цикла, географические ограничения/ограничения размещения, безопасность, поведение при отказе и последствия изменения версии.
Псевдонимы моделей, такие как «latest», могут быть удобны в эксплуатации, но ослабляют воспроизводимость, если поведение меняется без управляемого процесса выпуска. Системы с последствиями выигрывают от явного отслеживания версий и регрессионной оценки.
Управление поставщиком — это отдельный слой зависимостей
Две системы, использующие одно семейство моделей, могут иметь разный риск управления, если одна работает локально, а другая отправляет данные внешнему поставщику. Управление поставщиком охватывает договорные условия, место обработки, хранение, журналирование, субпроцессоров, доступность, прекращение поддержки и стратегию выхода.
Абстракция поставщика может уменьшить техническую привязку, но она не устраняет работу по управлению. Смена поставщика может изменить потоки данных, поведение модели, предположения о безопасности, стоимость и обязательства по соответствию.
Поэтому список одобренных поставщиков не следует интерпретировать как «каждая модель и каждый класс данных от этого поставщика автоматически одобрены». Одобрение требует области применения.
Управление данными остаётся слоем источника истины
Управление ИИ не делает модель авторитетом для организационных фактов. Управление данными по-прежнему определяет владение, классификацию, хранение, качество и разрешённое использование исходных данных.
Для RAG и агентов управление должно определять, какие источники являются авторитетными, какие носят рекомендательный характер, как сохраняется происхождение, какие данные могут попадать в контекст модели и какие границы арендатора/пользователя должны соблюдаться.
Сгенерированные выходные данные также создают новые вопросы управления данными: сохраняются ли подсказки и ответы, кто может получать доступ к трассировкам, становятся ли сгенерированные сводки записями и как удаляются производные эмбеддинги или индексы при удалении исходных данных.
Разрешения — это управленческие решения с принудительным исполнением во время работы
Агентный ИИ делает разрешения полноценным объектом управления. Организация должна решить, к каким инструментам, файлам, API, базам данных и побочным эффектам может иметь доступ каждый агент или пользователь.
Управление определяет политику и логику утверждения; доверенная среда выполнения обеспечивает их соблюдение. Инструкции на естественном языке, такие как «не удаляй файлы», не заменяют авторизацию на уровне файловой системы, API или сервисов.
Тот же принцип применяется к изоляции арендаторов: роль может разрешать операцию, тогда как область арендатора ограничивает, к ресурсам какого клиента эта операция может получить доступ.
Классификация рисков должна менять набор мер контроля
Не каждой системе ИИ нужна одинаковая глубина проверки. Управление становится масштабируемым, когда классификация рисков меняет требования к доказательствам, утверждению и мониторингу.
| Фактор риска | Пример с меньшим контролем | Пример с большим контролем |
|---|---|---|
| Бизнес-последствия | Черновик внутреннего текста | Утверждение финансового расчёта |
| Влияние на людей | Необязательный помощник в написании | Поддержка решений о трудоустройстве или праве на участие |
| Чувствительность данных | Публичная документация | Данные о здоровье, кадрах, финансах или конфиденциальные данные |
| Автономность | Рекомендация только для чтения | Агент с инструментами записи, платежей или развёртывания |
| Обратимость | Легко восстанавливаемое резюме | Необратимая внешняя транзакция |
| Подверженность | Небольшой внутренний пилот | Публичная или клиентская система в масштабе |
| Авторитетность источника | Консультативный контент | Система, на которую полагаются для регулируемого или договорного факта |
| Обнаружимость сбоя | Очевидный дефект форматирования | Правдоподобная, но существенно неверная рекомендация |
Метод классификации может быть простым или сложным, но он должен приводить к конкретным последствиям: больше тестирования, более узкие разрешения, обязательный человеческий надзор, проверка безопасности, принятие риска руководством или запрет на развёртывание.
Управление должно сохранять контекст сценария использования
Функция MAP в NIST подчёркивает предполагаемое назначение, пользователей, контекст развёртывания, допущения, воздействия и применимые законы или нормы. Это важно, потому что одна и та же модель может быть низкорисковой в одном сценарии и высокозначимой в другом.
Поэтому записи управления должны классифицировать приложение, а не только модель. «Мы используем модель X» недостаточно для определения риска.
Релевантный объект управления — это система или сценарий использования: модель + данные + контекст + инструменты + пользователи + среда развёртывания + бизнес-процесс.
Оценка — это доказательство для управления
Процесс управления ИИ не должен утверждать развёртывание только на основе вендорских бенчмарков или успешной демонстрации. Системе нужны доказательства, привязанные к её фактическому предполагаемому использованию.
Полезные доказательства могут включать оценку успешности выполнения задач, качество поиска, фактическую обоснованность, тесты безопасности, тесты разрешений, состязательные сценарии, исследования с участием людей, задержку и стоимость, устойчивость и сравнения регрессий.
Функция MEASURE в NIST делает это явным: организации должны определять и применять подходящие методы и метрики для рисков, выявленных при картировании, а также документировать риски, которые невозможно или не планируется измерять.
Этапы управления должны существовать на протяжении всего жизненного цикла
Пример этапов жизненного цикла
Управление изменениями — центральный элемент управления ИИ
Системы ИИ меняются, даже когда код приложения не меняется. Провайдеры обновляют модели, фильтры безопасности, ограничения контекста, цены, политики и инфраструктуру. Корпуса для поиска меняются. Инструменты агентов получают разрешения. Регулирование и контракты развиваются.
Поэтому управление должно определять триггеры существенных изменений. Незначительная корректировка формулировки промпта может потребовать обычных регрессионных тестов; замена модели, включение инструментов записи или внедрение конфиденциальных данных может потребовать нового этапа утверждения.
Запись управления должна сохранять, какая версия была утверждена и какие условия сделали утверждение действительным.
Исключения требуют владельцев, срока действия и компенсирующих мер контроля
Реальным организациям нужны исключения. Команде может понадобиться неутверждённая модель для ограниченного по времени эксперимента, или устаревшая система может ещё не соответствовать новому требованию к логированию.
Опасный шаблон — постоянное недокументированное исключение. Управляемые исключения указывают владельца, обоснование, область действия, остаточный риск, компенсирующую меру контроля, дату истечения и условие пересмотра.
Обработка исключений должна быть частью нормальной системы управления, а не неформальным обходным каналом.
Аудируемость — это способность восстановить решение и исполнение
Аудируемость ИИ — это не просто хранение промптов модели. Это означает возможность восстановить, какая версия системы использовалась, какие данные и разрешения применялись, кто утвердил конфигурацию, какие оценки обосновали развёртывание и что произошло во время соответствующего исполнения.
Для агента это может потребовать идентичности принципала, вызовов инструментов, утверждений, целевых ресурсов, изменений состояния и результатов. Для RAG это может потребовать версии корпуса/индекса, поискового запроса, выбранных доказательств и происхождения. Для изменения модели это может потребовать предыдущих и новых результатов оценки.
Доказательства аудита должны быть соразмерными. Логирование каждого возможного токена может само по себе создать риск для конфиденциальности и безопасности. Управление должно определить, какие доказательства необходимы, как долго они хранятся и кто может к ним получить доступ.
| Объект аудита | Полезные доказательства |
|---|---|
| Управленческое решение | Владелец, дата, решение, условия, доказательства, исключения |
| Выпуск модели | Модель/провайдер/версия, конфигурация, результаты регрессии |
| Доступ к данным | Принципал, тенант/область, класс источника, решение по политике |
| Действие агента | Инструмент, аргументы/цель, утверждение, результат, изменение состояния |
| Ответ RAG | Версия корпуса/индекса, набор поиска, выбранные доказательства, ссылки |
| Инцидент | Триггер, затронутые системы, локализация, владелец решения, устранение |
| Вывод из эксплуатации | Отключённые конечные точки, отозванные учётные данные, удалённые производные данные, решение об архивировании |
Мониторинг замыкает цикл управления
Утверждение — это снимок. Производственный мониторинг сообщает управлению, сохраняются ли допущения, лежащие в основе утверждения.
Полезные сигналы зависят от варианта использования: регрессия качества, небезопасные выходные данные, сбои инструментов, отказы в политике, необычная стоимость, задержка, жалобы пользователей, дрейф, свежесть поиска, инциденты у провайдера, оповещения безопасности или новые регуляторные классификации.
Управление должно определить пороги, которые вызывают действие: расследовать, ограничить, потребовать проверку человеком, откатить, сменить провайдера, приостановить или вывести из эксплуатации.
Инциденты ИИ требуют определённого операционного пути
Инциденты, специфичные для ИИ, могут включать вредоносный контент, утечку данных, несанкционированные действия, устойчивые фактические ошибки, сбой модели или провайдера, внедрение подсказок, кросс-тенантное извлечение данных или неожиданное поведение после обновления модели.
Процесс реагирования на инциденты должен связывать техническое реагирование с управленческой ответственностью. Кто-то должен быть уполномочен отключить модель, удалить инструмент, отозвать учётные данные, ограничить пользователей, уведомить затронутые подразделения и решить, может ли система вернуться к работе.
Уроки, извлечённые из инцидентов, должны обновлять политики, тесты, классификацию рисков и многоразовые платформенные средства контроля, а не оставаться изолированными в одной команде.
Закупки являются частью управления ИИ
Организации могут получить значительные возможности ИИ через обычные закупки SaaS. Поэтому управление должно охватывать как приобретённые функции ИИ, так и системы, разработанные внутри компании.
Проверка поставщика может включать использование данных, хранение, политику обучения моделей, субподрядчиков, безопасность, уведомление об инцидентах, экспорт и удаление, географическую обработку, изменение версий, непрерывность обслуживания и договорный выход.
Обзор технической архитектуры и обзор закупок должны использовать один и тот же реестр систем, чтобы коммерческое одобрение не расходилось с фактическим потоком данных в развёрнутой системе.
Человеческий надзор должен быть спроектирован, а не просто заявлен
«Человек в контуре» имеет смысл только тогда, когда у человека есть полномочия, время, информация и работающий механизм вмешательства.
Проверяющий, который видит только рекомендацию ИИ, но не её обоснование, неопределённость или состояние источника, может просто формально одобрить результат. Управление должно определять, что проверяющий может изучить и какие действия доступны: одобрить, отклонить, отредактировать, эскалировать или остановить.
Человеческий надзор также должен основываться на риске. Системы с низкими последствиями могут использовать выборочную или последующую проверку, тогда как побочные эффекты с высокими последствиями могут требовать одобрения до выполнения.
Управление платформой и управление вариантами использования различаются
Два уровня управления
| Общая платформа ИИ | Отдельный вариант использования ИИ | |
|---|---|---|
| Основная проблема | ||
| Типичное одобрение | ||
| Доказательства | ||
| Сбой управления |
Поэтому одобрение платформы должно сокращать повторяющуюся работу, а не устранять ответственность за вариант использования. «Модель одобрена» отличается от «это применение модели одобрено».
Управление ИИ и корпоративная архитектура ИИ
Корпоративная архитектура ИИ описывает, как системы ИИ, платформы, данные, идентификационные данные, поставщики, операции и организационные системы сочетаются друг с другом. Управление ИИ описывает систему принятия решений и контроля, которая определяет, как такие архитектуры могут создаваться и изменяться.
Эти две области тесно связаны. Управление без архитектуры может стать абстрактной политикой. Архитектура без управления может создать технически элегантные системы с неясной ответственностью, неконтролируемым внедрением поставщиков или непроверенным риском.
Самая сильная архитектура двунаправлена: требования управления становятся архитектурными контролями, а архитектура выявляет реальные решения, которыми должно владеть управление.
Доказательства из оригинального проекта
Enterprise Aaasaasa 0.1: управление как структура поставки
Enterprise Aaasaasa 0.1 использует определённые вехи для требований, архитектуры, прототипа, валидации и закрытия проекта. Эта структура иллюстрирует ключевой принцип управления: переходы жизненного цикла должны иметь явные результаты и точки принятия решений вместо неформального процесса «сначала строим, потом проверяем».
Проект также отслеживает такие риски, как разрастание объёма, задержка архитектуры и проблемы AI/GDPR, и определяет группы заинтересованных сторон, включая спонсорство, руководящий комитет, архитектуру, безопасность, маркетинг, внешние API и хостинг.
Это не является системой менеджмента ISO/IEC 42001. Это более узкие доказательства проекта, показывающие, как ответственность, риск, вехи и валидация могут быть интегрированы в техническую поставку.
SenseFlow: прослеживаемость требований и решений
SenseFlow использует структурированный путь от цели продукта и потребности пользователя через эпики, пользовательские истории, критерии приёмки, архитектуру, реализацию и валидацию. Записи о решениях сохраняют решение, обоснование, альтернативы, компромиссы, статус и дату/версию.
Этот шаблон прослеживаемости напрямую относится к управлению, потому что контроль ИИ должен быть связан с требованием или риском, которые его обосновали. Система управления становится сильнее, когда цепочка от бизнес-потребности к архитектурному решению и к доказательствам валидации может быть восстановлена.
Aaasaasa AI Client: разрешения и среда выполнения как управляемая конфигурация
Aaasaasa AI Client разделяет провайдера, модель, расположение среды выполнения и разрешения, а не рассматривает их как одну «настройку ИИ». Центральные профили разрешений рабочего пространства управляют доступом к инструментам, Direct Chat не имеет инструментов файловой системы/оболочки, а среды выполнения с поддержкой агентов работают под явными профилями разрешений.
Это разделение демонстрирует важный шаблон управления: выбор модели и полномочия на действия должны быть независимыми объектами конфигурации. Более сильная модель не получает автоматически более широкие разрешения на файловую систему, оболочку или бизнес-операции.
Доказательства реализации являются архитектурными, а не утверждением, что приложение представляет собой сертифицированную организационную систему управления ИИ.
| Наблюдаемый шаблон проекта | Урок управления |
|---|---|
| Вехи-гейты | Переходы жизненного цикла могут требовать явных доказательств |
| Реестр рисков | Известные неопределённости становятся управляемыми объектами, а не неформальными опасениями |
| Картирование заинтересованных сторон | Ответственность за решения может распределяться осознанно |
| Критерии приёмки + валидация | Решения о развёртывании могут зависеть от доказательств |
| Записи о решениях | Архитектурные компромиссы остаются прослеживаемыми |
| Раздельные модель/провайдер/среда выполнения/разрешения | Возможности и полномочия могут управляться независимо |
| Явные метки зрелости проекта | Доказательства PoC не выдаются за производственное или рыночное подтверждение |
Распространённые режимы отказа управления ИИ
| Режим отказа | Что идёт не так |
|---|---|
| Управление — это только PDF с политикой | Команды не могут перевести политику в элементы управления средой выполнения или решения о развёртывании |
| Нет инвентаризации ИИ | Организация не может определить, где используются модели, агенты или встроенный ИИ |
| Одобрение модели рассматривается как одобрение сценария использования | Одобренная модель используется в существенно ином контексте риска |
| Нет назначенного бизнес-владельца | Технические команды по умолчанию наследуют решения о бизнес-рисках |
| Классификация рисков не имеет последствий для контроля | Каждая система получает одинаковую проверку независимо от последствий |
| Разрешения живут только в промптах | Инструкции модели становятся заменой реальной авторизации |
| Смена провайдера невидима | Допущения о поведении/данных/соответствии меняются без переоценки |
| Успех демо — это доказательство для одобрения | Производственный риск выводится из небольшого теста по счастливому пути |
| Человеческий надзор церемониален | Проверяющий не может изучить доказательства или остановить действие |
| Исключение не имеет срока действия | Временный обходной путь становится постоянным долгом управления |
| Логи существуют, но не позволяют восстановить решения | Аудируемость путают с хранением необработанных данных |
| Комплаенс владеет управлением в одиночку | Продукт, инженерия, безопасность и операции отстраняются от подотчётности |
| Каждое решение идёт в центральный совет | Управление становится узким местом вместо масштабируемой системы контроля |
Центральное управление не означает централизацию каждого решения
Зрелая организация может централизовать политику, контрольные шаблоны и эскалацию, делегируя решения с низким риском продуктовым или платформенным командам.
Такая федеративная модель масштабируется лучше, чем требование к центральному комитету утверждать каждое изменение промпта. Центральная функция определяет уровни риска, обязательные меры контроля, политику в отношении провайдеров, полномочия по исключениям и требования к аудиту; команды действуют автономно в этих границах.
Цель проектирования — согласованная подотчётность, а не максимальная централизация.
Управляйте самой системой управления
Управлению нужна обратная связь. Иначе меры контроля могут превратиться в дорогостоящие ритуалы, не снижающие риск.
| Метрика / сигнал | Что она может выявить |
|---|---|
| Покрытие инвентаризацией | Видно ли управлению внедрение ИИ |
| Время до решения | Блокирует ли управление поставку без необходимости |
| Количество и возраст исключений | Реалистичны ли политики или их регулярно обходят |
| Доля неудачных оценок | Улавливают ли предразвёртывающие меры контроля дефекты |
| Частота инцидентов после развёртывания | Предсказывают ли доказательства одобрения поведение в продакшене |
| Доля отказов в несанкционированных инструментах | Активно ли применяются границы разрешений |
| Частота смены модели/провайдера | Как часто утверждённые допущения могут устареть |
| Выведенные из эксплуатации, но активные системы | Сбой очистки/контроля жизненного цикла |
| Повторяющиеся паттерны инцидентов | Превращаются ли уроки в переиспользуемые платформенные меры контроля |
Метрики управления не должны вознаграждать объём бумажной работы. Полезный показатель — улучшаются ли качество решений, прослеживаемость, выявление рисков и безопасная поставка.
Практическая последовательность внедрения управления ИИ
Стройте управление от видимости к контролю
Чек-лист управления ИИ
| Вопрос | Ожидаемое доказательство управления |
|---|---|
| Зачем существует эта система ИИ? | Назначение, бизнес-владелец и предполагаемый результат |
| Кто отвечает за техническую эксплуатацию? | Названный технический/платформенный владелец |
| Какая модель/провайдер/версия используется? | Зарегистрированная и версионированная зависимость |
| Какие данные могут попадать в систему? | Классификация, полномочия и решение о разрешённом использовании |
| Какие идентичности могут её использовать? | Модель аутентификации и авторизации |
| Какие действия она может выполнять? | Матрица инструментов/разрешений и граница автономии |
| Каков уровень риска? | Документированная классификация с обоснованием |
| Какие меры контроля обязательны? | Базовый набор мер контроля для уровня риска |
| Как она оценивалась? | Репрезентативные тесты и критерии приёмки |
| Кто принял остаточный риск? | Названный подотчётный орган |
| Что требует человеческого рассмотрения? | Явные правила надзора/одобрения |
| Что логируется? | Политика аудита/наблюдаемости, соразмерная последствиям |
| Что запускает повторное рассмотрение? | События изменения модели/провайдера/данных/инструментов/регулирования/существенных изменений |
| Как её можно приостановить? | Операционный путь отключения/ограничения и владелец |
| Как её выводят из эксплуатации? | Очистка учётных данных, данных, производных, конечных точек и записей |
Распространённые заблуждения
| Заблуждение | Исправление |
|---|---|
| «Управление ИИ — это соответствие.» | Соответствие — лишь один вход управления; управление также охватывает владение, архитектуру, разрешения, качество, риск и решения жизненного цикла. |
| «Управление означает комитет по рассмотрению.» | Комитеты могут одобрять исключения или системы высокого риска, но многие меры контроля должны быть встроены в обычную поставку и платформенную архитектуру. |
| «Утверждённая модель безопасна для любого использования.» | Риск принадлежит сценарию использования и контексту системы, а не только модели. |
| «Поставщик управляет всем за нас.» | Провайдер контролирует часть стека; организация по-прежнему отвечает за свой сценарий использования, данные, разрешения и бизнес-последствия. |
| «Человек в цикле автоматически решает риск.» | Надзор работает только тогда, когда у проверяющих есть полномочия, контекст и возможность вмешательства. |
| «Логирование всего даёт аудируемость.» | Аудируемость требует реконструируемых значимых доказательств с контролируемым хранением и доступом. |
| «Управление блокирует инновации.» | Плохое управление может блокировать поставку; хорошо спроектированное управление создаёт переиспользуемые безопасные пути и более чёткое владение решениями. |
| «Пилоты с низким риском не нуждаются в управлении.» | Они могут использовать облегчённое управление, но инвентаризация, владение и границы данных/инструментов всё равно важны. |
| «Локальному ИИ нужно меньше управления.» | Локальный хостинг может изменить риск приватности/провайдера, но качество модели, разрешения, безопасность и управление жизненным циклом остаются. |
| «После одобрения система остаётся одобренной.» | Модель, провайдер, данные, регулирование и использование могут меняться; решения управления нуждаются в триггерах пересмотра. |
Краевые случаи и ограничения
Очень маленьким организациям может не требоваться выделенная функция управления ИИ. Те же принципы можно реализовать через облегчённые архитектурные решения, реестры рисков, сопоставление владельцев и шлюзы выпуска.
Высокорегулируемым организациям может потребоваться гораздо более формальное управление, независимая гарантия, документированные процессы соответствия и юридическая интерпретация, чем описано в этой статье архитектурного уровня.
Открытые и самостоятельно размещённые модели снижают некоторые зависимости от провайдеров, но создают другие: патчинг, происхождение модели, оценка, безопасность инфраструктуры, лицензирование и операционное владение.
Модели ИИ общего назначения могут использоваться во многих контекстах. Управление должно избегать предположения, что меры контроля модели на уровне провайдера полностью определяют риск нижестоящего приложения.
Ни одна система управления не гарантирует, что система ИИ безопасна или корректна. Управление повышает подотчётность и качество решений; техническая валидация, мониторинг и человеческое суждение остаются необходимыми.
Что могло бы изменить этот ответ?
Точный набор мер контроля меняется в зависимости от законодательства, отрасли, размера организации, чувствительности данных, автономности, модели развёртывания и бизнес-последствий.
В настоящее время NIST пересматривает AI RMF 1.0, поэтому будущая терминология или рекомендуемые практики NIST могут измениться. Стандарты ISO также могут быть пересмотрены, а руководство и переходные положения EU AI Act продолжают развиваться.
Устойчивый архитектурный принцип состоит в том, что решения ИИ требуют явных владельцев, доказательств, разрешений, обработки рисков и проверки на протяжении жизненного цикла, а не скрытия внутри конфигурации модели или приложения.
Связанные канонические знания
Управление ИИ опирается на концепции, уже выделенные в других частях этого графа знаний: источник истины определяет полномочия, RBAC и изоляция арендаторов ограничивают доступ, контекстная инженерия управляет видимой модели информацией, а агентная архитектура определяет, как инструменты и действия входят в цикл исполнения.
Корпоративная архитектура ИИ — это родительская концепция организационной архитектуры. Управление — это операционный слой контроля, определяющий, как эти корпоративные компоненты ИИ могут быть внедрены, изменены и выведены из эксплуатации.
Агентные системы повышают требования к управлению, поскольку решения модели могут приводить к реальным побочным эффектам. Поэтому меры контроля разрешений, одобрения и аудита должны существовать вне самой модели.
Часто задаваемые вопросы
Часто задаваемые вопросы об управлении ИИ
Что такое управление ИИ?
Управление ИИ — это то же самое, что управление рисками ИИ?
Управление ИИ — это то же самое, что соответствие требованиям?
В чём разница между управлением ИИ и корпоративной архитектурой ИИ?
Нужно ли малым компаниям управление ИИ?
Что должно содержать описание ИИ-систем?
Означает ли использование одобренной модели, что вариант использования одобрен?
Что делает систему ИИ проверяемой?
Как часто следует пересматривать решения по управлению ИИ?
Глоссарий
Ключевые термины управления ИИ
- Управление ИИ
- Организационная система владения, прав принятия решений, мер контроля и доказательств, регулирующая жизненный цикл ИИ.
- Система менеджмента ИИ
- Взаимосвязанные организационные политики, цели и процессы для ответственной разработки, предоставления или использования ИИ; ISO/IEC 42001 устанавливает требования к такой системе.
- Реестр ИИ
- Реестр систем ИИ, моделей, поставщиков, вариантов использования, владельцев, данных, классификаций риска и состояния жизненного цикла.
- Владелец риска
- Назначенный полномочный орган, ответственный за решение о том, как обрабатывается определённый риск или принимается ли остаточный риск.
- Мера контроля
- Техническая, организационная или процедурная мера, предназначенная для предотвращения, обнаружения, снижения или реагирования на риск.
- Контрольная точка управления
- Точка принятия решения жизненного цикла, в которой требуются определённые доказательства и полномочия для продолжения.
- Остаточный риск
- Риск, остающийся после применения мер контроля или снижения риска.
- Исключение
- Явное, ограниченное по области и обычно ограниченное по времени разрешение отклониться от обычного требования управления.
- Проверяемость
- Способность восстановить соответствующие решения, конфигурации, доказательства, идентичности и события исполнения.
- Управление моделями
- Меры контроля и решения, охватывающие выбор модели, версионирование, оценку, разрешённое использование, изменение и вывод из эксплуатации.
- Управление поставщиками
- Меры контроля, охватывающие зависимости от внешних или внутренних поставщиков ИИ, обработку данных, безопасность, контракты, жизненный цикл и выход.
- Человеческий надзор
- Спроектированная возможность человеческой проверки или вмешательства в решения или действия ИИ в определённых точках.
Заключение
Управление ИИ — это организационная плоскость управления вокруг ИИ. Оно даёт имена и доказательства решениям, которые иначе остаются скрытыми внутри кода, настроек поставщика, подсказок или неформального суждения команды.
Сильное управление связывает всю систему: бизнес-цель, модели, поставщиков, полномочия над данными, идентичность, разрешения, оценку, риск, соответствие требованиям, мониторинг, инциденты, изменения и вывод из эксплуатации.
Практическая цель — не максимальный процесс. Это минимальная структура управления, которая делает важные решения по ИИ подотчётными, основанными на доказательствах, обеспеченными принудительным исполнением, проверяемыми и поддающимися аудиту на протяжении всего жизненного цикла.
Первоисточники и актуальные ссылки
Приведённые ниже источники обеспечивают актуальную внешнюю основу для управления ИИ, рисками и регулирования. Разделы проекта являются оригинальными доказательствами внедрения/проекта и явно отличаются от формальных стандартов или сертифицированных систем управления.
NIST — AI Risk Management FrameworkАктуальный центр NIST по AI RMF 1.0, текущей редакции, профилю GenAI и связанным ресурсам по управлению рисками.
NIST AIRC — AI RMF CoreОфициальное ядро AI RMF, описывающее GOVERN, MAP, MEASURE и MANAGE, где GOVERN является сквозной функцией жизненного цикла.
NIST — AI RMF PlaybookПредлагаемые действия для операционализации надёжности и управления рисками на протяжении жизненного цикла ИИ.
NIST AI 600-1 — Generative AI ProfileСопутствующий профиль NIST, применяющий концепции AI RMF к рискам генеративного ИИ и управлению жизненным циклом.
ISO/IEC 42001:2023 — AI management systemsМеждународный стандарт, устанавливающий требования к созданию, внедрению, поддержанию и постоянному улучшению системы управления ИИ.
ISO/IEC 23894:2023 — AI risk managementМеждународное руководство по интеграции управления рисками, специфичными для ИИ, в деятельность и функции организации.
European Commission — AI ActАктуальный обзор Комиссии по Закону ЕС об ИИ, графику применения и структуре внедрения.
European Commission — Navigating the AI ActАктуальный FAQ, охватывающий управление, правоприменение, внедрение и развивающийся график применения.
European Commission — General-purpose AI obligationsАктуальный обзор обязательств по документации, авторским правам, обучающему контенту и системным рискам для поставщиков GPAI.
Related Articles

Агентный ИИ: когда система ИИ может планировать, использовать инструменты и действовать
Агентный ИИ использует модели внутри многошаговых циклов выполнения, где они могут выбирать инструменты, наблюдать результаты, обновлять состояние и адаптировать своё следующее действие в рамках явных границ времени выполнения и разрешений.
Миграция с OpenAI Agents SDK на Agents API: что на самом деле меняется архитектурно?
Переход с OpenAI Agents SDK на новый Agents API — это не просто переименование импорта. Меняется граница среды выполнения: цикл агента, долговечная сессия, оркестрация, сжатие контекста и восстановление смещаются в сторону управляемой обвязки. Это руководство показывает, что следует перенести, что должно остаться в вашем приложении и как подтвердить миграцию до переключения.
Google I/O 2026: Antigravity, AI Studio и переход к агентным DevTools
Google I/O 2026 ясно дала понять инженерам одну вещь: ИИ-инструменты выходят за рамки автодополнения и переходят к управляемому агентному выполнению. В этой статье подробно разбираются Antigravity 2.0, растущая роль Google AI Studio, Gemini 3.5 Flash, а также реальные компромиссы, связанные с оркестрацией, привязкой к платформе, верификацией и проектированием рабочих процессов разработчиков.

Air-Gapped AI: как работают ИИ-системы без интернета и облачного доступа
AI-системы в изолированной среде запускают модели, RAG и AI-приложения внутри изолированного домена безопасности без зависимости от интернета или облачных сервисов. Узнайте, как модели, данные, обновления и инструменты работают в автономном режиме.
Оптимизация Качества Кода: Тестирование с ESLint и Prettier
В современной разработке программного обеспечения поддержание единообразного качества и стиля кода имеет первостепенное значение. ESLint и Prettier предлагают мощную комбинацию для автоматизации этих критически важных аспектов, гарантируя, что кодовые базы чисты, читаемы и соответствуют определенным стандартам. Эта статья углубляется в то, как эти инструменты бесшовно интегрируются в рабочие процессы тестирования, повышая продуктивность разработчиков и удобство сопровождения проекта.
Следующий 5G-роутер OpenWrt: почему важны Wi-Fi 7, более мощный процессор и улучшенная прошивка
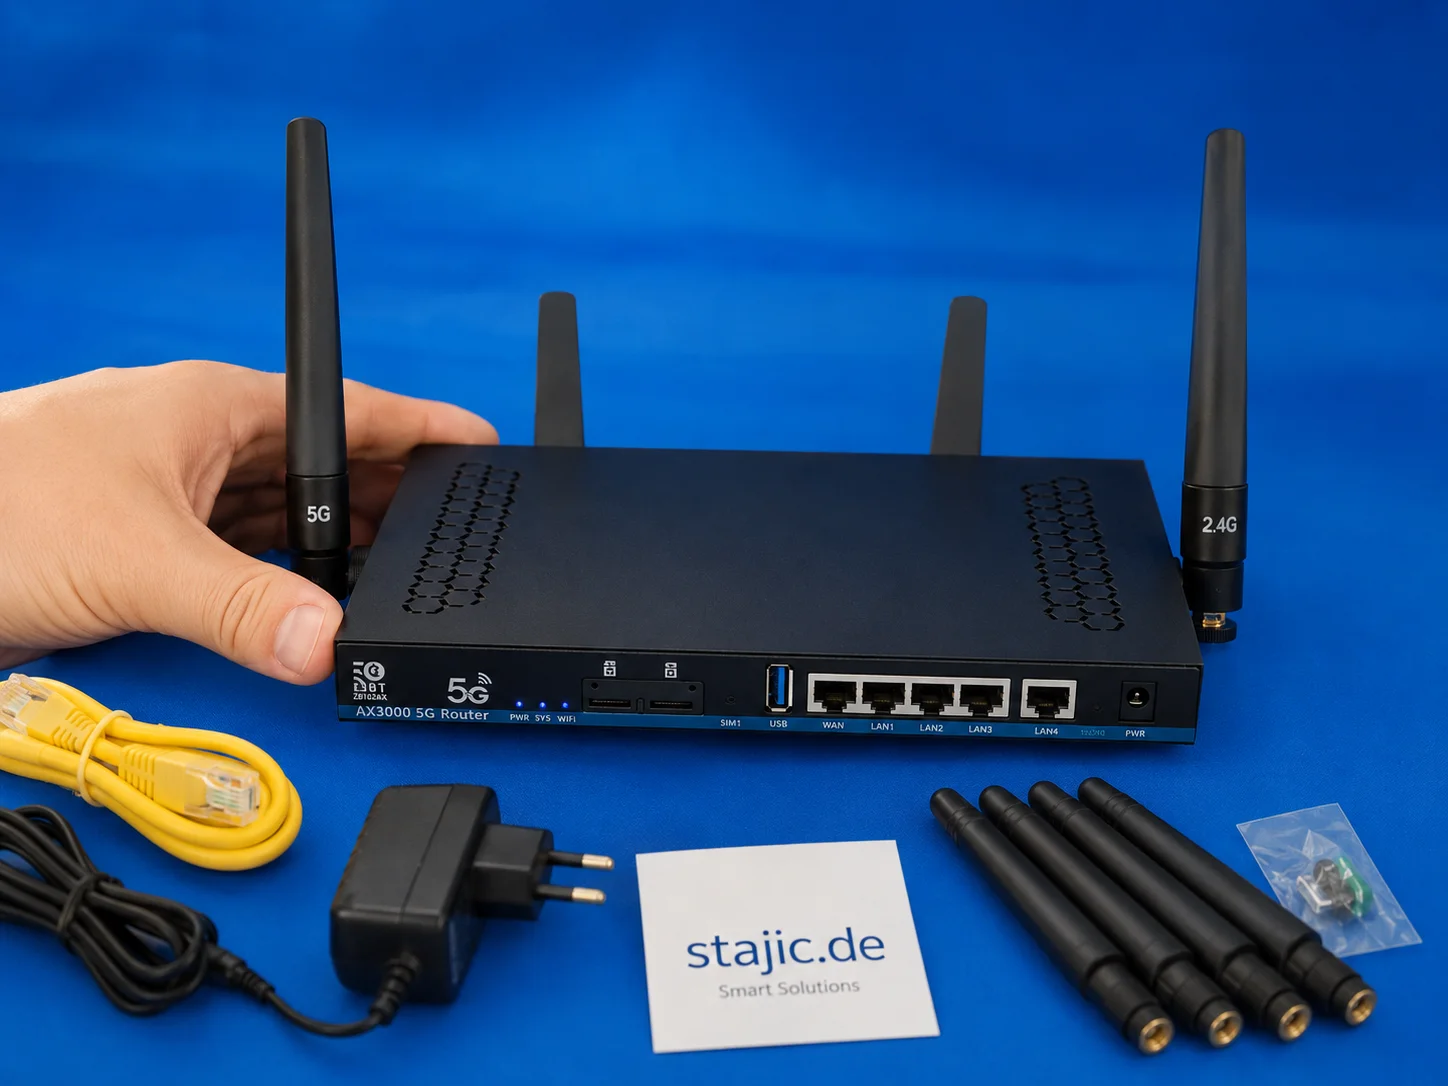
ZBT Z8102AX — полезный первый образец, но следующий шаг должен быть сильнее: Wi-Fi 7, более мощная четырёхъядерная платформа, лучшая ясность прошивки, улучшенная упаковка и более стабильная ценовая политика. Цель — не просто ещё один 5G-маршрутизатор, а лучше настроенное устройство на базе OpenWrt для продвинутых пользователей.
Обзор 5G-роутера ZBT Z8102AX на OpenWrt: две SIM-карты, RM500U-EA и честная оценка
ZBT Z8102AX — это необычный 5G-роутер на базе OpenWrt, с концепцией двух SIM-карт и модемом Quectel RM500U-EA. В ходе тестирования он демонстрирует явные сильные стороны в гибкости, интерфейсах и мобильной связи, но также и типичные недостатки модифицированной производителем сборки OpenWrt.
Google I/O 2026: Gemini Omni, Gemini 3.5 и вычислительный слой, стоящий за агентным ИИ
Google I/O 2026 поставила Gemini Omni и Gemini 3.5 в центр стратегии Google в области агентного ИИ. В этой статье разбирается разница между мультимодальным созданием и интеллектом уровня действий, почему Gemini 3.5 Flash важна для агентов и программирования, и как эти модели обеспечивают более широкий сдвиг платформы Google I/O 2026.

MCP: объяснение — что он подключает, чего не делает и где ему место
Протокол контекста модели соединяет приложения ИИ с внешними инструментами, ресурсами и подсказками через стандартную границу клиент-сервер. Узнайте, что делает MCP, чего он не делает и где он вписывается в архитектуру агента.
Фальсификация для ИИ-рассуждений: от ответов к проверяемым гипотезам
ИИ-модели могут генерировать убедительные доказательства почти для любой правдоподобной гипотезы. Более надёжная методология задаёт противоположный вопрос: какие доказательства ослабили бы, опровергли или заставили бы нас отказаться от вывода? В этой статье развивается ориентированное на фальсификацию рассуждение для LLM с использованием конкурирующих гипотез, различающих тестов, контрдоказательств и явных критериев отклонения.

Граница достоверности ответа: недостающий слой между релевантностью и надёжными ответами ИИ
Источник может быть релевантным, авторитетным и при этом неверным для задаваемого вопроса. Недостающий слой — применимость: условия, при которых ответ остаётся в силе, и изменения, вынуждающие пересмотреть его. В этой статье вводится понятие «Граница действительности ответа» как паттерн проектирования источников для людей, ИИ-поиска и RAG-систем.

RBAC против изоляции арендаторов: две разные границы безопасности
RBAC определяет, что пользователь может делать; изоляция тенантов определяет, к ресурсам какого тенанта это действие может получить доступ. Узнайте, почему безопасность многотенантного SaaS требует обеих границ.