
Transition de la pile graphique Ubuntu : Plantages au démarrage avec GPU hybride, risques liés à Wayland et pratiques de déploiement stable
Instabilité du démarrage/de la session d'Ubuntu Desktop dans la pile graphique moderne : Contexte, facteurs de risque et contexte de déploiement
Cet article fournit un aperçu technique d'une catégorie de problèmes d'Ubuntu Desktop qui peuvent se manifester par des blocages au démarrage, des sessions de connexion manquantes ou un rendu graphique instable, en particulier sur les systèmes dotés de cartes graphiques hybrides (iGPU Intel + dGPU NVIDIA). Il est rédigé à des fins d'information et de gestion des risques techniques et n'allègue aucune faute de la part d'une quelconque partie.
1. Résumé exécutif
- Ubuntu suit une cadence de publication documentée, avec des versions à support à long terme (LTS) recommandées pour les systèmes critiques en matière de stabilité. [1]
- Les graphiques d'Ubuntu Desktop poursuivent une transition à l'échelle de l'industrie vers Wayland en tant que protocole d'affichage par défaut. [3]
- Les configurations graphiques hybrides augmentent la complexité et peuvent accroître le risque de régression lors des mises à niveau (alignement du noyau + du compositeur + du pilote du fournisseur).
- Les versions intermédiaires sont précieuses pour les tests, mais les déploiements gérés par les risques privilégient généralement les bases LTS et les piles de pilotes validées. [1]
2. Ce qui a changé dans les graphiques d'Ubuntu Desktop (Contexte, pas allégation)
Ubuntu Desktop évolue en parallèle des projets en amont (noyau Linux, Mesa, GNOME/Mutter, Wayland). C'est normal pour une distribution Linux moderne. Cependant, les transitions coordonnées – telles que les protocoles d'affichage par défaut et la disponibilité des sessions – peuvent temporairement augmenter la sensibilité aux mises à niveau pour des combinaisons matérielles spécifiques. La documentation officielle de Canonical décrit explicitement le modèle de publication et le rôle des versions LTS pour les cas d'utilisation axés sur la stabilité. [1]
Un changement documenté qui impacte l'expérience utilisateur est que certaines versions plus récentes d'Ubuntu peuvent modifier les sessions GNOME proposées à la connexion. Les discussions de la communauté/des mainteneurs d'Ubuntu concernant Ubuntu 25.10 décrivent la suppression des options de session GNOME-on-Xorg dans GDM, poussant ainsi GNOME vers des sessions Wayland-only sur cette ligne de publication. [3]
3. Pourquoi les systèmes graphiques hybrides présentent un risque plus élevé
Les périphériques graphiques hybrides doivent coordonner plusieurs couches : (1) les pilotes graphiques du noyau (DRM/KMS), (2) le compositeur/la gestion de session (GDM, Mutter/Wayland ou Xorg), et (3) les pilotes du fournisseur et l'accélération en espace utilisateur (Mesa pour Intel/AMD, variantes NVIDIA propriétaires ou open source). Un changement à n'importe quelle couche peut se manifester par des écrans noirs au démarrage, des sessions manquantes ou un rendu instable, même lorsque le système de fichiers sous-jacent et le système d'exploitation de base restent intacts.
- Le noyau doit initialiser les sorties d'affichage et gérer l'alimentation de manière fiable pour les deux GPU.
- Le gestionnaire d'affichage (par exemple, GDM) doit proposer et démarrer une session appropriée de manière cohérente.
- L'empaquetage des pilotes et l'alignement des versions doivent correspondre à l'ABI du noyau et aux attentes du compositeur ; les incompatibilités peuvent produire des résultats de mise à niveau déroutants, y compris des avertissements de 'paquet étranger'. [4]
4. Friction d'empaquetage et de mise à niveau : 'Paquets étrangers' et alignement des versions
Lors des mises à niveau de distribution, les utilisateurs peuvent rencontrer des frictions d'empaquetage – en particulier avec les composants NVIDIA – lorsque la version de destination contient des bases de version différentes de la version source. Les rapports de la communauté Ubuntu décrivent des scénarios où les paquets NVIDIA apparaissent comme 'étrangers' ou semblent être 'rétrogradés' même s'ils proviennent des dépôts Ubuntu, en raison des différences de numérotation de version et d'empaquetage d'une version à l'autre. Ce n'est pas une preuve de comportement malveillant ; c'est une classe connue de complexité de mise à niveau qui doit être traitée comme un risque d'ingénierie nécessitant une validation, un contrôle de version et une préparation au retour arrière. [4]
5. Le récit du 'grand crash' : Ce qu'il est juste de dire (et ce qui ne l'est pas)
Dans les discussions publiques, un récit de 'grand crash' peut apparaître lorsque de nombreux utilisateurs rencontrent des régressions après des mises à niveau. Une formulation juridiquement sûre et techniquement précise est la suivante : (a) les versions intermédiaires peuvent introduire des changements significatifs dans la pile, (b) certaines configurations matérielles sont plus sensibles (notamment les cartes graphiques hybrides), et (c) certaines régressions sont atténuées par des mises à jour, des solutions de contournement, ou en choisissant une version LTS pour la stabilité. Cela s'aligne avec la stratégie de publication documentée d'Ubuntu et les discussions de la communauté/des mainteneurs concernant les changements de session. [1][3]
Pour les systèmes de production ou à longue durée de vie, une base de référence conservative (LTS + pile de pilotes testée) réduit le risque opérationnel par rapport à l'adoption fréquente de versions intermédiaires avec des transitions majeures de la pile graphique.— Principe de gestion des risques d'ingénierie, conforme aux directives LTS d'Ubuntu. [1]
6. À propos d'Ubuntu 26.04 et du statut LTS
Il est important de ne pas présenter la spéculation comme un fait. La documentation officielle d'Ubuntu et les documents de l'équipe de publication listent Ubuntu 26.04 comme une version LTS (« Resolute Raccoon »), y compris le calendrier et les détails de support. Par conséquent, les affirmations selon lesquelles « 26.04 ne sera probablement pas LTS » ne sont pas étayées par des sources officielles ; l'approche juridiquement correcte est de citer le calendrier de publication officiel. [2]
7. Liste de contrôle de déploiement (Neutre, Pratique, Faible risque)
- Préférer les versions LTS pour les environnements critiques en matière de stabilité ; traiter les versions intermédiaires comme des canaux de test/validation. [1]
- Documenter les exigences du protocole d'affichage/de session (Wayland vs Xorg) et les valider après les mises à niveau, en particulier lorsque les offres de session GNOME changent. [3]
- Pour les cartes graphiques hybrides : définir une politique (Intel-only, NVIDIA-only, ou PRIME/offload) et la valider après les mises à jour du noyau/des pilotes.
- Maintenir des procédures de retour arrière (sélection du noyau, épinglage de la version du pilote et une entrée de démarrage connue comme bonne) et les tester avant la mise à niveau.
- Si des avertissements d'empaquetage apparaissent (par exemple, 'étranger'), confirmer l'origine et les versions du paquet ; ne pas supposer de faute – le traiter comme une complexité d'alignement de version. [4]
Sources
Cycle de publication d'Ubuntu — Documentation officielle de CanonicalAperçu de la cadence de publication d'Ubuntu, versions LTS vs intermédiaires.
Équipe de publication d'Ubuntu — Liste des versionsListe officielle des versions d'Ubuntu, y compris le calendrier de la 26.04 LTS.
Discussion communautaire Ubuntu 25.10 — Changements de session GNOMEDiscussion sur le Wayland par défaut et les changements de disponibilité des sessions GNOME-on-Xorg.
Discussion sur la mise à niveau Ubuntu 25.10 — Paquet étranger NVIDIAConversation communautaire décrivant les paquets NVIDIA signalés comme étrangers lors de la mise à niveau.
Ce document est à titre informatif et ne constitue pas un avis juridique. Il résume la documentation publiquement disponible et les discussions de la communauté/des mainteneurs. Aucune allégation de faute n'est faite contre une personne ou une organisation.
Related Articles
Guide complet d'Evaluation Harness : Maîtriser l'évaluation des performances des LLM
Ce guide propose une présentation détaillée d'Evaluation Harness, un framework essentiel pour évaluer rigoureusement les capacités des grands modèles de langage (LLM) dans les pipelines LLMOps d'entreprise. Découvrez la configuration, les meilleures pratiques et les techniques avancées pour garantir un benchmarking et une optimisation fiables des modèles.
MLOps vs LLMOps : qu'est-ce qui change lorsque le modèle est un LLM
MLOps exploite les systèmes d'apprentissage automatique ; LLMOps étend ces pratiques aux prompts, au contexte, à la récupération, aux fournisseurs, aux outils, aux évaluations et au comportement d'exécution autour des grands modèles de langage.
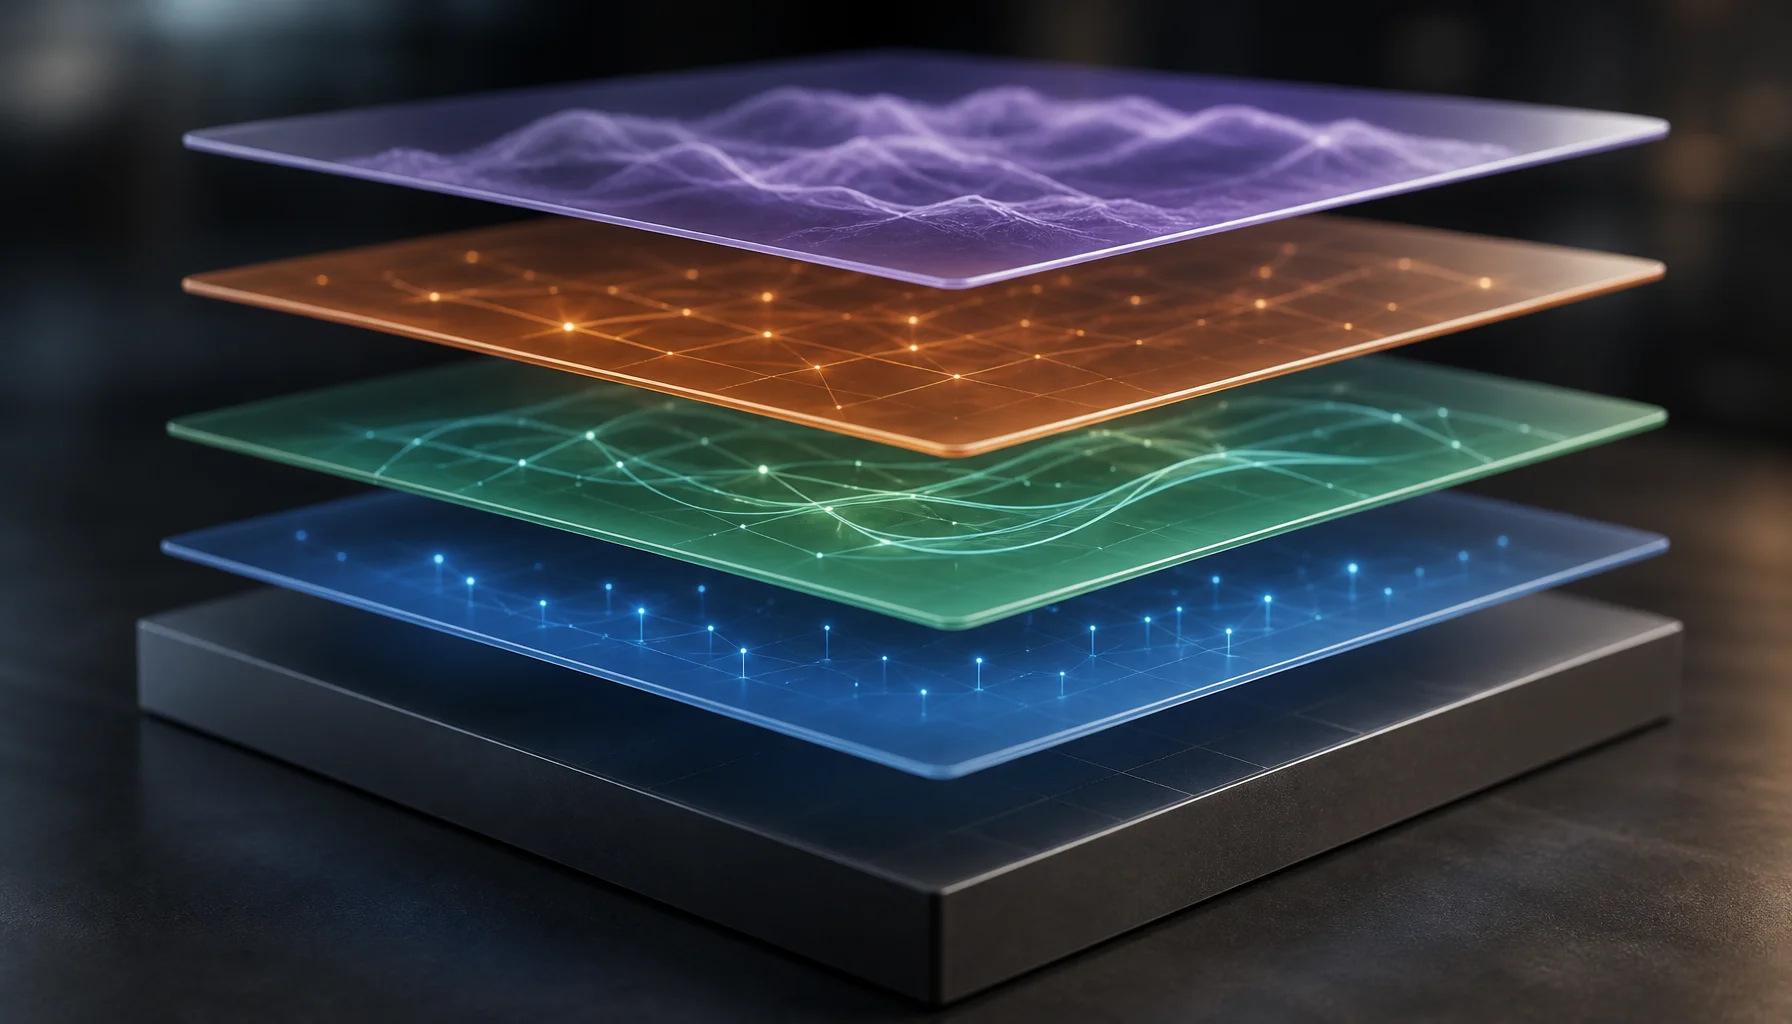
La mémoire des agents IA n'est pas le RAG : comment séparer la mémoire, la récupération, l'état et le contexte
La mémoire des agents, le RAG, l'état et le contexte sont souvent utilisés comme s'ils étaient interchangeables. Ils ne le sont pas. Ce modèle d'architecture pratique sépare les quatre couches, montre où chacune se situe et explique ce qui dysfonctionne lorsque les systèmes les fusionnent en une seule.
RBAC vs isolation des locataires : deux frontières de sécurité différentes
Le RBAC contrôle ce qu’un utilisateur peut faire ; l’isolation des locataires contrôle à quelles ressources de locataire cette action peut accéder. Découvrez pourquoi la sécurité SaaS multi-locataires nécessite ces deux frontières.
Qu’est-ce que l’ingénierie du contexte ? Ce que le modèle reçoit avant de répondre
L'ingénierie de contexte conçoit les informations qu'un modèle d'IA reçoit avant l'inférence, y compris les invites, la récupération, la mémoire, l'état de l'application, les résultats d'outils et l'historique des conversations.
Fiabilité des agents IA : pourquoi la réponse finale ne suffit pas
Une sortie correcte ne prouve pas un raisonnement correct, une exécution sûre ou un système digne de confiance.
Migration du SDK OpenAI Agents vers l'API Agents : qu'est-ce qui change réellement sur le plan architectural ?
La migration du SDK OpenAI Agents vers la nouvelle API Agents n'est pas un simple renommage d'import. La frontière d'exécution change : la boucle d'agent, la session durable, l'orchestration, la compaction du contexte et la récupération se déplacent vers un harnais managé. Ce guide montre ce qui doit être déplacé, ce qui doit rester dans votre application, et comment prouver la migration avant le basculement.
Qu'est-ce que le RAG ? L'explication la plus simple de son fonctionnement
Le RAG semble compliqué, mais l'idée est simple : avant qu'une IA ne réponde, elle recherche d'abord des informations utiles dans une source de connaissances et transmet ces informations au modèle de langage. Ce guide explique le RAG, les LLM, l'état, la mémoire et les outils à l'aide d'un modèle mental simple.
Au-delà de l'ingénierie des prompts : une méthodologie pour un raisonnement IA plus fiable
Les grands modèles de langage n’échouent pas nécessairement parce qu’ils manquent de capacité de raisonnement. Ils échouent souvent parce que le processus de raisonnement n’est pas suffisamment contraint, remis en question ou vérifié. Cet article présente une méthodologie indépendante du domaine qui transforme le prompting en un processus épistémique structuré : séparer les faits des hypothèses, générer des hypothèses concurrentes, tester les contre-preuves, appliquer la falsification et vérifier si les conclusions restent stables sous d’autres cadrages. L’objectif n’est pas de rendre le modèle « moins d’accord », mais de rendre ses conclusions moins dépendantes du cadrage initial de l’utilisateur.
Harnais d'agent géré vs boucle d'agent auto-hébergée : ce que vous gagnez, ce que vous perdez
“Agent auto-hébergé” peut désigner des architectures très différentes. Ce guide distingue le harnais géré, l'environnement d'exécution auto-hébergé et la boucle d'agent entièrement auto-opérée—et montre de quelle frontière de contrôle les équipes ont réellement besoin.
Une Architecture Monorepo Pratique avec Next.js, Fastify, Prisma, et NGINX
Explorez une architecture de monorepo pratique utilisant Next.js, Fastify, Prisma et NGINX, mettant en évidence l'intégration et le flux de travail concrets.
Les preuves peuvent-elles survivre au pipeline d’IA ? — La chaîne de préservation des preuves
Une preuve peut être correcte à la source et devenir néanmoins peu fiable après l'analyse syntaxique, la normalisation, le découpage, la récupération et l'assemblage du contexte. La chaîne de préservation des preuves vérifie si l'identité, la provenance, la portée et le sens survivent à l'ensemble du pipeline d'IA.