
Techniques pour la création de hachages de mots de passe SHA512 avec doveadm
Introduction : La nécessité des hachages de mots de passe sécurisés
Le stockage sécurisé des mots de passe utilisateur est une exigence fondamentale dans l'infrastructure informatique moderne. Contrairement aux méthodes d'hachage obsolètes ou peu sûres, SHA512 (Secure Hash Algorithm avec 512 bits) offre une base robuste pour la protection de l'intégrité des bases de données de mots de passe. Pour les environnements qui utilisent le serveur de messagerie Dovecot, l'outil en ligne de commande `doveadm` constitue une méthode standardisée et efficace pour générer ces hachages hautement sécurisés directement dans la ligne de commande.
Cet article fournit une documentation technique approfondie pour les administrateurs système et les programmeurs qui doivent créer des hachages de mots de passe selon le schéma SHA512. L'utilisation de `doveadm` garantit la compatibilité avec les mécanismes d'authentification internes de Dovecot et favorise l'adoption des normes de sécurité actuelles en gérant automatiquement les processus de salage.
Aperçu : doveadm et Dovecot
Dovecot est un serveur IMAP et POP3 open source largement répandu, connu pour sa stabilité, ses performances et ses fonctions de sécurité intégrées. En tant qu'outil central de gestion, `doveadm` permet aux administrateurs d'exécuter diverses tâches, allant de la gestion des utilisateurs à l'état du boîte aux lettres en passant par l'authentification et la génération de hachages de mots de passe.
La fonction de génération de hachage de mot de passe est essentielle pour la préparation des comptes utilisateurs, la migration des bases de données d'authentification ou la vérification manuelle du format de hachage. Comme Dovecot prend en charge une grande variété de schémas d'hachage, la spécification correcte de l'algorithme souhaité – dans ce cas SHA512 – via `doveadm` est cruciale pour l'interopérabilité et la sécurité.
Avantages de l'utilisation de doveadm pour le hachage
L'utilisation du outil natif Dovecot pour la création de hachages SHA512 offre des avantages spécifiques par rapport aux outils génériques de hachage :
- Standardisation et compatibilité : Les hachages générés correspondent exactement au format attendu par Dovecot pour l'authentification, y compris les préfixes de schéma corrects (par exemple {SHA512}).
- Mécanismes intégrés de salage : Pour des schémas modernes tels que SHA512, `doveadm` applique automatiquement des sel cryptographiquement sûrs. Cela rend les attaques par tables arc-en-ciel et tentatives de force brute beaucoup plus difficiles, ce qui constitue une importante innovation dans le domaine de la sécurité du mot de passe.
- Intégration directe en ligne de commande : La génération peut être intégrée directement dans des scripts shell ou des processus d'automatisation, simplifiant ainsi la gestion de grandes bases de données utilisateurs.
- Support pour différentes encodages : `doveadm` peut sortir les hachages sous différents encodages (par exemple Base64 ou hexadécimal), en fonction du schéma SHA512 spécifique défini dans la configuration Dovecot (typiquement `auth_mechanisms` ou `default_pass_scheme`).
Détails techniques : hachage SHA512 avec doveadm
Pour créer un hachage de mot de passe, l'outil sous-commande `pw` (mot de passe) de `doveadm` est utilisé. Ce commandement accepte le mot de passe soit directement en tant qu'argument ou lit-il en toute sécurité depuis la standard entrée pour éviter son affichage dans l'historique shell. La spécification correcte du schéma d'hachage est obligatoire.
La structure syntaxique générale est :
doveadm pw -s-p — Génération de hachage avec mot de passe directement transmis
Pour SHA512, plusieurs schémas sont généralement disponibles en fonction du besoin d'un simple SHA512 non salé ou un SSHA512 (SHA512 salé). L'utilisation de hachages salés est préférable pour des raisons de sécurité. Dovecot utilise souvent le préfixe `SHA512` pour la variante salée lorsqu'elle est configurée en tant que schéma par défaut, ou explicitement `SSHA512`.
Pour générer un hachage SHA512 salé conforme au standard Dovecot, le commandement suivant est généralement utilisé. Le mot de passe 'Geheim123' est utilisé ici à titre d'exemple :
doveadm pw -s SHA512 -p Geheim123— Exemple pour la génération d'un hachage SHA512
La sortie de `doveadm` fournit le hachage complet qui comprend le préfixe du schéma, le sel et la valeur de hachage réelle. Un résultat typique ressemble à ceci (la valeur de hachage est aléatoire et varie en raison du sel) :
{SHA512}809d4c9e8f... (longue chaîne Base64)— Format d'exemple de sortie
Pour une sécurité maximale, il est recommandé de ne pas transmettre le mot de passe directement dans la ligne de commande mais plutôt d'utiliser `doveadm` pour demander l'entrée du mot de passe. Si le paramètre `-p` est omis, `doveadm` demande en toute sécurité à entrer le mot de passe.
doveadm pw -s SHA512— Demande d'entrée sécurisée pour le mot de passe
Cas d'utilisation et mise en œuvre
La création de hachages SHA512 de mots de passe via `doveadm` est la méthode recommandée pour toutes les environnements qui utilisent Dovecot pour l'authentification. L'outil offre une solution technique, standardisée et sécurisée qui abstrait la complexité du salage et de la mise en forme. La conséquente utilisation de SHA512 assure un haut niveau de sécurité des mots de passe, ce qui est une innovation nécessaire dans le traitement des données utilisateur sensibles.
Pour les techniciens et programmeurs, `doveadm pw` représente un outil indispensable pour assurer la protection approfondie de l'intégrité des bases de données d'authentification et faciliter les processus de gestion. La maîtrise de cette syntaxe en ligne de commande est une étape fondamentale pour maintenir une infrastructure e-mail robuste et moderne.
Related Articles
Guide complet des déclencheurs de rollback dans les runbooks IA d'entreprise
Ce guide explore les déclencheurs de rollback, mécanismes essentiels dans les runbooks d'IA d'entreprise qui détectent automatiquement les anomalies et initient des rollbacks pour maintenir la stabilité du système. Apprenez à configurer, surveiller et optimiser ces déclencheurs pour des déploiements d'IA robustes.
mozilla-thunderbird-68-x-kann-oauth2-fuer-provider-for-google-calendar-nicht-speichern
Test du firmware OpenWrt 21.02 du ZBT Z8102AX : assez stable, mais est-il paré pour l'avenir ?
Le ZBT Z8102AX fonctionne sous une version d'OpenWrt 21.02 modifiée par le fabricant avec le noyau 5.4.246. Lors des tests pratiques, le firmware a fonctionné avec succès et a maintenu le routeur stable pendant plusieurs jours, mais cette ancienne base soulève d'importantes questions sur la sécurité, le contrôle du modem, les chemins de mise à niveau et la maintenabilité à long terme.
Développement de portail : Une plateforme évolutive pour la performance, le support multilingue et l'extensibilité
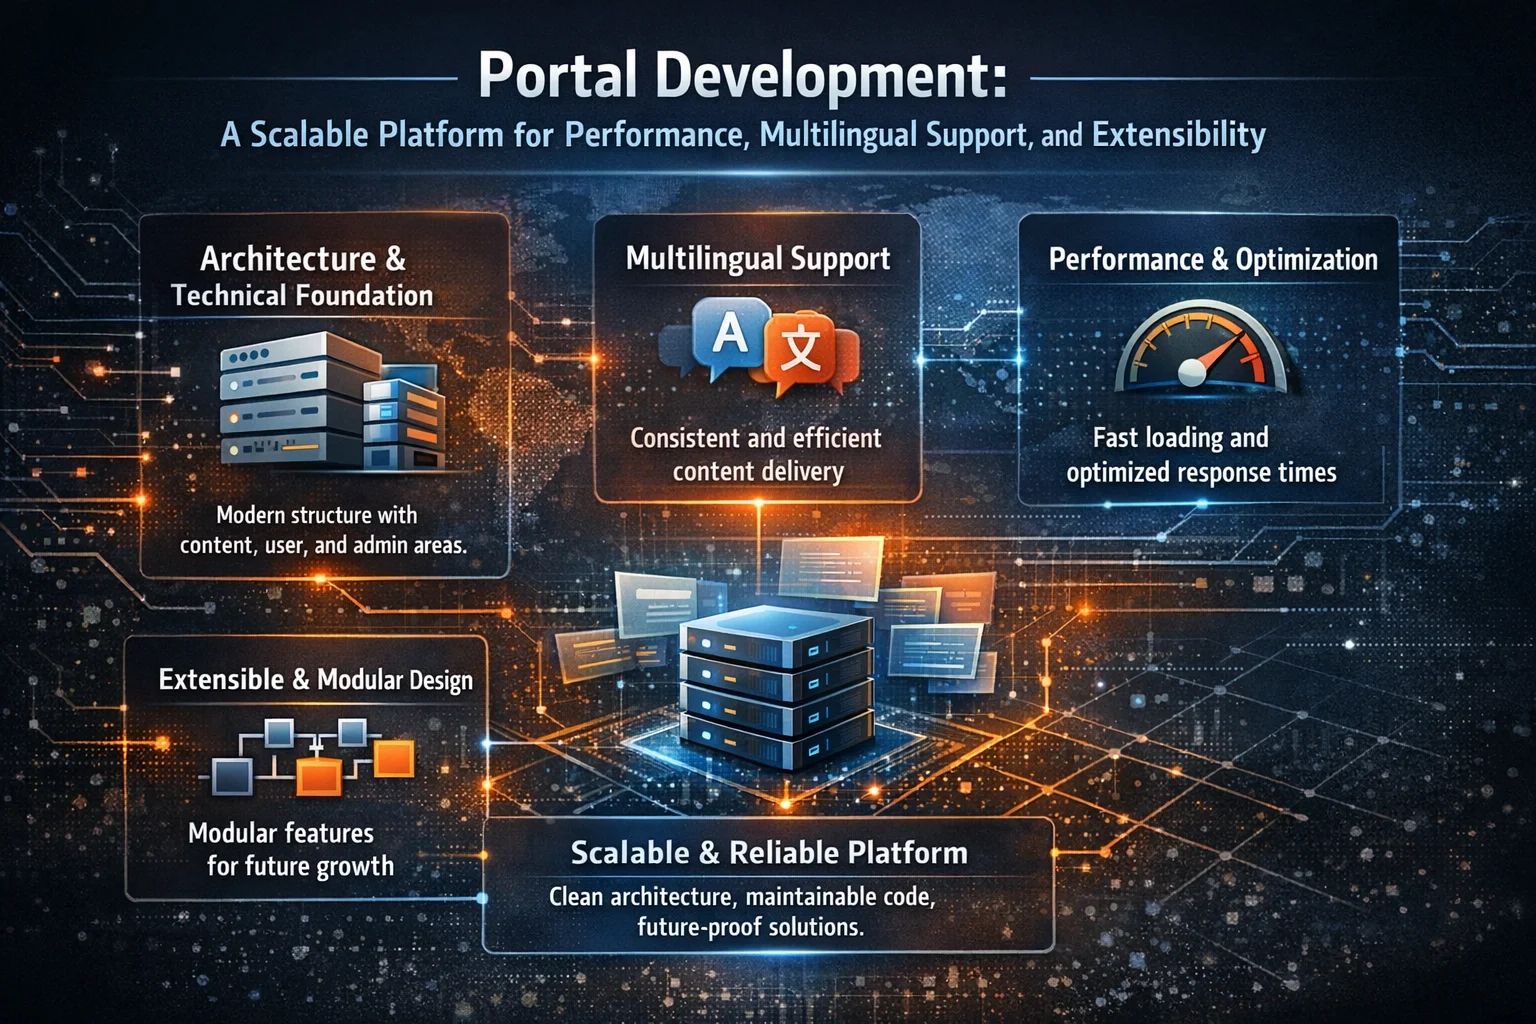
Un portail web moderne est en développement. Il privilégie performance, évolutivité, support
Architecture Canonique, Conception d'URL, Logique de Résolution, Spécification d'API et d'Évolutivité
Architecture de découverte géolocalisée pour les portails multi-locataires. Définit les URL canoniques, la logique de résolution, la stratégie de mise en cache et un modèle de lecture géo sans couplage CMS ni refactorisation de base de données. Conçue pour la stabilité SEO, l'évolutivité et les futures extensions comme la réservation et les cartes.
Booster la productivité grâce aux systèmes ERP : Une étude de cas sur les bases de données relationnelles
L'intégration des systèmes ERP et des bases de données relationnelles augmente la productivité. Une étude
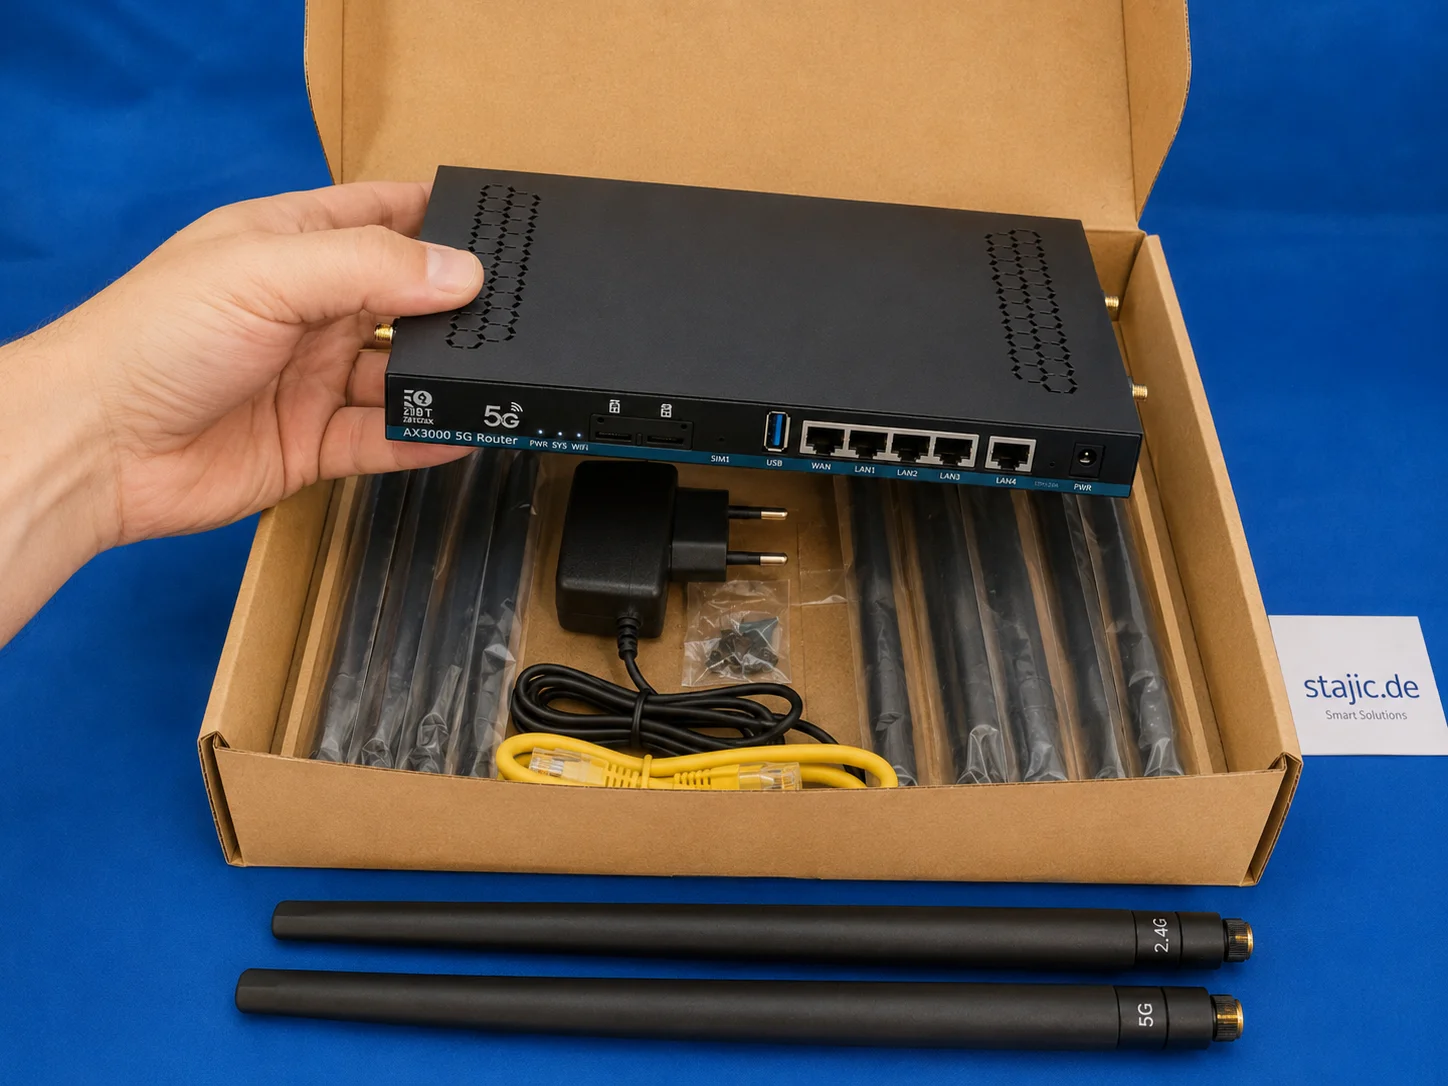
Test du matériel et de l'emballage du ZBT Z8102AX : routeur solide, boîte fragile
Le ZBT Z8102AX fait une solide première impression en tant que routeur OpenWrt 5G fin en métal noir avec plusieurs connecteurs d'antenne, des emplacements double SIM, des ports USB, LAN/WAN et un ensemble d'accessoires pratique. Le matériel semble utile et sérieux, mais l'emballage est clairement le point faible.
Marketing de base de données : Une approche moderne aux relations clients
Le marketing de bases de données est essentiel pour la gestion moderne de la relation client. Découvrez comment l'utilisation stratégique des données, l'expertise technique et l'innovation stimulent les interactions client personnalisées et la croissance durable.
Understanding and Resolving npm ERESOLVE Dependency Conflicts
Resolve npm ERESOLVE peer dependency conflicts the right way: identify the real mismatch, align versions, use overrides safely, and know when pnpm or Yarn is a better fit.
tensorflow
Du Protocole de Recherche à un Cadre Général de Raisonnement IA
Une méthodologie développée pour une recherche rigoureuse assistée par l'IA peut être généralisée bien au-delà de la recherche elle-même. En séparant les preuves des suppositions, en testant des hypothèses concurrentes, en contrôlant le cadrage des prompts, en recherchant des contre-preuves et en appliquant des validateurs spécifiques au domaine, la même architecture de raisonnement peut améliorer le débogage, la conception logicielle, la stratégie, l'analyse technique et l'aide à la décision assistée par l'IA.
Développement front-end et back-end
Le développement front-end et back-end est une partie essentielle du développement web et implique la création d'applications web et de sites web. Le développement front-end se concentre sur l'interface utilisateur, tandis que le développement back-end est responsable de la programmation et de la gestion côté serveur.