
Doppelte APT-Paketquellen entfernen: Experten-Anleitung für Ubuntu und Debian
Einleitung: Warum doppelte APT-Quellen ein Problem darstellen
Das Advanced Package Tool (APT) ist das zentrale Werkzeug für die Verwaltung von Softwarepaketen in Debian-basierten Distributionen wie Ubuntu und Debian selbst. Die Effizienz und Zuverlässigkeit von APT hängen direkt von der Integrität der konfigurierten Paketquellen ab. Im Laufe der Zeit, insbesondere durch die Installation von Drittanbieter-Software, die Nutzung von Personal Package Archives (PPAs) oder durch manuelle Konfigurationsfehler, kann es zur Duplizierung von Paketquellen kommen.
Obwohl APT in der Regel robust genug ist, um doppelte Einträge zu verarbeiten, führen redundante Quellen zu unnötigen Warnmeldungen, verlangsamen den Aktualisierungsprozess ('apt update') und können in seltenen Fällen zu Konflikten bei der Priorisierung von Paketen führen. Für Systemadministratoren und fortgeschrittene Benutzer ist die Bereinigung dieser Redundanzen ein wichtiger Schritt zur Aufrechterhaltung eines stabilen und effizienten Systems. Die Entfernung doppelter APT-Paketquellen ist daher eine essenzielle Praxis der Systemhygiene.
Überblick: Struktur der APT-Paketquellen
Um doppelte Quellen erfolgreich zu identifizieren, muss man die hierarchische Struktur verstehen, in der APT seine Konfigurationen liest. APT liest Paketquellen aus zwei Hauptbereichen:
1. Die Hauptkonfigurationsdatei (/etc/apt/sources.list): Diese Datei enthält traditionell die primären Repositorys der Distribution (z.B. main, restricted, universe, multiverse bei Ubuntu oder main, contrib, non-free bei Debian).
2. Das Konfigurationsverzeichnis (/etc/apt/sources.list.d/): Dieses Verzeichnis enthält separate `.list`-Dateien, die typischerweise von externen Installationsskripten oder PPA-Tools erstellt werden. Jede dieser Dateien definiert in der Regel ein oder mehrere spezifische Repositories. Dieses modulare Design erleichtert die Verwaltung, ist aber auch die häufigste Ursache für Duplizierungen, wenn ein Repository sowohl manuell in die Hauptdatei als auch automatisch in eine separate Datei eingetragen wird.
Eine Quelle gilt als doppelt, wenn exakt dieselbe URL, Distribution (z.B. 'focal' oder 'bullseye') und Komponente (z.B. 'main') in zwei verschiedenen Zeilen oder Dateien konfiguriert ist.
Vorteile der Bereinigung doppelter Quellen
Die systematische Entfernung redundanter APT-Einträge bietet mehrere operative und sicherheitstechnische Vorteile:
- Reduzierung von Fehlermeldungen: Das häufigste Anzeichen für Duplizierung sind Warnungen, die bei jedem Aufruf von
apt updateausgegeben werden (z.B. 'W: Target Packages (main/binary-amd64/Packages) is configured multiple times'). Die Bereinigung eliminiert diese unnötigen Ausgaben. - Beschleunigung des Aktualisierungsprozesses: APT muss bei doppelten Einträgen dieselben Metadaten (Paketlisten) mehrmals vom Server herunterladen und verarbeiten. Die Entfernung der Duplikate reduziert die Netzwerklast und die Verarbeitungszeit.
- Verbesserte Systemstabilität: Obwohl APT Duplikate handhabt, können in komplexen Szenarien doppelte Einträge, insbesondere wenn sie leicht unterschiedliche Konfigurationen aufweisen, zu unvorhersehbarem Verhalten bei der Paketpriorisierung führen. Eine saubere Konfiguration minimiert dieses Risiko.
- Erhöhte Übersichtlichkeit: Ein aufgeräumtes
sources.list.d-Verzeichnis erleichtert die manuelle Überprüfung und Verwaltung externer Repositories, was für die Sicherheit und Wartbarkeit des Systems von Bedeutung ist.
Technische Details: Identifizierung und Entfernung
Die Identifizierung doppelter Quellen beginnt immer mit der Ausführung des Aktualisierungsbefehls, da APT die Duplikate selbst meldet.
Schritt 1: Diagnose mittels apt update
Führen Sie sudo apt update aus. Achten Sie auf alle Zeilen, die mit 'W: Target...' beginnen und den Hinweis 'is configured multiple times' enthalten. Diese Warnungen geben Aufschluss darüber, welche spezifischen Paketlisten (z.B. main/binary-amd64/Packages) mehrfach konfiguriert sind.
Schritt 2: Manuelle Überprüfung der Konfigurationsdateien
Die eigentliche Arbeit erfordert die manuelle Durchsicht der relevanten Dateien. Es ist ratsam, zuerst das Verzeichnis /etc/apt/sources.list.d/ zu prüfen, da hier die meisten externen Quellen liegen. Anschließend wird die Hauptdatei /etc/apt/sources.list untersucht.
Verwenden Sie einen Texteditor mit Root-Rechten, um die Dateien zu öffnen. Suchen Sie nach Zeilen, die identische Repository-URLs, Distributionen und Komponenten aufweisen. Ein häufiges Muster ist, dass die offiziellen Distribution-Repositories in sources.list stehen, während ein PPA oder ein Drittanbieter-Repo in einer separaten Datei in sources.list.d/ liegt.
Entfernungsstrategie:
Es ist Best Practice, die Duplikate in den dedizierten Dateien in sources.list.d/ beizubehalten und die redundanten Einträge in der Hauptdatei /etc/apt/sources.list zu entfernen oder auszukommentieren (durch Voranstellen eines Rautenzeichens '#'). Dies gewährleistet, dass die Verwaltung durch automatisierte Skripte (wie sie oft von PPA-Tools verwendet werden) weiterhin funktioniert.
Vorsicht bei der Entfernung: Löschen Sie niemals eine Datei in sources.list.d/, es sei denn, Sie sind sicher, dass alle darin enthaltenen Repositories redundant sind. Wenn Sie eine Zeile in sources.list auskommentieren, stellen Sie sicher, dass die entsprechende Quelle noch in sources.list.d/ aktiv ist.
Schritt 3: Validierung
Nachdem die redundanten Einträge entfernt oder auskommentiert wurden, muss der Prozess durch erneutes Ausführen von sudo apt update validiert werden. Die Warnungen bezüglich der doppelten Quellen sollten nun verschwunden sein.
Anwendungsfälle: Wann tritt Redundanz auf?
Das Problem der doppelten Paketquellen ist selten auf einen einzelnen Fehler zurückzuführen, sondern entsteht meist durch eine Kombination aus manuellen Eingriffen und automatisierten Prozessen:
1. Manuelle PPA-Integration: Ein Benutzer möchte ein PPA hinzufügen. Anstatt den Befehl add-apt-repository zu verwenden (der automatisch eine Datei in sources.list.d/ erstellt), kopiert der Benutzer die Repository-Zeile manuell in /etc/apt/sources.list. Später wird die Software deinstalliert und das PPA über ein Tool entfernt, das die manuelle Zeile in sources.list nicht kennt. Wenn der Benutzer das PPA später erneut hinzufügt, entsteht eine Duplizierung.
2. Drittanbieter-Installationsskripte: Einige Softwarehersteller stellen Installationsanleitungen bereit, die das Hinzufügen des Repositorys in zwei Schritten vorsehen: Zuerst das manuelle Hinzufügen der Zeile zu sources.list, dann die Installation des Schlüssels. Wenn der Hersteller später ein Installationspaket bereitstellt, das automatisch eine `.list`-Datei in sources.list.d/ anlegt, entsteht Redundanz.
3. Upgrade-Prozesse: Bei großen Distribution-Upgrades (z.B. von Ubuntu 20.04 auf 22.04) werden die Quellen oft automatisch angepasst. Wenn jedoch ältere, nicht mehr benötigte oder doppelte Drittanbieter-Quellen nicht ordnungsgemäß migriert oder entfernt wurden, können sie im neuen Systemkontext als Duplikate erscheinen, insbesondere wenn sie auf die gleiche alte Distribution verweisen.
Fazit und Takeaway
Die Verwaltung von APT-Paketquellen ist ein kritischer Aspekt der Systemadministration unter Debian und Ubuntu. Doppelte Einträge sind zwar oft harmlos, signalisieren jedoch einen Mangel an Systemhygiene, der zu unnötigen Verzögerungen und potenziellen Konflikten führen kann. Die Expertenempfehlung lautet, regelmäßig, idealerweise nach der Installation neuer Drittanbieter-Software oder nach größeren System-Upgrades, eine Überprüfung der Quellen durchzuführen.
Der klare Takeaway für jeden Systemverwalter ist, sich auf die modulare Struktur in /etc/apt/sources.list.d/ zu verlassen und manuelle Einträge in /etc/apt/sources.list auf die offiziellen Distribution-Quellen zu beschränken. Durch die konsequente Bereinigung doppelter APT-Paketquellen stellen Sie sicher, dass Ihr System effizient, schnell und frei von unnötigen Warnungen arbeitet, was die allgemeine Wartbarkeit und Stabilität signifikant verbessert.
Related Articles
Vom Forschungsprotokoll zu einem allgemeinen KI-Reasoning-Framework
Eine Methodik, die für rigorose KI-gestützte Forschung entwickelt wurde, lässt sich weit über die Forschung selbst hinaus verallgemeinern. Durch die Trennung von Evidenz und Annahmen, das Testen konkurrierender Hypothesen, die Kontrolle des Prompt-Framings, die Suche nach Gegenbeweisen und die Anwendung domänenspezifischer Validatoren kann dieselbe Reasoning-Architektur Debugging, Softwaredesign, Strategie, technische Analyse und KI-gestützte Entscheidungsunterstützung verbessern.
Der nächste OpenWrt-5G-Router: Warum Wi-Fi 7, eine stärkere CPU und bessere Firmware wichtig sind
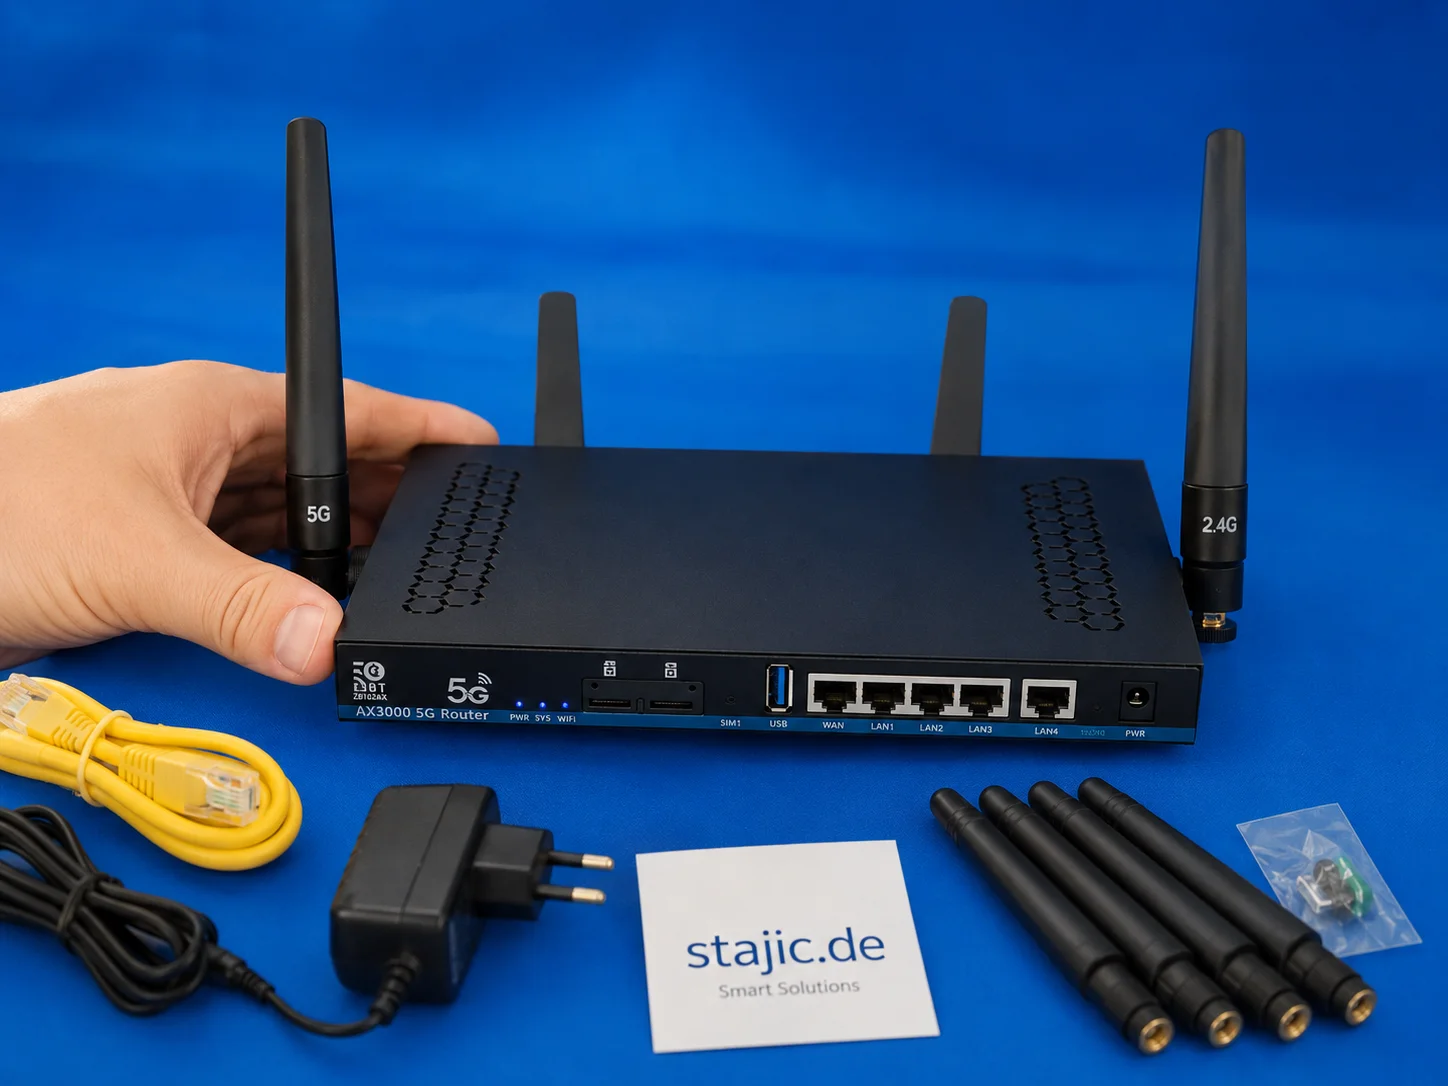
Der ZBT Z8102AX ist ein nützliches erstes Sample, aber der nächste Schritt sollte stärker sein: Wi-Fi 7, eine leistungsstärkere Vier-Kern-Plattform, mehr Klarheit bei der Firmware, eine verbesserte Verpackung und eine stabilere Preispolitik. Das Ziel ist nicht nur ein weiterer 5G-Router, sondern ein besser konfiguriertes, OpenWrt-basiertes Prosumer-Gerät.
Umfassender Metrik-Leitfaden für Delivery und Change Management
Dieser Leitfaden bietet einen detaillierten Überblick über wesentliche Kennzahlen für Enterprise Delivery und Change Management und unterstützt Teams dabei, die Leistung zu messen, Prozesse zu optimieren und kontinuierliche Verbesserung voranzutreiben. Entdecken Sie Schlüsselindikatoren, Berechnungsmethoden und Best Practices, um Ihre Kennzahlen an Geschäftsergebnisse anzupassen.
Umfassender Leitfaden zu Rollback-Triggern in Enterprise-AI-Runbooks
Dieser Leitfaden untersucht Rollback-Trigger, wesentliche Mechanismen in Enterprise-AI-Runbooks, die automatisch Anomalien erkennen und Rollbacks einleiten, um die Systemstabilität aufrechtzuerhalten. Erfahren Sie, wie Sie diese Trigger für robuste KI-Bereitstellungen konfigurieren, überwachen und optimieren.
ZBT Z8102AX Hardware- und Verpackungs-Review: Starker Router, schwache Box
Der ZBT Z8102AX macht einen soliden ersten Eindruck als schlanker, schwarzer 5G-OpenWrt-Router aus Metall mit mehreren Antennenanschlüssen, Dual-SIM-Slots, USB- und LAN/WAN-Ports und einem praktischen Zubehörset. Die Hardware fühlt sich nützlich und seriös an, aber die Verpackung ist eindeutig die Schwachstelle.
Willkommen beim NuxtWP Multilang Theme
Einführung in das NuxtWP Multilang Theme - ein modernes mehrsprachiges CMS mit Nuxt 4.
Google I/O 2026: Gemini Omni, Gemini 3.5 und der Compute-Layer hinter agentischer KI
Google I/O 2026 stellte Gemini Omni und Gemini 3.5 in den Mittelpunkt von Googles agentischer KI-Strategie. Dieser Artikel schlüsselt den Unterschied zwischen multimodaler Erstellung und handlungsfähiger Intelligenz auf, warum Gemini 3.5 Flash für Agenten und Coding wichtig ist und wie diese Modelle den umfassenderen Plattformwechsel der Google I/O 2026 vorantreiben.
Ultimativer Leitfaden zu Akzeptanzkriterien für die LLM-Einführung in Enterprise-Playbooks
Meistere die Kunst, präzise Akzeptanzkriterien zu definieren, um eine erfolgreiche LLM-Integration in Ihrer Unternehmensumgebung sicherzustellen. Dieser umfassende Leitfaden bietet umsetzbare Frameworks, Beispiele und Best Practices, die auf playbook-gesteuerte Adoption zugeschnitten sind.
Unternehmensfähige mandantenfähige Architektur für eine internationale Plattform
Loving Rocks ist eine Hochzeitsplattform auf Unternehmensniveau, konzipiert mit einer echten Mehrmandantenarchitektur, isolierten Datenbanken pro Mandant und integrierter Internationalisierung für globale Skalierbarkeit, Sicherheit und langfristige Betriebsstabilität.

Migration vom OpenAI Agents SDK zur Agents API: Was ändert sich tatsächlich architektonisch?
Die Migration vom OpenAI Agents SDK zur neuen Agents API ist keine reine Umbenennung von Imports. Die Laufzeitgrenze verschiebt sich: Die Agent-Schleife, die dauerhafte Sitzung, die Orchestrierung, die Kontextkomprimierung und die Wiederherstellung bewegen sich in Richtung einer verwalteten Harness. Dieser Leitfaden zeigt, was verschoben werden sollte, was in Ihrer Anwendung bleiben sollte und wie Sie die Migration vor dem Cutover nachweisen können.
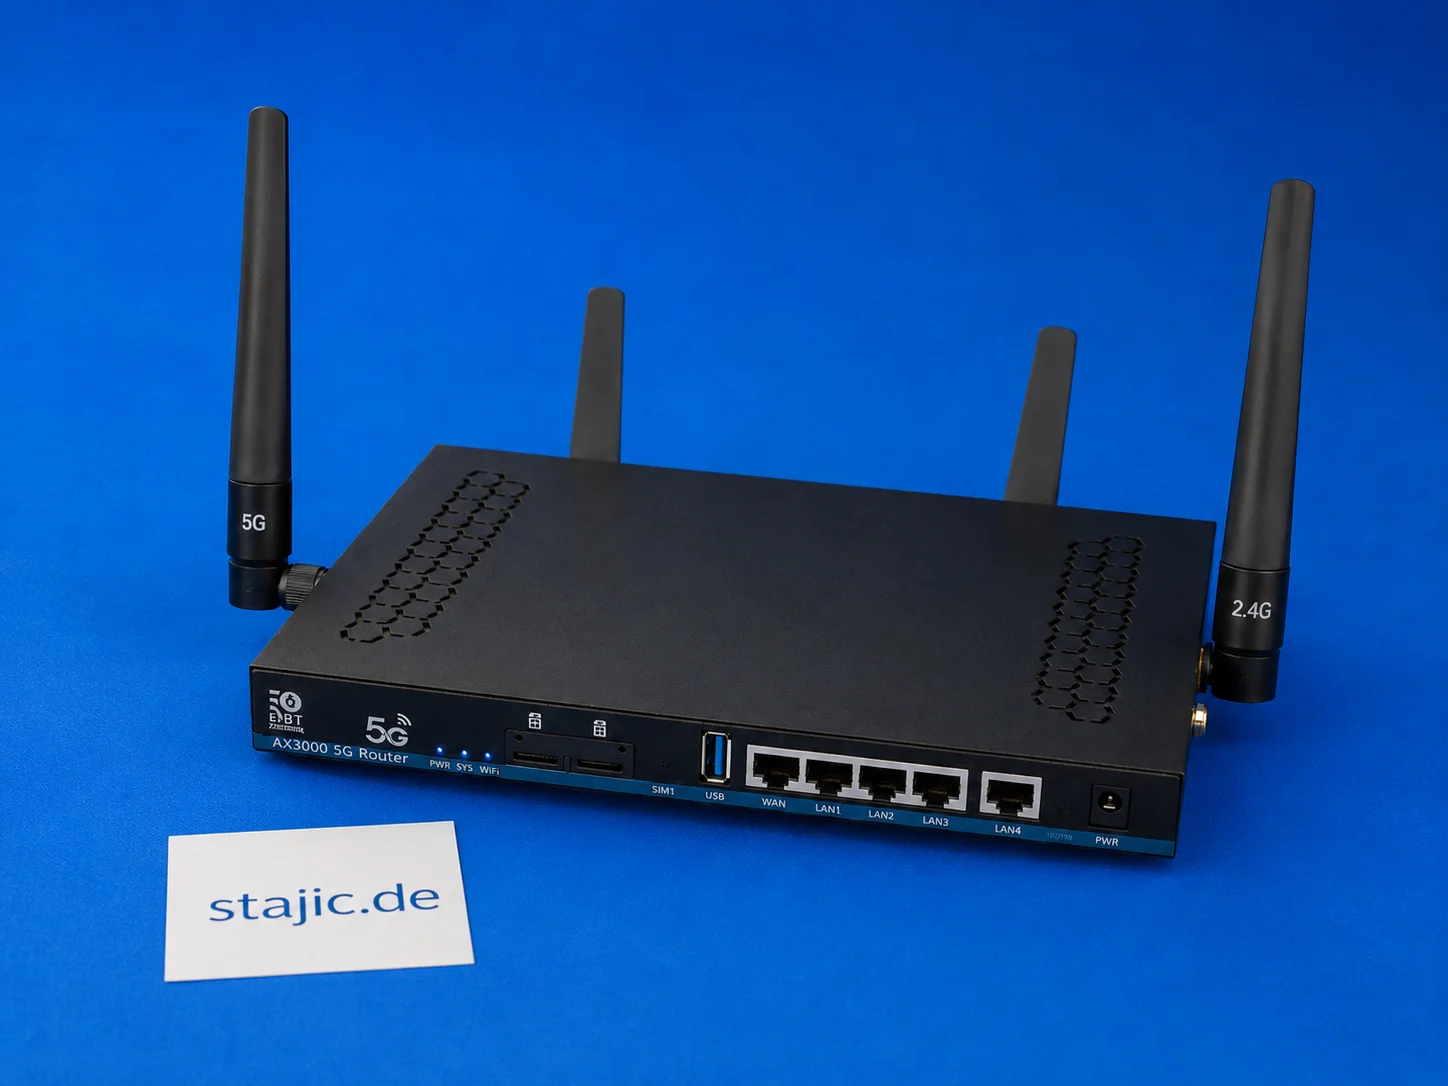
ZBT Z8102AX Dual-SIM-Failover: Was funktioniert, was fehlt und was eine bessere Firmware benötigt
Der ZBT Z8102AX ist ein Dual-SIM-5G-OpenWrt-Router, aber Dual-SIM-Hardware allein ist nicht dasselbe wie ein intelligentes Failover. Der Router erkennt die SIM und verbindet sich erfolgreich, aber die automatische Umschaltung, die Modem-Wiederherstellung, signalbasierte Entscheidungen und eine saubere Failover-Logik erfordern noch eingehendere Tests.
PostfixAdmin: Management in Unternehmensqualität für Postfix-Mailsysteme — Anno 2026
PostfixAdmin ist eine datenbankzentrierte Verwaltungsoberfläche, entwickelt für professionelle Postfix-Mailsysteme. Anstatt Komplexität zu verbergen, bietet es präzise Kontrolle über Domains, Mailboxen, Aliase und Absenderberechtigungen. Dieser Artikel erklärt, warum PostfixAdmin auch 2026 eine vertrauenswürdige Unternehmenslösung bleibt und wie es in moderne, sicherheitsorientierte Mail-Infrastrukturen passt.