
Transizione dello Stack Grafico Ubuntu: Crash all'avvio con GPU ibrida, Rischi di Wayland e Pratiche di Distribuzione Stabile
Instabilità di avvio/sessione di Ubuntu Desktop nello stack grafico moderno: Contesto, fattori di rischio e contesto di implementazione
Questo articolo fornisce un background tecnico su una classe di problemi di Ubuntu Desktop che possono manifestarsi come blocchi all'avvio, sessioni di login mancanti o rendering grafico instabile, specialmente su sistemi con grafica ibrida (Intel iGPU + NVIDIA dGPU). È scritto a scopo informativo e di gestione del rischio ingegneristico e non accusa alcuna parte di cattiva condotta.
1. Riepilogo Esecutivo
- Ubuntu segue una cadenza di rilascio documentata, con le versioni Long Term Support (LTS) raccomandate per i sistemi critici per la stabilità. [1]
- La grafica desktop di Ubuntu continua una transizione a livello di settore verso Wayland come protocollo di visualizzazione predefinito. [3]
- Le configurazioni grafiche ibride aumentano la complessità e possono aumentare il rischio di regressione durante gli aggiornamenti (allineamento kernel + compositore + driver del fornitore).
- Le versioni intermedie sono preziose per i test, ma le implementazioni gestite dal rischio tipicamente favoriscono le baseline LTS e gli stack di driver convalidati. [1]
2. Cosa è cambiato nella grafica di Ubuntu Desktop (Contesto, non Accusa)
Ubuntu Desktop si evolve insieme ai progetti upstream (kernel Linux, Mesa, GNOME/Mutter, Wayland). Questo è normale per una moderna distribuzione Linux. Tuttavia, le transizioni coordinate, come i protocolli di visualizzazione predefiniti e la disponibilità delle sessioni, possono aumentare temporaneamente la sensibilità agli aggiornamenti per specifiche combinazioni hardware. La documentazione ufficiale di Canonical descrive esplicitamente il modello di rilascio e il ruolo delle versioni LTS per i casi d'uso orientati alla stabilità. [1]
Un cambiamento documentato che influisce sull'esperienza utente è che alcune versioni più recenti di Ubuntu potrebbero modificare le sessioni GNOME offerte al login. Le discussioni della comunità/manutentori di Ubuntu su Ubuntu 25.10 descrivono la rimozione delle opzioni di sessione GNOME-on-Xorg in GDM, spingendo di fatto GNOME verso sessioni solo Wayland su quella linea di rilascio. [3]
3. Perché i sistemi con grafica ibrida presentano un rischio maggiore
I dispositivi grafici ibridi devono coordinare più livelli: (1) driver grafici del kernel (DRM/KMS), (2) gestione del compositore/sessione (GDM, Mutter/Wayland o Xorg) e (3) driver del fornitore e accelerazione nello spazio utente (Mesa per Intel/AMD, varianti NVIDIA proprietarie o open). Un cambiamento a qualsiasi livello può manifestarsi come schermate nere all'avvio, sessioni mancanti o rendering instabile, anche quando il filesystem sottostante e il sistema operativo di base rimangono intatti.
- Il kernel deve inizializzare le uscite video e gestire l'alimentazione in modo affidabile per entrambe le GPU.
- Il gestore dello schermo (ad esempio, GDM) deve offrire e avviare una sessione appropriata in modo coerente.
- L'impacchettamento dei driver e l'allineamento delle versioni devono corrispondere all'ABI del kernel e alle aspettative del compositore; le discrepanze possono produrre risultati di aggiornamento confusi, inclusi avvisi di 'pacchetto estraneo'. [4]
4. Attrito di impacchettamento e aggiornamento: 'Pacchetti estranei' e allineamento delle versioni
Durante gli aggiornamenti della distribuzione, gli utenti potrebbero incontrare attriti nell'impacchettamento, specialmente con i componenti NVIDIA, quando la versione di destinazione contiene baseline di versione diverse rispetto alla versione di origine. I rapporti della comunità Ubuntu descrivono scenari in cui i pacchetti NVIDIA appaiono come 'estranei' o sembrano essere 'declassati' anche quando provengono dai repository Ubuntu, a causa della numerazione delle versioni e delle differenze di impacchettamento tra le versioni. Questa non è una prova di comportamento malevolo; è una classe nota di complessità di aggiornamento che dovrebbe essere trattata come un rischio ingegneristico che richiede convalida, controllo della versione e prontezza al rollback. [4]
5. La narrativa del 'Grande Crash': Cosa è accurato dire (e cosa no)
Nelle discussioni pubbliche, una narrativa del 'grande crash' può emergere quando molti utenti riscontrano regressioni dopo gli aggiornamenti. Una formulazione legalmente sicura e tecnicamente accurata è: (a) le versioni intermedie possono introdurre cambiamenti significativi nello stack, (b) alcune configurazioni hardware sono più sensibili (in particolare la grafica ibrida) e (c) alcune regressioni sono mitigate tramite aggiornamenti, soluzioni alternative o scegliendo una versione LTS per la stabilità. Questo si allinea con la strategia di rilascio documentata di Ubuntu e le discussioni tra la comunità e i manutentori riguardo ai cambiamenti di sessione. [1][3]
Per sistemi di produzione o a lunga durata, una baseline conservativa (LTS + stack di driver testato) riduce il rischio operativo rispetto all'adozione frequente di versioni intermedie con importanti transizioni dello stack grafico.— Principio di gestione del rischio ingegneristico, coerente con le linee guida LTS di Ubuntu. [1]
6. Riguardo a Ubuntu 26.04 e lo stato LTS
È importante non presentare la speculazione come fatto. La documentazione ufficiale di Ubuntu e i materiali del team di rilascio elencano Ubuntu 26.04 come una versione LTS ('Resolute Raccoon'), inclusi i dettagli di pianificazione e supporto. Pertanto, le affermazioni secondo cui '26.04 probabilmente non sarà LTS' non sono supportate da fonti ufficiali; l'approccio legalmente corretto è citare il programma di rilascio ufficiale. [2]
7. Lista di controllo per l'implementazione (Neutrale, Pratica, a Basso Rischio)
- Preferire LTS per ambienti critici per la stabilità; trattare le versioni intermedie come canali di test/validazione. [1]
- Documentare i requisiti del protocollo di visualizzazione/sessione (Wayland vs Xorg) e convalidarli dopo gli aggiornamenti, specialmente dove le offerte di sessione GNOME cambiano. [3]
- Per la grafica ibrida: definire una politica (solo Intel, solo NVIDIA o PRIME/offload) e convalidarla dopo gli aggiornamenti del kernel/driver.
- Mantenere procedure di rollback (selezione del kernel, blocco della versione del driver e una voce di avvio nota e funzionante) e testarle prima dell'aggiornamento.
- Se compaiono avvisi di impacchettamento (ad esempio, 'estraneo'), confermare l'origine e le versioni del pacchetto; non presumere illeciti, trattarlo come una complessità di allineamento delle versioni. [4]
Fonti
Ciclo di rilascio di Ubuntu — Documentazione Ufficiale CanonicalPanoramica della cadenza di rilascio di Ubuntu, versioni LTS vs intermedie.
Team di rilascio di Ubuntu — Elenco delle versioniElenco ufficiale delle versioni di Ubuntu, inclusa la pianificazione di 26.04 LTS.
Discussione della Comunità Ubuntu 25.10 — Cambiamenti delle Sessioni GNOMEDiscussione sul default di Wayland e sui cambiamenti di disponibilità delle sessioni GNOME-on-Xorg.
Discussione sull'aggiornamento di Ubuntu 25.10 — Pacchetto NVIDIA estraneoConversazione della comunità che descrive i pacchetti NVIDIA contrassegnati come estranei durante l'aggiornamento.
Questo documento è a scopo informativo e non costituisce consulenza legale. Riassume la documentazione disponibile pubblicamente e le discussioni tra la comunità e i manutentori. Nessuna accusa di cattiva condotta viene mossa contro alcuna persona o organizzazione.
Related Articles
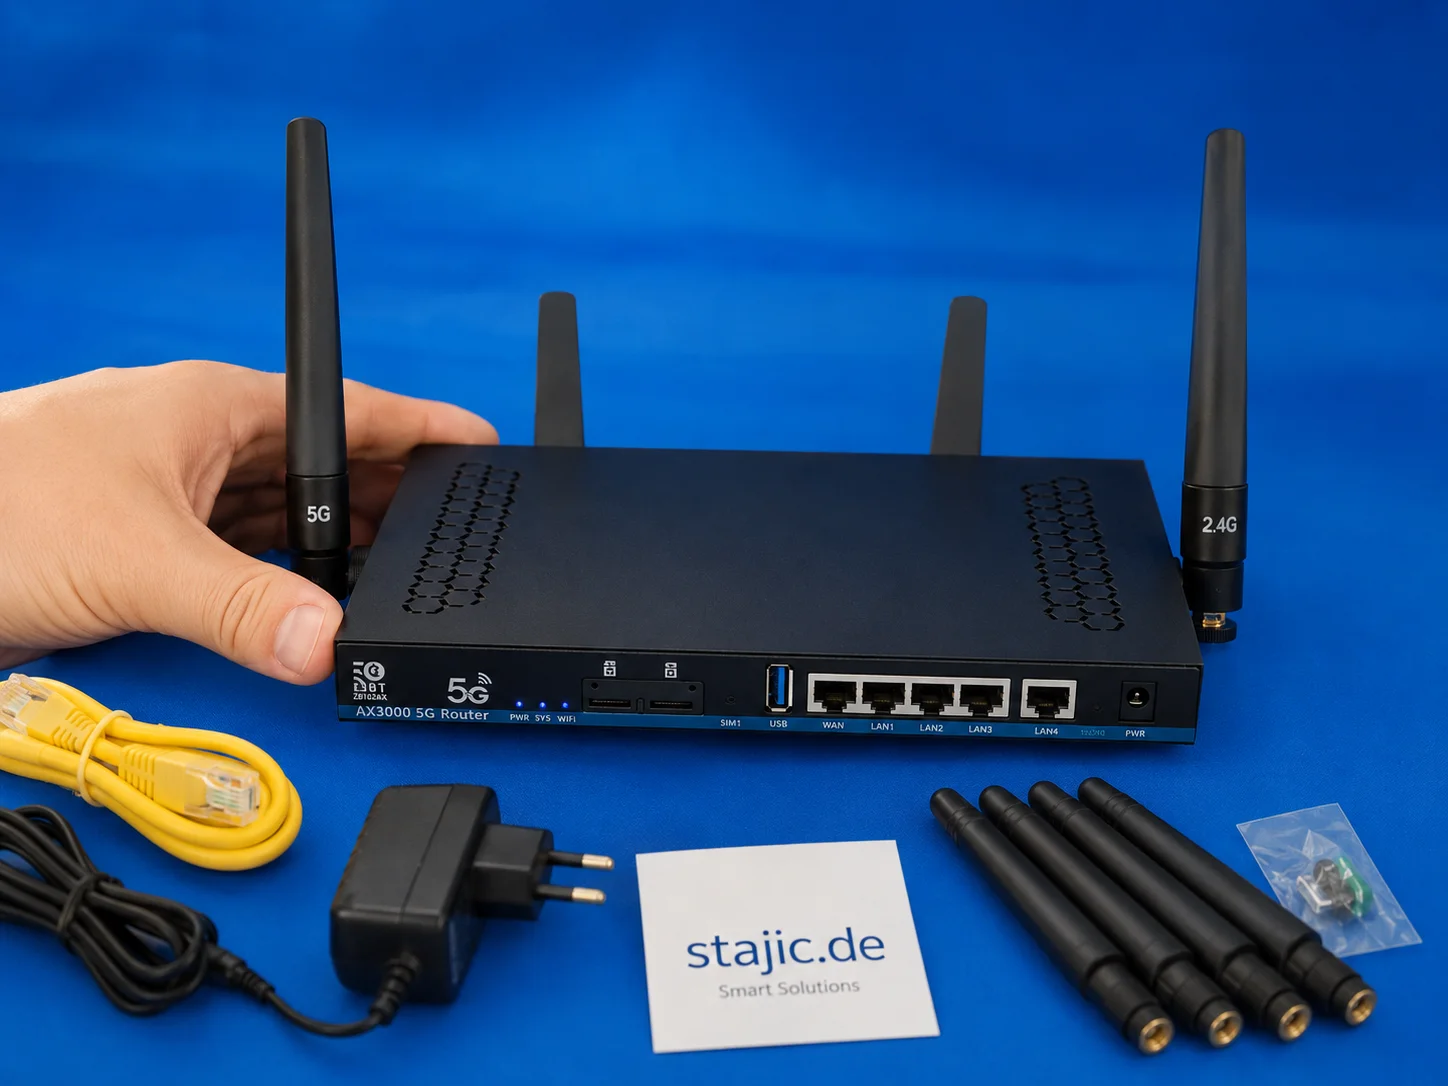
Il prossimo router 5G OpenWrt: perché il Wi-Fi 7, una CPU più potente e un firmware migliore sono importanti
Lo ZBT Z8102AX è un primo campione utile, ma il passo successivo dovrebbe essere più forte: Wi-Fi 7, una piattaforma a quattro core più potente, una migliore chiarezza del firmware, un packaging migliorato e una politica dei prezzi più stabile. L'obiettivo non è solo un altro router 5G, ma un dispositivo prosumer basato su OpenWrt meglio configurato.
Google I/O 2026: Svolte architetturali, IA agentica e l'esame di realtà dell'ecosistema unificato
Google I/O 2026 non è stato solo un evento dedicato ai modelli. Ha mostrato un cambiamento di piattaforma più profondo che attraversa i modelli Gemini, gli strumenti per sviluppatori, le superfici collegate ad Android e i dispositivi intelligenti. Questo articolo analizza il keynote come punto di riferimento per ingegneri, architetti e team di prodotto che hanno bisogno di separare le reali implicazioni di runtime dall'hype da palcoscenico.
Fonte di verità nei sistemi di IA: da dove proviene realmente la conoscenza affidabile
Una Fonte di Verità definisce quale fonte è autorevole per un fatto o uno stato specifico. Scopri come si differenzia da RAG, provenienza, memoria, contesto, database vettoriali e sistemi di registrazione.
Architettura AI aziendale: cosa cambia quando l'AI entra in un'azienda
L'architettura AI aziendale spiega come l'AI cambia i sistemi aziendali attraverso autorità sui dati, identità, permessi, fornitori, rischio, governance, valutazione, conformità e operazioni.
Nuovo Qwen 3.5-Plus: l'IA open-source fa sul serio
Scopri le caratteristiche e i vantaggi all'avanguardia di Qwen 3.5-Plus di Alibaba, un'IA open-source rivoluzionaria per gli sviluppatori.
Google I/O 2026: Prodotti agentici su Search, Workspace e Shopping
Google I/O 2026 ha mostrato che l'IA agentica sta andando oltre le demo dei modelli e gli strumenti per sviluppatori, entrando nelle superfici dei prodotti di tutti i giorni. Questo articolo analizza come Ricerca, Workspace, Gemini Spark e Universal Cart puntino verso un nuovo modello di prodotto in cui gli agenti di Google aiutano gli utenti a fare ricerche, lavorare, fare acquisti e agire attraverso i servizi connessi.
IA agentica spiegata: quando un sistema di IA può pianificare, usare strumenti e agire
L'IA agentica utilizza modelli all'interno di cicli di esecuzione a più passaggi, in cui possono scegliere strumenti, osservare i risultati, aggiornare lo stato e adattare l'azione successiva entro limiti espliciti di runtime e di autorizzazione.
Come sapere se un agente IA ha effettivamente usato le prove giuste
Un agente IA può citare fonti e comunque utilizzare le prove sbagliate. Questo articolo introduce un metodo pratico per verificare il supporto delle affermazioni, l'autorevolezza della fonte, l'applicabilità, la provenienza e se le prove abbiano effettivamente influenzato la risposta.
Guida Definitiva ai Criteri di Accettazione per l'Adozione di LLM nei Playbook Aziendali
Padroneggia l'arte di definire criteri di accettazione precisi per garantire un'integrazione LLM di successo nel tuo ambiente aziendale. Questa guida completa fornisce framework attuabili, esempi e best practice su misura per l'adozione guidata da playbook.
Comprehensive Guide to Test Dev Enterprise Stajic.de: Architecture and Best Practices
Explore the architectural principles, benefits, and technical details of managing an enterprise-grade development and testing environment with Test DEv Enterprise Stajic.de.
Il confine della validità della risposta: il livello mancante tra rilevanza e risposte AI affidabili
Una fonte può essere pertinente, autorevole e comunque errata per la domanda posta. Il livello mancante è l'applicabilità: le condizioni alle quali una risposta è valida e i cambiamenti che ne impongono una riconsiderazione. Questo articolo introduce l'Answer Validity Boundary come modello di progettazione delle fonti per esseri umani, ricerca AI e sistemi RAG.
RBAC vs Isolamento dei Tenant: Due Confini di Sicurezza Diversi
Il controllo RBAC stabilisce cosa può fare un utente; l'isolamento dei tenant stabilisce a quali risorse di quale tenant può accedere tale azione. Scopri perché la sicurezza SaaS multi-tenant richiede entrambi i confini.