
Rimuovi fonti di pacchetti APT duplicate: Guida per esperti per Ubuntu e Debian
Introduzione: Perché le fonti doppie APT rappresentano un problema
Lo strumento Advanced Package Tool (APT) è il mezzo centrale per la gestione dei pacchetti software nelle distribuzioni basate su Debian come Ubuntu e Debian stessa. L'efficienza e la affidabilità di APT dipendono direttamente dall'integrità delle fonti di pacchetti configurate. Con il tempo, in particolare attraverso l'installazione di software di terze parti, l'utilizzo di Personal Package Archives (PPA) o errori di configurazione manuali, può verificarsi la duplicazione delle fonti di pacchetti.
Sebbene APT sia generalmente robusto a sufficienza da gestire gli elementi duplicati, le fonti ridondanti causano messaggi di avviso inutili, rallentano il processo di aggiornamento ('apt update') e possono, occasionalmente, causare conflitti nella priorizzazione dei pacchetti. Per amministratori del sistema e utenti avanzati, la pulizia di queste ridondanze è un passo importante per mantenere un sistema stabile ed efficiente. Quindi, l'eliminazione delle fonti doppie APT è una pratica essenziale di igiene del sistema.
Panoramica: Struttura delle fonti dei pacchetti APT
Per identificare efficacemente le fonti duplicate, è necessario comprendere la struttura gerarchica in cui APT legge le sue configurazioni. APT legge le fonti di pacchetti da due aree principali:
1. Il file di configurazione principale (/etc/apt/sources.list): Questo file contiene tradizionalmente i repository principali della distribuzione (ad esempio main, restricted, universe, multiverse per Ubuntu o main, contrib, non-free per Debian).
2. La directory di configurazione (/etc/apt/sources.list.d/): Questa directory contiene file separati `.list`, che vengono solitamente creati da script di installazione esterni o strumenti PPA. Ogni uno di questi file definisce generalmente un o più repository specifici. Questo design modulare facilita la gestione, ma è anche la causa più frequente delle duplicazioni quando un repository viene sia manualmente inserito nel file principale che automaticamente in una directory separata.
Una fonte si considera doppia se esattamente lo stesso URL, distribuzione (ad esempio 'focal' o 'bullseye') e componente (ad esempio 'main') sono configurati su due righe diverse o file differenti.
Vantaggi della pulizia delle fonti doppie
La rimozione sistematica di elementi ridondanti APT offre diversi vantaggi operativi e di sicurezza:
- Riduzione di messaggi di errore: Il segnale più comune per la duplicazione sono le avvisi emesse ogni volta che si esegue
apt update(ad esempio 'W: Target Packages (main/binary-amd64/Packages) is configured multiple times'). La pulizia elimina queste uscite inutili. - Accelerazione del processo di aggiornamento: APT deve scaricare e elaborare le stesse metadati (elenco dei pacchetti) più volte dai server quando ci sono elementi duplicati. La rimozione delle duplicazioni riduce la carica della rete e il tempo di elaborazione.
- Miglioramento della stabilità del sistema: Anche se APT gestisce le duplicazioni, in scenari complessi possono portare a comportamenti imprevisti nella priorizzazione dei pacchetti. Una configurazione pulita riduce questo rischio.
- Aumento dell'overview: Un
sources.list.ddirectory organizzata rende più facile la verifica e la gestione delle repository esterne, il che è importante per la sicurezza e la manutenibilità del sistema.
Dettagli tecnici: Identificazione e rimozione
L'identificazione delle fonti duplicate inizia sempre con l'esecuzione dell'istruzione di aggiornamento, poiché APT segnala le duplicazioni stesso.
Passo 1: Diagnosi tramite apt update
Eseguire sudo apt update. Prestare attenzione a tutte le righe che iniziano con 'W: Target...' e contengono l'avviso 'is configured multiple times'. Questi avvisi indicano quali specifiche liste dei pacchetti (ad esempio main/binary-amd64/Packages) sono configurate più volte.
Passo 2: Verifica manuale delle file di configurazione
Il lavoro vero e proprio richiede una verifica manuale dei file pertinenti. È consigliabile iniziare con la directory /etc/apt/sources.list.d/, poiché i repository vengono solitamente aggiunti qui tramite strumenti come add-apt-repository. Successivamente, verificare il file principale /etc/apt/sources.list per eventuali duplicazioni.
Passo 3: Rimozione delle duplicazioni
Una volta identificate le duplicazioni, rimuoverle dal file o dalla directory appropriata. Assicurarsi di salvare una copia dei file prima della modifica.
Passo 4: Aggiornamento del sistema
Dopo aver rimosso le duplicazioni, eseguire sudo apt update per aggiornare la lista dei pacchetti e poi sudo apt upgrade per installare eventuali aggiornamenti.
Passo 5: Verifica finale
Verificare che non ci siano più duplicazioni eseguendo nuovamente sudo apt update. Se tutto è andato bene, il sistema dovrebbe essere privo di avvisi e pronto per un uso efficiente.
Conclusioni e Takeaway
La gestione delle fonti dei pacchetti APT è una parte critica della gestione del sistema sotto Debian e Ubuntu. Le duplicazioni sono spesso innocue, ma indicano un mancato mantenimento del sistema che può portare a ritardi inutili e potenziali conflitti. La raccomandazione degli esperti è di eseguire regolarmente, ideale dopo l'installazione di nuovo software di terze parti o grandi aggiornamenti del sistema, una verifica delle fonti.
Il takeaway chiaro per ogni amministratore del sistema è affidarsi alla struttura modulare in /etc/apt/sources.list.d/ e limitarsi a manuale inserimenti nel file principale /etc/apt/sources.list alle fonti ufficiali della distribuzione. Attraverso la pulizia consequenziale delle duplicazioni APT, si garantisce che il sistema lavori in modo efficiente, veloce e privo di avvisi inutili, migliorando significativamente la manutenibilità e la stabilità generale.
Related Articles
Governance dell'IA: modelli, dati, autorizzazioni, rischio e verificabilità
La governance dell'IA definisce chi può approvare, gestire, modificare e verificare i sistemi di IA attraverso modelli, fornitori, dati, autorizzazioni, rischi, valutazione e l'intero ciclo di vita.
Guida completa a Evaluation Harness: Padroneggiare la valutazione delle prestazioni degli LLM
Questa guida fornisce una panoramica dettagliata di Evaluation Harness, un framework essenziale per valutare rigorosamente le capacità dei modelli linguistici di grandi dimensioni (LLM) nelle pipeline LLMOps aziendali. Scopri la configurazione, le best practice e le tecniche avanzate per garantire un benchmarking e un'ottimizzazione dei modelli affidabili.
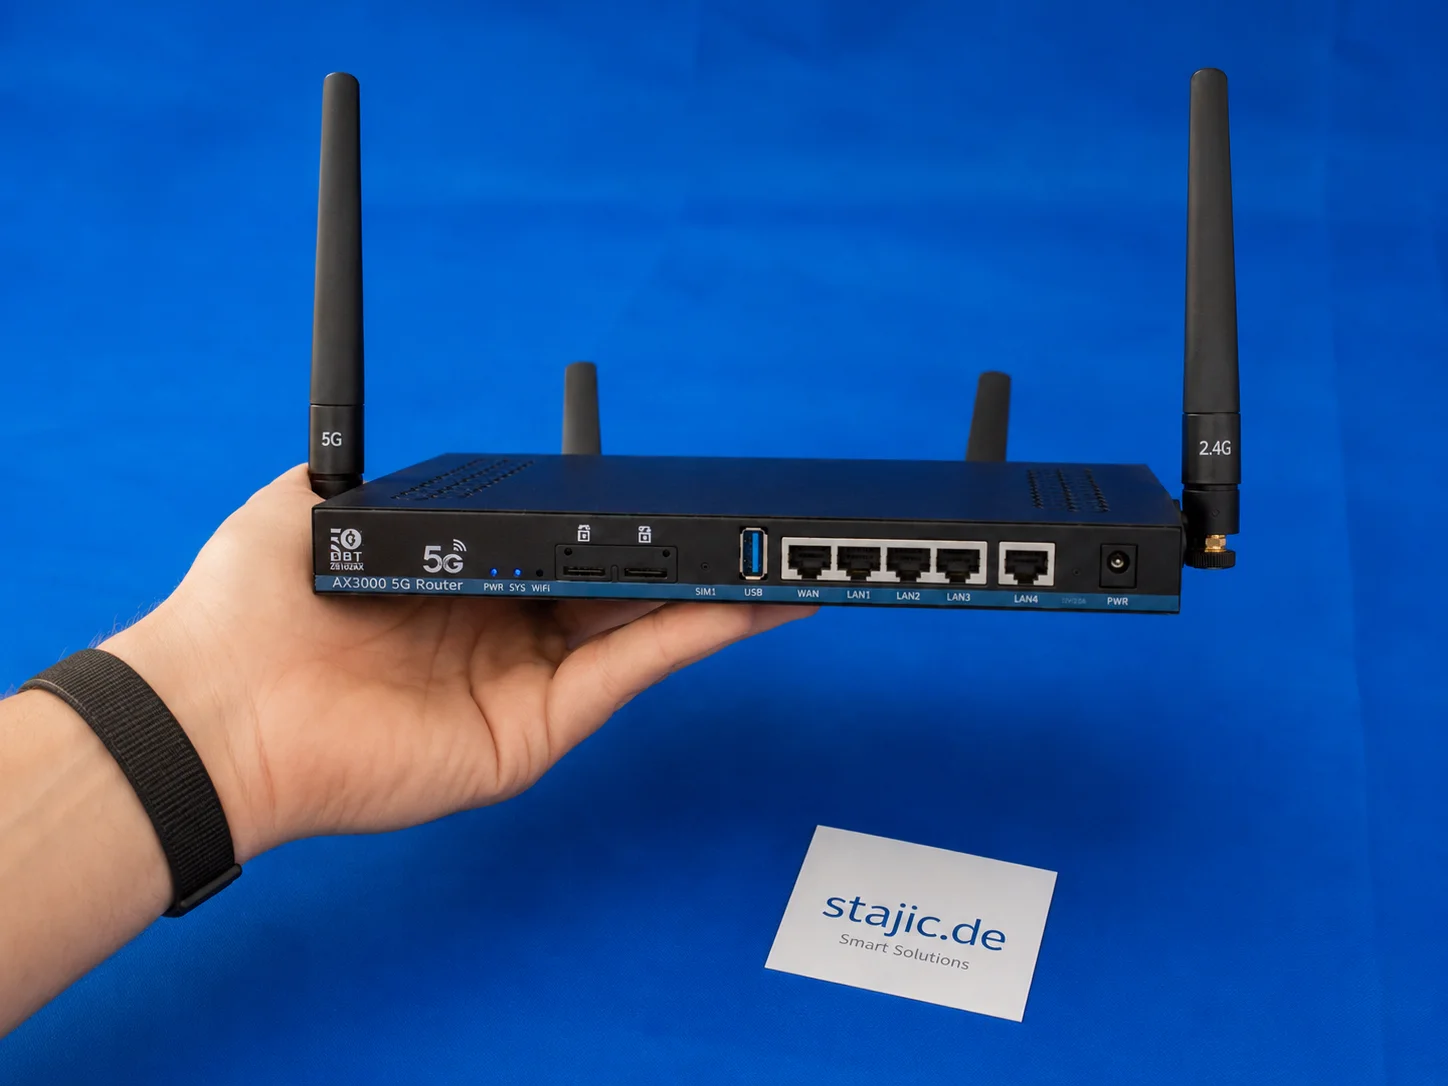
Dovresti Acquistare un Router OpenWrt 5G con Firmware Vecchio? ZBT Z8102AX come Esempio Pratico
Acquistare un router 5G OpenWrt con firmware più vecchio può avere senso, ma solo nelle giuste condizioni. Lo ZBT Z8102AX mostra chiaramente entrambi i lati: l'hardware è utile, il modem funziona e il router è rimasto stabile durante i test, ma OpenWrt 21.02, il packaging debole e i percorsi di aggiornamento poco chiari richiedono una decisione d'acquisto attenta.
MLOps vs LLMOps: cosa cambia quando il modello è un LLM
MLOps gestisce i sistemi di machine learning; LLMOps estende tali pratiche a prompt, contesto, recupero, provider, strumenti, valutazioni e comportamento a runtime attorno ai modelli linguistici di grandi dimensioni.
Cosa dovrebbe ricordare, dimenticare, ricalcolare o recuperare di nuovo un agente IA?
Gli agenti a lunga esecuzione non dovrebbero ricordare tutto. Questo articolo fornisce un modello pratico di ciclo di vita per decidere cosa appartiene alla memoria durevole, cosa dovrebbe essere recuperato di nuovo, cosa è più sicuro ricalcolare e cosa dovrebbe scadere o essere sostituito.
Google I/O 2026: Antigravity, AI Studio e il passaggio ai DevTools agentici
Google I/O 2026 ha reso chiara una cosa agli ingegneri: gli strumenti di IA stanno andando oltre l'autocompletamento, verso l'esecuzione agentica gestita. Questo articolo analizza Antigravity 2.0, il ruolo in espansione di Google AI Studio, Gemini 3.5 Flash e i reali compromessi relativi a orchestrazione, lock-in, verifica e progettazione del flusso di lavoro degli sviluppatori.
Google I/O 2026: Svolte architetturali, IA agentica e l'esame di realtà dell'ecosistema unificato
Google I/O 2026 non è stato solo un evento dedicato ai modelli. Ha mostrato un cambiamento di piattaforma più profondo che attraversa i modelli Gemini, gli strumenti per sviluppatori, le superfici collegate ad Android e i dispositivi intelligenti. Questo articolo analizza il keynote come punto di riferimento per ingegneri, architetti e team di prodotto che hanno bisogno di separare le reali implicazioni di runtime dall'hype da palcoscenico.
RAG non riuscito — Ma quale livello ha effettivamente fallito? Un metodo diagnostico
Quando una risposta RAG è sbagliata, dare la colpa al recupero o al modello è troppo vago. Questo metodo diagnostico isola la copertura delle fonti, la costruzione della query, il recupero, il ranking, l'assemblaggio del contesto, la generazione, l'attribuzione delle evidenze e l'aggiornamento—così il guasto effettivo può essere riprodotto e corretto.
Affidabilità degli Agenti AI: Perché la Risposta Finale Non è Sufficiente
Un output corretto non dimostra un ragionamento corretto, un'esecuzione sicura o un sistema affidabile.
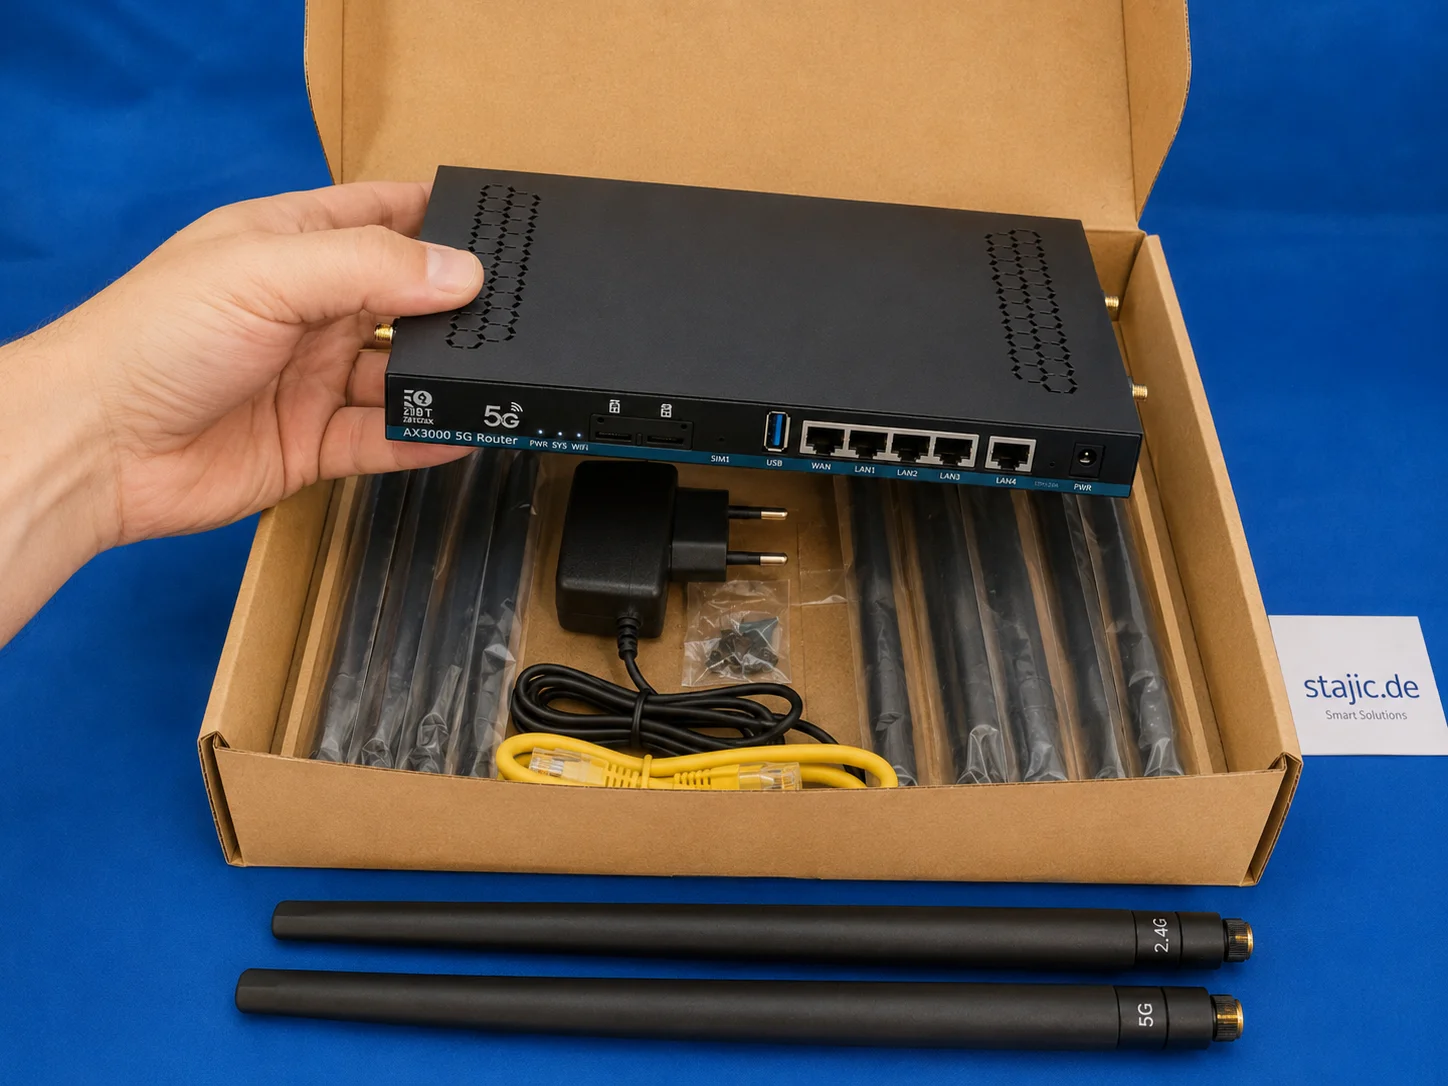
Recensione hardware e confezione di ZBT Z8102AX: router forte, scatola debole
Lo ZBT Z8102AX fa una solida prima impressione come router OpenWrt 5G sottile in metallo nero con molteplici connettori per antenna, slot dual-SIM, porte USB, LAN/WAN e un pratico set di accessori. L'hardware sembra utile e serio, ma la confezione è chiaramente il punto debole.
Architettura AI aziendale: cosa cambia quando l'AI entra in un'azienda
L'architettura AI aziendale spiega come l'AI cambia i sistemi aziendali attraverso autorità sui dati, identità, permessi, fornitori, rischio, governance, valutazione, conformità e operazioni.
Google I/O 2026: Gemini Omni, Gemini 3.5 e il livello di calcolo dietro l'IA agentica
Google I/O 2026 ha messo Gemini Omni e Gemini 3.5 al centro della strategia di IA agentica di Google. Questo articolo analizza la differenza tra creazione multimodale e intelligenza di livello d'azione, perché Gemini 3.5 Flash è importante per gli agenti e il coding, e come questi modelli alimentano il più ampio cambiamento di piattaforma di Google I/O 2026.