
Google I/O 2026: Antigravity, AI Studio e il passaggio ai DevTools agentici
Se avete seguito le sessioni per sviluppatori relative a Google I/O 2026, un cambiamento dovrebbe essere saltato subito all'occhio: Google non parla più degli strumenti di IA come di un cortese assistente che siede in un angolo dell'editor e offre l'autocompletamento. Il linguaggio si è spostato verso azione, orchestrazione ed esecuzione agentica. Non si tratta di una sfumatura di branding. È una dichiarazione architetturale sulla direzione che stanno prendendo gli strumenti per sviluppatori, e si inserisce direttamente nel quadro più ampio delineato nel keynote in Google I/O 2026: Architectural Pivots, Agentic AI, and the Unified Ecosystem Reality Check.
Il fulcro di questa spinta è Antigravity 2.0, abbinato a Gemini 3.5 Flash, al ruolo in continua espansione di Google AI Studio e a un più ampio allontanamento dai prompt a turno singolo verso flussi di lavoro gestiti. Il messaggio ufficiale di Google per gli sviluppatori all'I/O 2026 è esplicito su questa direzione: l'azienda sta accelerando il passaggio dai prompt all'azione attraverso Gemini 3.5 Flash, una nuova app desktop Antigravity 2.0, i Managed Agents nelle API Gemini e il supporto nativo per Android in AI Studio.
Questo è importante perché il problema ingegneristico sta cambiando. La parte difficile non è più solo la velocità di generazione del codice. Il problema più complesso è come definire i confini, verificare le azioni, preservare la tracciabilità e mantenere stabile il comportamento dell'agente quando opera tra editor, terminale, browser, API e superfici di runtime.
Antigravity 2.0: da assistente di programmazione a piano di orchestrazione
Google non ha presentato Antigravity come una semplice estensione per l'IDE. L'annuncio ufficiale di Antigravity lo descrive come una nuova piattaforma di sviluppo agentica che combina l'esperienza familiare di un editor potenziato dall'IA con un'interfaccia orientata agli agenti. Gli agenti possono pianificare, eseguire e verificare autonomamente compiti complessi tra l'editor, il terminale e il browser, mentre una Manager Surface separata consente agli sviluppatori di avviare, orchestrare e osservare più agenti in modo asincrono.
Questo è un cambiamento più significativo rispetto al completamento automatico o all'assistenza al codice in stile chat. Significa che l'ambiente di sviluppo stesso sta diventando un piano di controllo per l'esecuzione autonoma. Una volta entrati in questo territorio, le domande ingegneristiche cambiano da "Il modello può generare questo blocco?" a "Cosa è autorizzato ad agire, come viene verificato e come ci si riprende quando l'azione è errata?"
- Una Editor View dedicata mantiene il flusso di lavoro sincrono e pratico che gli sviluppatori già conoscono.
- Una Manager Surface separata rende l'orchestrazione multi-agente asincrona una modalità operativa di prim'ordine.
- Gli agenti lavorano su editor, terminale e browser, il che espande il raggio d'impatto sia del valore che del fallimento.
- Google pone l'accento sugli Artefatti come piani, screenshot e registrazioni come modo per esaminare i risultati invece di leggere i log grezzi.
// Il cambiamento architetturale non è "l'IA scrive codice"
// Il cambiamento architetturale è "l'ambiente diventa eseguibile da agenti" mission = { goal: "rifattorizzare il flusso di autenticazione", agents: ["analisi", "implementazione", "verifica"], allowedTools: ["editor", "terminale", "browser"], evidenceRequired: ["sommario-diff", "risultato-test", "screenshot"], rollbackPolicy: "ferma in caso di verifica fallita"
};
Questo è il vero punto chiave. La complessità si sta spostando verso l'alto. Meno sforzo viene dedicato alla scrittura manuale della sintassi, e più sforzo alla progettazione dei confini di esecuzione, dei criteri di valutazione, dei permessi degli strumenti e dei percorsi delle prove.
Perché Gemini 3.5 Flash è importante qui
Antigravity 2.0 è interessante solo se il modello sottostante è sufficientemente veloce e stabile da supportare azioni ripetute. È qui che entra in gioco Gemini 3.5 Flash. Nel discorso di apertura di Sundar Pichai, Google ha descritto Gemini 3.5 Flash como un modello che unisce l'intelligenza di frontiera all'azione, con progressi significativi nella programmazione, nei compiti a lungo termine e nei flussi di lavoro del mondo reale. Google ha anche affermato che il modello viene utilizzato internamente con una versione reimmaginata di Antigravity e che questa combinazione ha accelerato drasticamente lo sviluppo interno.
Questo abbinamento ha senso. Una piattaforma di sviluppo agentica è molto più sensibile alla latenza e alla velocità di output rispetto a una classica interfaccia di chat. Una volta coinvolti molteplici strumenti ed esecuzioni multi-step, il ragionamento lento diventa un costo operativo, non solo un fastidio per l'esperienza utente (UX). Per la lettura di questo cambiamento dal lato del modello, continua con Google I/O 2026: Gemini Omni e Gemini 3.5.
La storia degli strumenti di sviluppo funziona solo se il comportamento del modello di livello d'azione è abbastanza veloce da rimanere all'interno dei reali flussi di lavoro ingegneristici invece di diventare una sala d'attesa.— Prospettiva di runtime
Google AI Studio: da Sandbox a livello operativo
Storicamente, molti sviluppatori hanno considerato Google AI Studio come un luogo in cui creare prototipi di prompt, esaminare le risposte e ottenere una chiave API. All'I/O 2026, il ruolo è più ampio. I punti salienti per gli sviluppatori di Google richiamano esplicitamente il supporto nativo per Android in AI Studio insieme ai Managed Agents nell'API Gemini. Ciò segnala un passaggio da una superficie di sperimentazione a uno strumento operativo adiacente al runtime.
Il significato pratico non è che AI Studio sostituisca l'intero backend. Il significato pratico è che Google desidera che i flussi di lavoro dei modelli, le definizioni degli agenti, i percorsi di valutazione e l'integrazione dei dispositivi risultino più continui tra le superfici di prototipo e di produzione. Ciò riduce l'attrito nel passaggio di consegne, ma aumenta anche l'accoppiamento con il modello operativo preferito di Google.
// La deriva tra prototipo e runtime è un rischio reale
// Più stretta è l'integrazione, più valore acquisisce
// e più attentamente devono essere progettati il controllo delle versioni e il rollback
stack = { model: "gemini-3.5-flash", studioProject: "mobile-agent-prototype", managedAgents: true, androidIntegration: true, fallbackMode: "cloud", versioning: "required"
};
Gli agenti gestiti cambiano il modello di fallimento
Una volta che una piattaforma per sviluppatori offre Agenti Gestiti, il modello di errore cambia. Il sistema non si limita più a produrre testo. Gestisce azioni pianificate. Ciò significa che i fallimenti non sono più limitati a risposte errate. Possono includere sequenziamento non valido, uso errato degli strumenti, mancanza di verifica, presupposti fragili o perdita di stato nascosta tra i passaggi.
Questo è il punto in cui gli strumenti di IA iniziano a sembrare meno un completamento automatico e più la progettazione di sistemi distribuiti. Maggiore è l'autonomia consentita, più seriamente è necessario pensare a idempotenza, riproducibilità, vincoli di sandbox, evidenze e limiti di rollback.
- Quali strumenti può chiamare un agente?
- Come viene verificato il successo prima che sia consentito il passaggio successivo?
- Quali evidenze sono richieste prima che un essere umano accetti il risultato?
- Quali trigger costringono l'esecuzione a interrompersi o a tornare allo stato precedente?
- Il comportamento può essere riprodotto e sottoposto a debug in un secondo momento?
Il vero vantaggio: autonomia della codebase con evidenze verificabili
Il vantaggio è reale. L'annuncio di Antigravity di Google si concentra esplicitamente sulla delega di attività complesse e multi-strumento, lavori di manutenzione a lungo termine, modifiche all'interfaccia utente, riproduzione di bug in background e verifica tramite Artefatti, invece di costringere gli sviluppatori a ispezionare manualmente infiniti log degli strumenti. Questo è prezioso perché trasforma l'IA da un assistente conversazionale a qualcosa di più simile a un livello di esecuzione supervisionato.
Se questo funziona in modo affidabile, può ridurre il cambio di contesto, abbreviare i cicli di feedback e rendere la definizione dell'intento di alto livello più centrale rispetto al lavoro di esecuzione ripetitivo. Si tratta di un cambiamento significativo nel flusso di lavoro dello sviluppatore, in particolare per il refactoring, la preparazione alla migrazione, la generazione di test e le codebase ad alta manutenzione.
L'inghippo: lock-in, rischio probabilistico e falsa sicurezza
È qui che lo scetticismo è salutare. Una piattaforma di sviluppo nativa per agenti sembra potente nelle demo, ma i compromessi sono reali. Più un team sviluppa i propri flussi di lavoro attorno a un'orchestrazione in stile Antigravity, più le sue abitudini operative iniziano a dipendere dalle astrazioni, dai pattern di esecuzione e dai presupposti di runtime di Google. Migrare in seguito verso uno stack di agenti diverso o verso un'infrastruttura locale open-weight non sarà gratuito.
C'è anche un rischio più sottile: una sicurezza probabilistica travestita da maturità degli strumenti. Una piattaforma può sembrare rifinita pur generando una deriva comportamentale difficile da debuggare in attività a lungo termine o multi-fase. Un refactoring errato introdotto da un agente in background potrebbe non fallire immediatamente. Potrebbe emergere tre commit più tardi come un sottile difetto logico, momento in cui l'attribuzione diventa più dolorosa.
// Postura di sicurezza minima per i devtool agentici
controls = { deterministicTests: true, regressionSuite: true, sandboxedTools: true, approvalBeforeMerge: true, replayableRuns: true, rollbackPath: true
};
Senza questa postura di sicurezza, il guadagno di produttività può trasformarsi in una tassa sul debugging. Maggiore è l'esecuzione in background consentita, più rigorosa deve diventare la verifica.
Come si colloca questo nel cluster di Google I/O 2026
Questo articolo va inteso come il fulcro degli strumenti di sviluppo (developer tooling spoke) all'interno del più ampio cluster di Google I/O 2026. La storia a livello di keynote è più ampia: capacità dei modelli, agenti di prodotto, interfacce dei dispositivi e orchestrazione si stanno muovendo tutti verso un'unica direzione di piattaforma agentica. Ma all'interno di questa storia, Antigravity, Gemini 3.5 Flash e AI Studio sono i punti in cui le implicazioni diventano concrete per gli ingegneri che distribuiscono sistemi reali.
Quindi la lettura corretta non è semplicemente "Google ha lanciato nuovi devtool". La lettura migliore è questa: Google sta cercando di possedere l'intero stack di sviluppo agentico, dal runtime del modello alla superficie di orchestrazione fino all'integrazione con i dispositivi. Se questo tentativo avrà successo, l'azienda non si limiterà a fornire modelli. Definirà il modo in cui gli sviluppatori esprimono l'intento, gestiscono l'esecuzione e verificano i risultati. Questa stessa strategia si estende anche alle interfacce dei dispositivi come Android XR e Intelligent Eyewear e ai prodotti agentici rivolti ai consumatori in Search, Workspace e Shopping.
Articoli correlati in questo cluster
- Hub principale: Google I/O 2026: Svolte Architetturali, IA Agentica e la Prova di Realtà dell'Ecosistema Unificato
- Livello di calcolo: Google I/O 2026: Gemini Omni e Gemini 3.5
- Android, XR e superfici dei dispositivi: Google I/O 2026: Android XR e occhiali intelligenti
- Prodotti consumer agentici: Google I/O 2026: Prodotti agentici in Ricerca, Workspace e Shopping
Prospettiva finale
Antigravity 2.0, Gemini 3.5 Flash e il ruolo in evoluzione di Google AI Studio segnano una transizione significativa dalla codifica assistita dall'IA verso lo sviluppo agentico gestito. Si tratta di una promessa più grande rispetto a un completamento automatico più intelligente. È anche una promessa più pericolosa se i team la affrontano con leggerezza. Il lato positivo è reale: meno passaggi di contesto, più esecuzione a livello di attività e una maggiore automazione all'interno dei flussi di lavoro di sviluppo attivi. Il rischio è altrettanto reale: lock-in, regressioni nascoste e complessità operativa mascherata da interfacce rifinite. I team che ne trarranno maggior beneficio saranno quelli che considereranno gli strumenti agentici come un sistema di esecuzione che necessita di controlli, prove e percorsi di ripristino, e non come una barra laterale magica.
Related Articles
Affidabilità degli Agenti AI: Perché la Risposta Finale Non è Sufficiente
Un output corretto non dimostra un ragionamento corretto, un'esecuzione sicura o un sistema affidabile.
IA agentica spiegata: quando un sistema di IA può pianificare, usare strumenti e agire
L'IA agentica utilizza modelli all'interno di cicli di esecuzione a più passaggi, in cui possono scegliere strumenti, osservare i risultati, aggiornare lo stato e adattare l'azione successiva entro limiti espliciti di runtime e di autorizzazione.
Guida Definitiva ai Criteri di Accettazione per l'Adozione di LLM nei Playbook Aziendali
Padroneggia l'arte di definire criteri di accettazione precisi per garantire un'integrazione LLM di successo nel tuo ambiente aziendale. Questa guida completa fornisce framework attuabili, esempi e best practice su misura per l'adozione guidata da playbook.
Cosa dovrebbe ricordare, dimenticare, ricalcolare o recuperare di nuovo un agente IA?
Gli agenti a lunga esecuzione non dovrebbero ricordare tutto. Questo articolo fornisce un modello pratico di ciclo di vita per decidere cosa appartiene alla memoria durevole, cosa dovrebbe essere recuperato di nuovo, cosa è più sicuro ricalcolare e cosa dovrebbe scadere o essere sostituito.
Google I/O 2026: Svolte architetturali, IA agentica e l'esame di realtà dell'ecosistema unificato
Google I/O 2026 non è stato solo un evento dedicato ai modelli. Ha mostrato un cambiamento di piattaforma più profondo che attraversa i modelli Gemini, gli strumenti per sviluppatori, le superfici collegate ad Android e i dispositivi intelligenti. Questo articolo analizza il keynote come punto di riferimento per ingegneri, architetti e team di prodotto che hanno bisogno di separare le reali implicazioni di runtime dall'hype da palcoscenico.
Comprehensive Guide to Test Dev Enterprise Stajic.de: Architecture and Best Practices
Explore the architectural principles, benefits, and technical details of managing an enterprise-grade development and testing environment with Test DEv Enterprise Stajic.de.
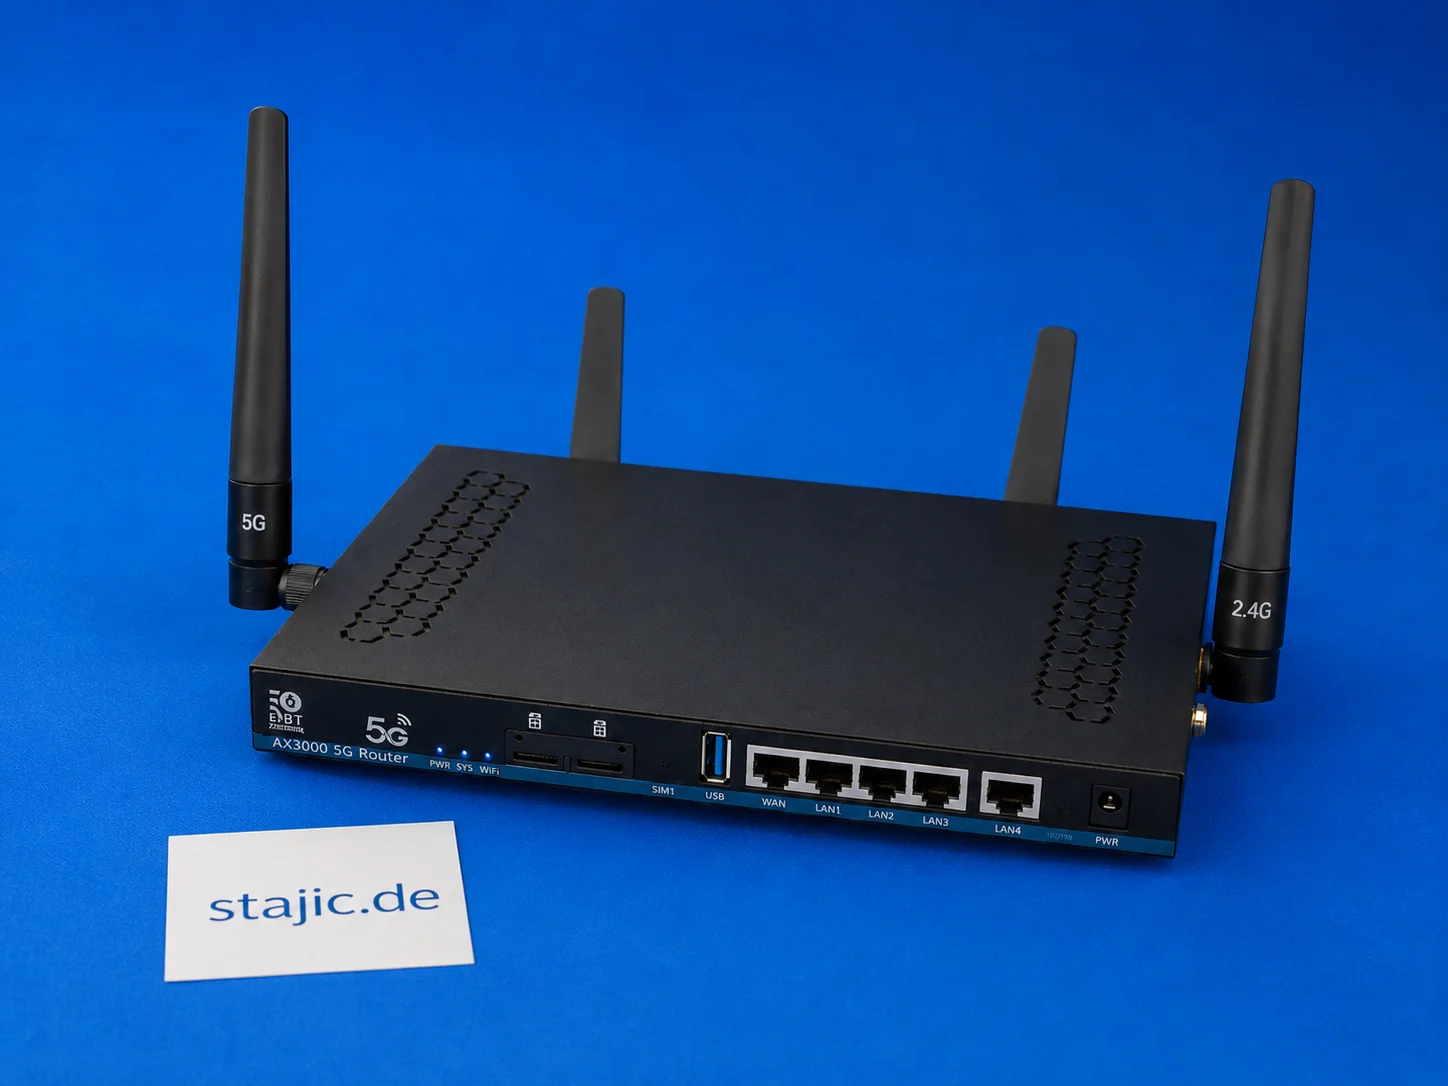
ZBT Z8102AX Failover Dual-SIM: cosa funziona, cosa manca e cosa necessita di un firmware migliore
Lo ZBT Z8102AX è un router OpenWrt 5G dual-SIM, ma l'hardware dual-SIM da solo non è la stessa cosa di un failover intelligente. Il router riconosce la SIM e si connette con successo, ma la commutazione automatica, il ripristino del modem, le decisioni basate sul segnale e una logica di failover pulita richiedono ancora test più approfonditi.
Che cos'è l'ingegneria del contesto? Ciò che il modello riceve prima di rispondere
L'ingegneria del contesto progetta quali informazioni un modello di IA riceve prima dell'inferenza, inclusi prompt, recupero, memoria, stato dell'applicazione, risultati degli strumenti e cronologia delle conversazioni.
Perché più contesto può peggiorare le risposte dell'IA
Una finestra di contesto più ampia non garantisce una risposta migliore. Questo articolo spiega come la diluizione del segnale, le prove contrastanti, lo stato obsoleto, la sensibilità alla posizione e la compressione con perdita possano ridurre l'affidabilità dell'IA—e introduce un pratico Context Pressure Test.

MCP spiegato: cosa collega, cosa non fa e dove si colloca
Il Model Context Protocol collega le applicazioni di intelligenza artificiale a strumenti, risorse e prompt esterni attraverso un confine standard client-server. Scopri cosa fa MCP, cosa non fa e dove si colloca nell'architettura degli agenti.
RBAC vs Isolamento dei Tenant: Due Confini di Sicurezza Diversi
Il controllo RBAC stabilisce cosa può fare un utente; l'isolamento dei tenant stabilisce a quali risorse di quale tenant può accedere tale azione. Scopri perché la sicurezza SaaS multi-tenant richiede entrambi i confini.
Da dove prende i dati un LLM? Fonti di dati RAG in Python
Un LLM non conosce magicamente i tuoi file, database o API. Questa continuazione pratica della serie RAG mostra, con semplice Python, come i dati esterni diventano prove recuperabili: dai file di testo e SQL alla ricerca full-text, agli embedding, all'assemblaggio del contesto e alla chiamata finale all'LLM.