Transición de la Pila Gráfica de Ubuntu: Fallos de Arranque con GPU Híbrida, Riesgos de Wayland y Prácticas de Despliegue Estable
Inestabilidad de Arranque/Sesión de Ubuntu Desktop en la Pila Gráfica Moderna: Antecedentes, Factores de Riesgo y Contexto de Implementación
Este artículo proporciona un trasfondo técnico sobre una clase de problemas de Ubuntu Desktop que pueden manifestarse como bloqueos de arranque, sesiones de inicio de sesión faltantes o renderizado gráfico inestable, especialmente en sistemas con gráficos híbridos (iGPU de Intel + dGPU de NVIDIA). Está escrito con fines informativos y de gestión de riesgos de ingeniería y no alega mala conducta por parte de ninguna de las partes.
1. Resumen Ejecutivo
- Ubuntu sigue una cadencia de lanzamiento documentada, con lanzamientos de Soporte a Largo Plazo (LTS) recomendados para sistemas críticos en estabilidad. [1]
- Los gráficos de escritorio de Ubuntu continúan una transición a nivel de la industria hacia Wayland como protocolo de visualización predeterminado. [3]
- Las configuraciones de gráficos híbridos aumentan la complejidad y pueden elevar el riesgo de regresión durante las actualizaciones (alineación del kernel + compositor + controlador del proveedor).
- Los lanzamientos intermedios son valiosos para las pruebas, pero las implementaciones con gestión de riesgos suelen favorecer las bases LTS y las pilas de controladores validadas. [1]
2. Qué Cambió en los Gráficos de Ubuntu Desktop (Contexto, No Alegación)
Ubuntu Desktop evoluciona junto con proyectos upstream (kernel de Linux, Mesa, GNOME/Mutter, Wayland). Esto es normal para una distribución moderna de Linux. Sin embargo, las transiciones coordinadas, como los valores predeterminados del protocolo de visualización y la disponibilidad de la sesión, pueden aumentar temporalmente la sensibilidad de la actualización para combinaciones de hardware específicas. La documentación oficial de Canonical describe explícitamente el modelo de lanzamiento y el papel de los lanzamientos LTS para casos de uso orientados a la estabilidad. [1]
Un cambio documentado que impacta la experiencia del usuario es que algunas versiones más recientes de Ubuntu pueden cambiar las sesiones de GNOME que se ofrecen al iniciar sesión. Las discusiones de la comunidad/mantenedores de Ubuntu en torno a Ubuntu 25.10 describen la eliminación de las opciones de sesión de GNOME-on-Xorg en GDM, empujando efectivamente a GNOME hacia sesiones solo de Wayland en esa línea de lanzamiento. [3]
3. Por Qué los Sistemas de Gráficos Híbridos Tienen Mayor Riesgo
Los dispositivos de gráficos híbridos deben coordinar múltiples capas: (1) controladores gráficos del kernel (DRM/KMS), (2) gestión del compositor/sesión (GDM, Mutter/Wayland o Xorg), y (3) controladores del proveedor y aceleración en espacio de usuario (Mesa para Intel/AMD, variantes propietarias o abiertas de NVIDIA). Un cambio en cualquier capa puede manifestarse como pantallas negras al arrancar, sesiones faltantes o renderizado inestable, incluso cuando el sistema de archivos subyacente y el sistema operativo central permanecen intactos.
- El kernel debe inicializar las salidas de pantalla y gestionar la energía de forma fiable para ambas GPU.
- El gestor de pantalla (por ejemplo, GDM) debe ofrecer e iniciar una sesión apropiada de forma consistente.
- El empaquetado del controlador y la alineación de versiones deben coincidir con la ABI del kernel y las expectativas del compositor; las discrepancias pueden producir resultados de actualización confusos, incluyendo advertencias de 'paquete externo'. [4]
4. Fricción de Empaquetado y Actualización: 'Paquetes Externos' y Alineación de Versiones
Durante las actualizaciones de distribución, los usuarios pueden encontrar fricción en el empaquetado —especialmente con los componentes de NVIDIA— cuando la versión de destino contiene bases de versión diferentes a las de la versión de origen. Los informes de la comunidad de Ubuntu describen escenarios en los que los paquetes de NVIDIA aparecen como 'externos' o parecen estar siendo 'degradados' incluso cuando provienen de repositorios de Ubuntu, debido a la numeración de versiones y las diferencias de empaquetado entre lanzamientos. Esto no es evidencia de comportamiento malicioso; es una clase conocida de complejidad de actualización que debe tratarse como un riesgo de ingeniería que requiere validación, control de versiones y preparación para la reversión. [4]
5. Narrativa del 'Gran Colapso': Qué Es Preciso Decir (y Qué No)
En las discusiones públicas, puede aparecer una narrativa de 'gran colapso' cuando muchos usuarios experimentan regresiones después de las actualizaciones. Un encuadre legalmente seguro y técnicamente preciso es: (a) los lanzamientos intermedios pueden introducir cambios significativos en la pila, (b) ciertas configuraciones de hardware son más sensibles (notablemente los gráficos híbridos), y (c) algunas regresiones se mitigan mediante actualizaciones, soluciones alternativas o eligiendo un lanzamiento LTS para la estabilidad. Esto se alinea con la estrategia de lanzamiento documentada de Ubuntu y las discusiones de la comunidad/mantenedores con respecto a los cambios de sesión. [1][3]
Para sistemas de producción o de larga duración, una base conservadora (LTS + pila de controladores probada) reduce el riesgo operativo en comparación con la adopción frecuente de lanzamientos intermedios con transiciones importantes en la pila gráfica.— Principio de gestión de riesgos de ingeniería, consistente con la guía LTS de Ubuntu. [1]
6. Sobre Ubuntu 26.04 y el Estado LTS
Es importante no presentar la especulación como un hecho. La documentación oficial de Ubuntu y los materiales del equipo de lanzamiento enumeran a Ubuntu 26.04 como un lanzamiento LTS ('Resolute Raccoon'), incluyendo el cronograma y los detalles de soporte. Por lo tanto, las afirmaciones de que '26.04 probablemente no será LTS' no están respaldadas por fuentes oficiales; el enfoque legalmente correcto es citar el cronograma oficial de lanzamiento. [2]
7. Lista de Verificación de Implementación (Neutral, Práctica, Bajo Riesgo)
- Prefiera LTS para entornos críticos en estabilidad; trate los lanzamientos intermedios como canales de prueba/validación. [1]
- Documente los requisitos del protocolo de visualización/sesión (Wayland vs Xorg) y valídelos después de las actualizaciones, especialmente donde cambian las ofertas de sesión de GNOME. [3]
- Para gráficos híbridos: defina una política (solo Intel, solo NVIDIA o PRIME/offload) y valídela después de las actualizaciones del kernel/controlador.
- Mantenga procedimientos de reversión (selección del kernel, fijación de la versión del controlador y una entrada de arranque conocida como buena) y pruébelos antes de actualizar.
- Si aparecen advertencias de empaquetado (por ejemplo, 'externo'), confirme el origen y las versiones del paquete; no asuma mala conducta, trátelo como una complejidad de alineación de versiones. [4]
Fuentes
Ciclo de Lanzamiento de Ubuntu — Documentación Oficial de CanonicalDescripción general de la cadencia de lanzamiento de Ubuntu, lanzamientos LTS vs intermedios.
Equipo de Lanzamiento de Ubuntu — Lista de LanzamientosLista oficial de lanzamientos de Ubuntu, incluyendo el cronograma de 26.04 LTS.
Discusión de la Comunidad de Ubuntu 25.10 — Cambios en la Sesión de GNOMEDiscusión sobre el valor predeterminado de Wayland y los cambios en la disponibilidad de la sesión GNOME-on-Xorg.
Discusión de Actualización de Ubuntu 25.10 — Paquete Externo de NVIDIAConversación de la comunidad que describe paquetes de NVIDIA marcados como externos durante la actualización.
Este documento tiene fines informativos y no constituye asesoramiento legal. Resume la documentación disponible públicamente y las discusiones de la comunidad/mantenedores. No se hace ninguna alegación de mala conducta contra ninguna persona u organización.
Related Articles
De un protocolo de investigación a un marco general de razonamiento de IA
Una metodología desarrollada para la investigación rigurosa asistida por IA puede generalizarse mucho más allá de la propia investigación. Al separar la evidencia de los supuestos, poner a prueba hipótesis competidoras, controlar el encuadre del prompt, buscar contraevidencia y aplicar validadores específicos del dominio, la misma arquitectura de razonamiento puede mejorar la depuración, el diseño de software, la estrategia, el análisis técnico y el soporte a la toma de decisiones asistido por IA.
Guía completa de Test DEv Enterprise Stajic.de: Arquitectura y mejores prácticas
Explore los principios arquitectónicos, los beneficios y los detalles técnicos de la gestión de un entorno de desarrollo y pruebas de nivel empresarial con Test DEv Enterprise Stajic.de.
¿Por qué la IA recupera algunas fuentes e ignora otras? — La capa de autoridad de recuperación
Encontrar un documento relevante no es suficiente. Los sistemas de IA también necesitan distinguir las fuentes que son actuales, autorizadas, aplicables y rastreables de las fuentes que solo parecen similares. La Capa de Autoridad de Recuperación define ese límite de selección de fuentes.
IA agéntica explicada: cuando un sistema de IA puede planificar, usar herramientas y actuar
La IA agéntica utiliza modelos dentro de bucles de ejecución de varios pasos, donde pueden elegir herramientas, observar resultados, actualizar el estado y adaptar su siguiente acción dentro de límites explícitos de tiempo de ejecución y permisos.
Invarianza del prompt: ¿sobrevive la conclusión al prompt?
Una metodología práctica para comprobar si la conclusión de una IA depende de la forma en que se enmarcó un problema. Prompt Invariance compara formulaciones originales, ciegas, invertidas y adversariales mientras mantiene controlada la estructura de la evidencia.
¿Qué tan lejos está una afirmación de IA de la evidencia? — Distancia a la evidencia
No todas las respuestas respaldadas están igualmente cerca de su evidencia. La Distancia a la Evidencia es una forma práctica de describir cuántas transformaciones, resúmenes, suposiciones y pasos inferenciales separan una afirmación de IA de la evidencia directamente inspeccionable.
Por qué más contexto puede empeorar las respuestas de la IA
Una ventana de contexto más grande no garantiza una mejor respuesta. Este artículo explica cómo la dilución de la señal, la evidencia contradictoria, el estado obsoleto, la sensibilidad a la posición y la compresión con pérdidas pueden reducir la fiabilidad de la IA—e introduce una práctica Prueba de Presión de Contexto.
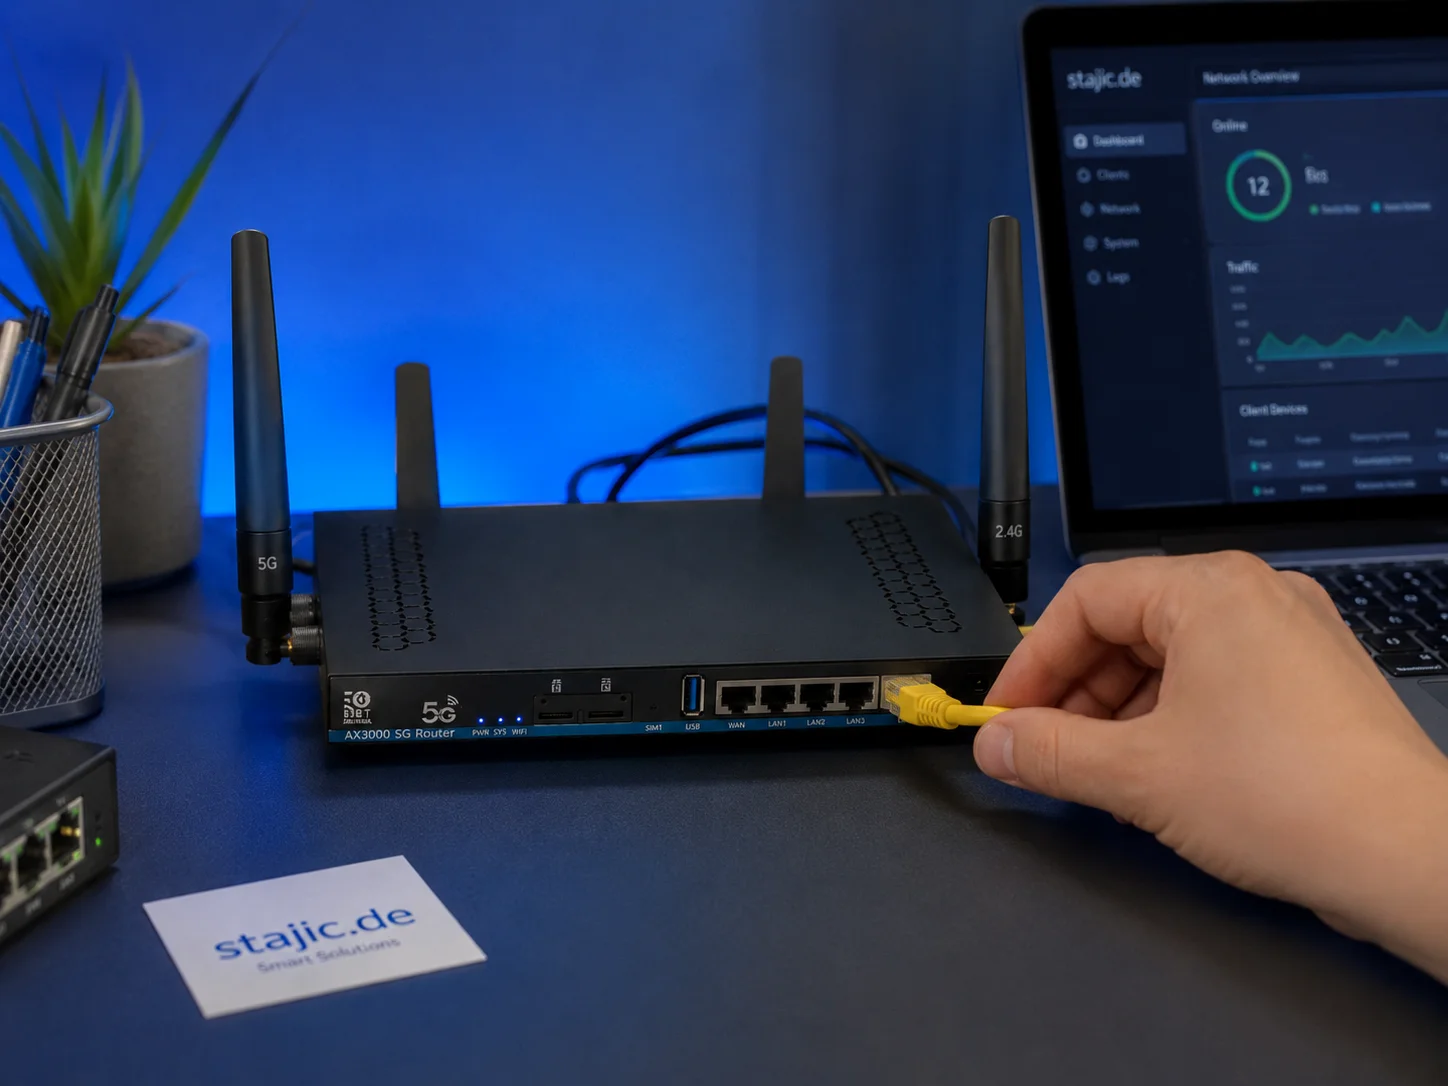
Reseña del firmware OpenWrt 21.02 de ZBT Z8102AX: lo suficientemente estable, pero ¿está preparado para el futuro?
El ZBT Z8102AX ejecuta una compilación de OpenWrt 21.02 modificada por el proveedor con el kernel 5.4.246. En las pruebas prácticas, el firmware funcionó correctamente y mantuvo el router estable durante varios días, pero la base antigua plantea preguntas importantes sobre la seguridad, el control del módem, las rutas de actualización y la mantenibilidad a largo plazo.
RAG falló — ¿Pero qué capa falló realmente? Un método de diagnóstico
Cuando una respuesta RAG es incorrecta, culpar a la recuperación o al modelo es demasiado vago. Este método de diagnóstico aísla la cobertura de fuentes, la construcción de consultas, la recuperación, el ranking, el ensamblaje del contexto, la generación, la atribución de evidencia y la actualidad, de modo que el fallo real puede reproducirse y corregirse.
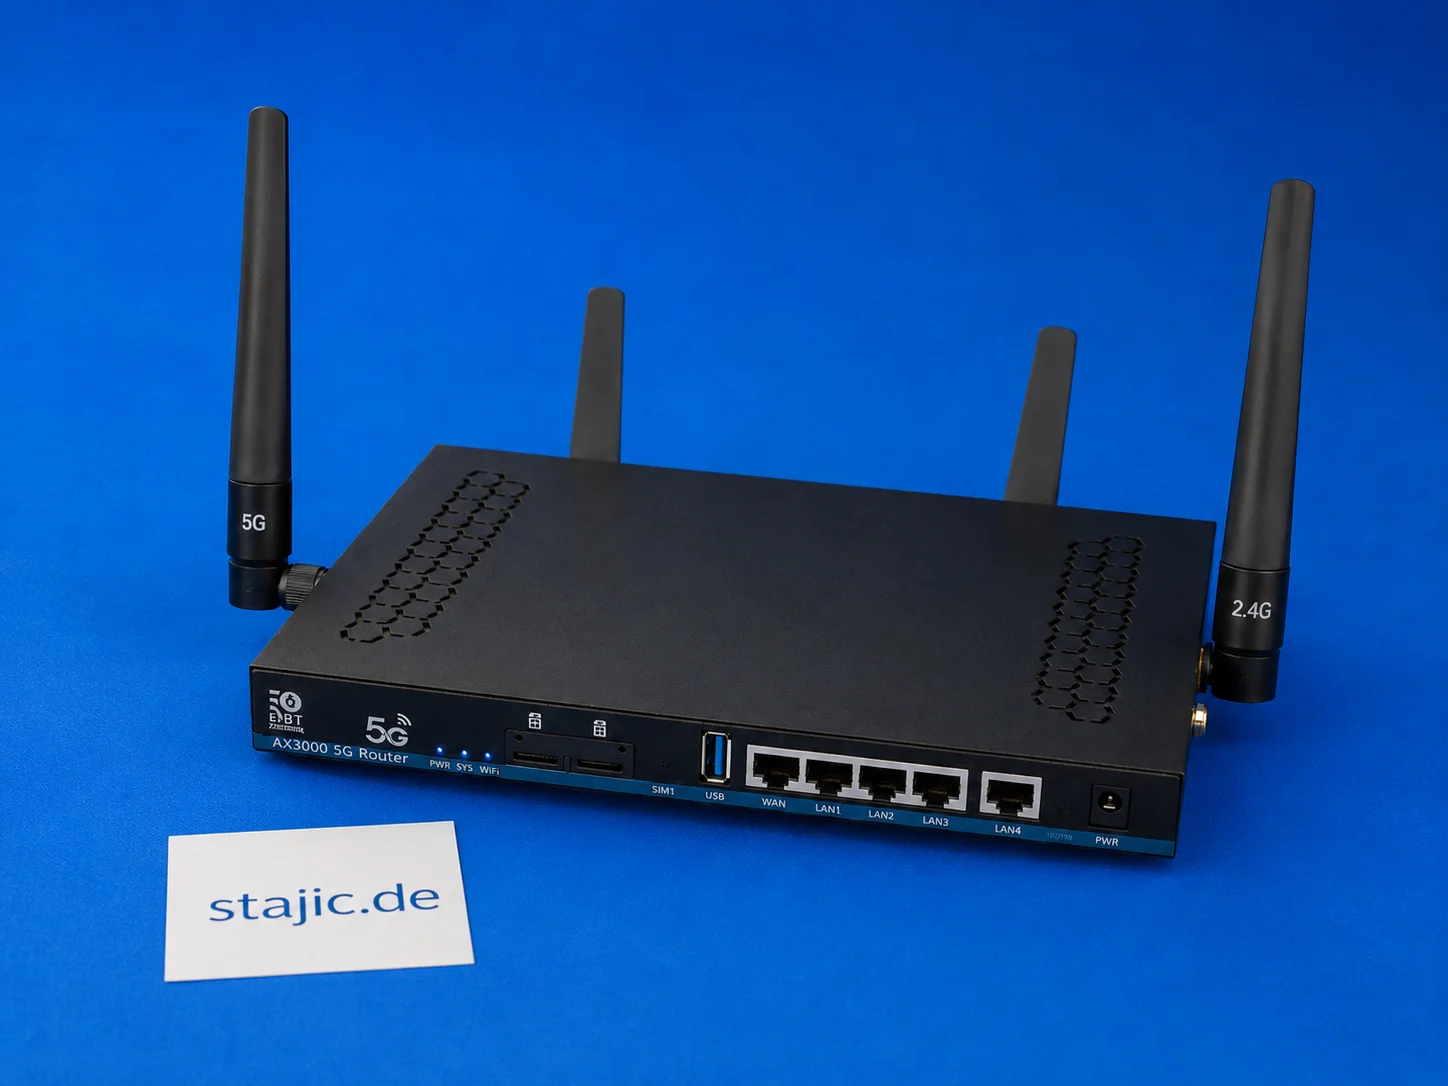
Conmutación por error de doble SIM del ZBT Z8102AX: qué funciona, qué falta y qué necesita un mejor firmware
El ZBT Z8102AX es un router OpenWrt 5G de doble SIM, pero el hardware de doble SIM por sí solo no es lo mismo que una conmutación por error inteligente. El router reconoce la SIM y se conecta correctamente, pero el cambio automático, la recuperación del módem, las decisiones basadas en la señal y una lógica de conmutación por error limpia aún necesitan pruebas más profundas.
IA con aislamiento de red: cómo funcionan los sistemas de IA sin acceso a Internet ni a la nube
La IA con aislamiento de red ejecuta modelos, RAG y aplicaciones de IA dentro de un dominio de seguridad aislado sin dependencias de internet ni de la nube. Descubra cómo funcionan los modelos, los datos, las actualizaciones y las herramientas sin conexión.
IA soberana: control de modelos, datos, infraestructura y dependencias
La IA soberana se trata del control efectivo sobre los modelos, los datos, la infraestructura, el software, las operaciones y las dependencias estratégicas, no simplemente de dónde está alojado un modelo de IA.